


ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

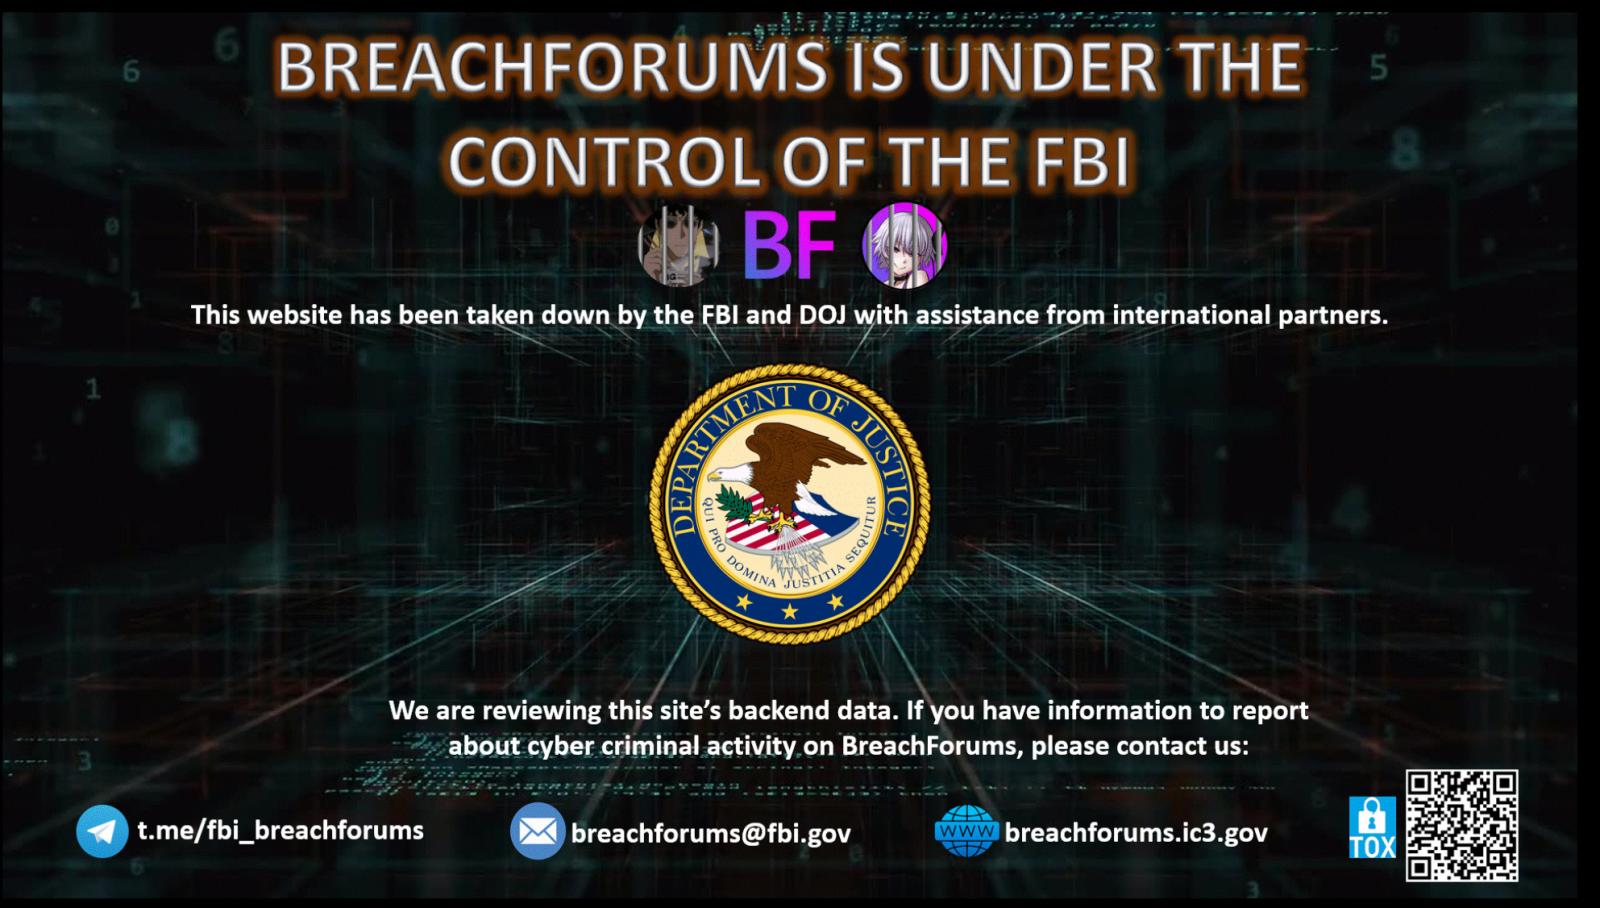
ФБР при поддержке Минюста США и зарубежных коллег захватило контроль над новым сайтом BreachForums и получило доступ к бэкенду. На старт-странице площадки, торговавшей крадеными данными, теперь красуется соответствующая заставка.

Заблокированы официальный телеграм-канал BreachForums и личный канал одного из админов (Baphomet). В оба отправлено сообщение о случившемся с призывом оказать помощь в расследовании преступной деятельности и контактами для передачи релевантной информации.

С той же целью создан специальный поддомен ic3.gov (портала ФБР, на котором ведется прием жалоб в отношении киберпреступлений) с формой для информаторов. Судя по приведенным там пояснениям, доступ к BreachForums закрыт со всех родственных сайтов в других TLD-доменах (кроме основного .st, перечислены .cx, .is и .vc).

Первая версия сайта BreachForums заработала два года назад. Ее создал один из активных пользователей (Pompompurin) аналогичной площадки RaidForums вскоре после ее разгрома правоохраной.

Новый маркетплейс быстро набрал популярность в криминальных кругах, но просуществовал меньше года: его тоже закрыли блюстители правопорядка, а сам Pompompurin попал под арест.

Чтобы не оставлять разросшееся сообщество без пристанища, другой админ BreachForums, Baphomet, объединившись с продавцами краденого ShinyHunters, запустил новый сайт под тем же именем. Не исключено, что повторную разгромную акцию ФБР спровоцировал взлом веб-платформы Европола — EPE; автор дерзкого нападения утверждает, что украл множество секретных данных.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru