


EMB3D — новая система моделирования угроз для встраиваемых устройств

EMB3D — новая система моделирования угроз для встраиваемых устройств

EMB3D — новая система моделирования угроз для встраиваемых устройств

Новая система моделирования угроз EMB3D представлена корпорацией MITRE и предназначена для производителей встраиваемых устройств, используемых в критической информационной инфраструктуре. Модель включает в себя базу знаний о киберугрозах, что дает общее представление о них, а также о необходимых механизмах безопасности для их смягчения.

Предполагается, что EMB3D, как и фреймворк ATT&CK, будет «живой моделью», дополняемой обновленными средствами защиты по мере появления новых уязвимостей и векторов атак. В EMB3D упор сделан на встраиваемые устройства, где главной целью является полная картина брешей в технологиях производителей, подверженных атакам, а также механизмы защиты для устранения этих недостатков.

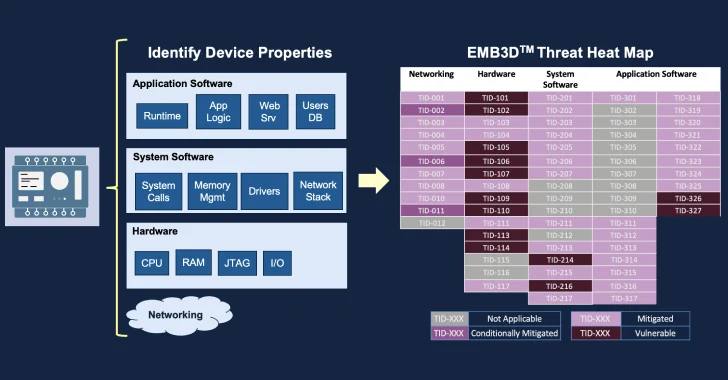
Характеристики устройства EMB3D


В MITRE отмечают, что уже на более ранних этапах проектирования данная модель EMB3D позволит производителям устройств для АСУ ТП понять стремительно меняющуюся картину угроз и потенциальные доступные средства их устранения. По мнению специалистов, это еще один шаг к созданию более безопасных устройств, а также к снижению затрат на обеспечение безопасности.

При выпуске фреймворка предполагается использовать подход secure-by-design. Он позволит компаниям выпускать продукты с меньшим количеством брешей и с безопасными конфигурациями по умолчанию.

В базу знаний EMB3D входят киберугрозы как из реальных условий эксплуатации, так и взятые из теоретических исследований. Они сопоставляются со свойствами устройств, чтобы помочь пользователям разработать и адаптировать точные модели угроз для конкретных встраиваемых устройств. 

Предлагаемые средства защиты для каждой угрозы сосредоточены исключительно на технических механизмах, которые производители устройств должны внедрить для обеспечения безопасности.

Напомним, в прошлом месяце киберпреступники пробили MITRE через бреши в Ivanti Connect Secure.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru