


Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Киберпреступные группировки, работающие по крупным целям, в начале 2024 года использовали уязвимости в софте для удалённого доступа и популярном архиваторе WinRAR.

Об одной из таких уязвимостей мы писали в середине 2023 года — CVE-2023-38831. Тогда разработчики WinRAR устранили возможность выполнения вредоносного кода в Windows.

Спустя считаные дни после выхода патчей CVE-2023-38831 уже была замечена в атаках на трейдеров. А в следующем месяце злоумышленники выпустили фейковый эксплойт для дыры в WinRAR, который распространял троян VenomRAT на GitHub.

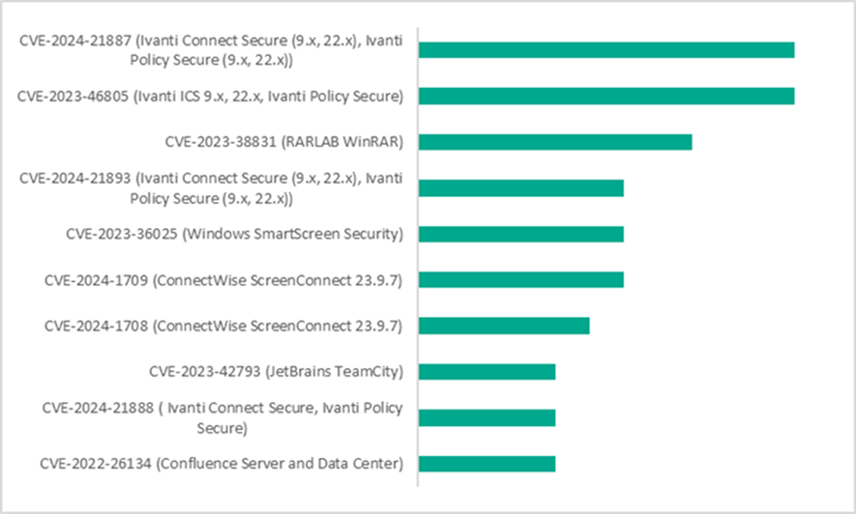
Эксперты «Лаборатории Касперского» изучили данные об атаках APT-групп за 2023 год — начало 2024 года. Оказалось, что в первом квартале 2024-го киберпреступники чаще всего задействовали бреши, позволяющие внедрить команды и обойти аутентификацию.

Помимо WinRAR и инструментов разграничения доступа (например, Windows SmartScreen), атакующих интересовал софт Ivanti, где не так давно нашли две уязвимости — CVE-2024-21887 и CVE-2023-46805.


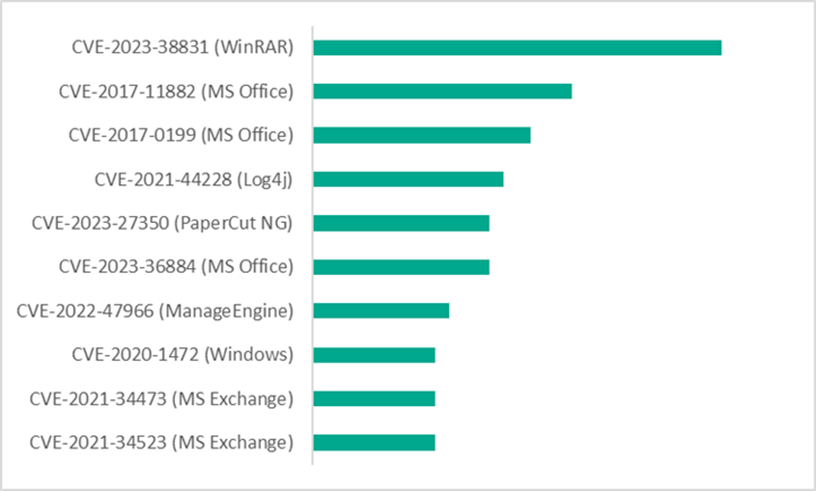
Дыры в WinRAR заняли третье место по частоте эксплуатации. Эффективность их использования в целевых кибератаках объясняется тем, что выбранная жертва не всегда может распознать подозрительные архивные файлы.

Кроме упомянутой уже CVE-2023-38831 в WinRAR, злоумышленники полюбили бреши CVE-2017-11882 и CVE-2017-0199 в MS Office.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru