


Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

Android наконец-то научился закрывать приложения от посторонних

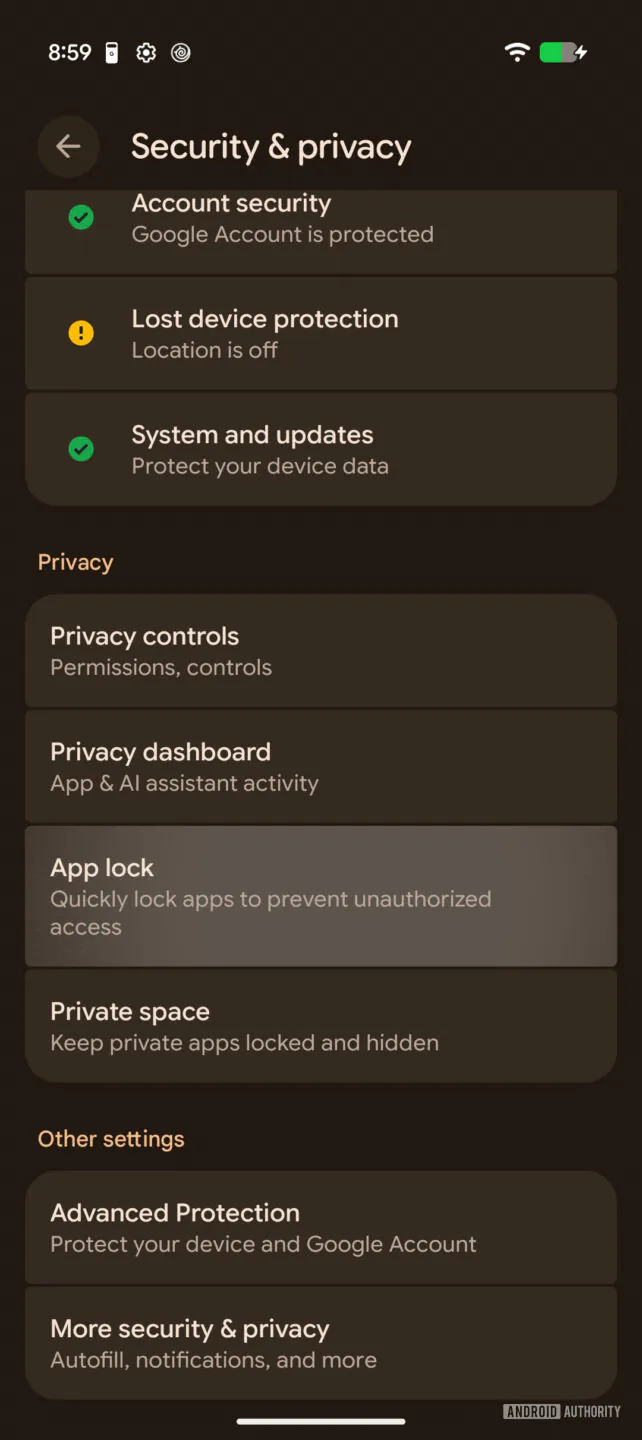
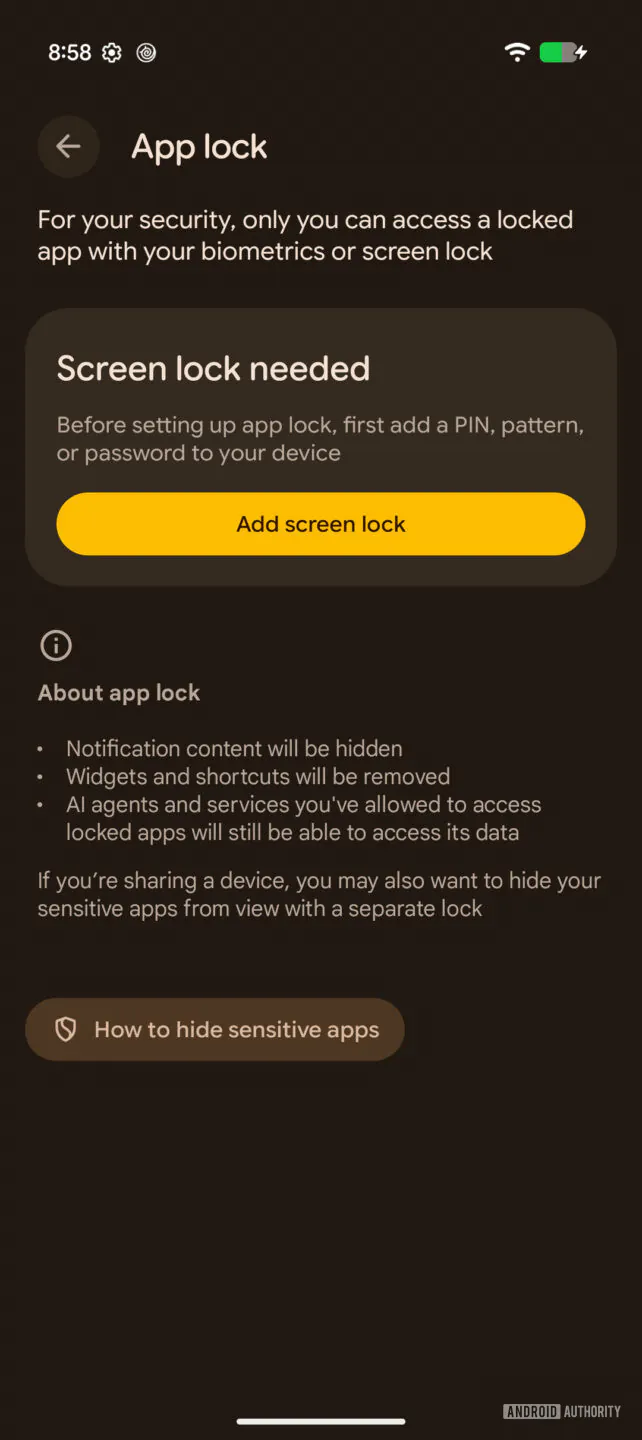
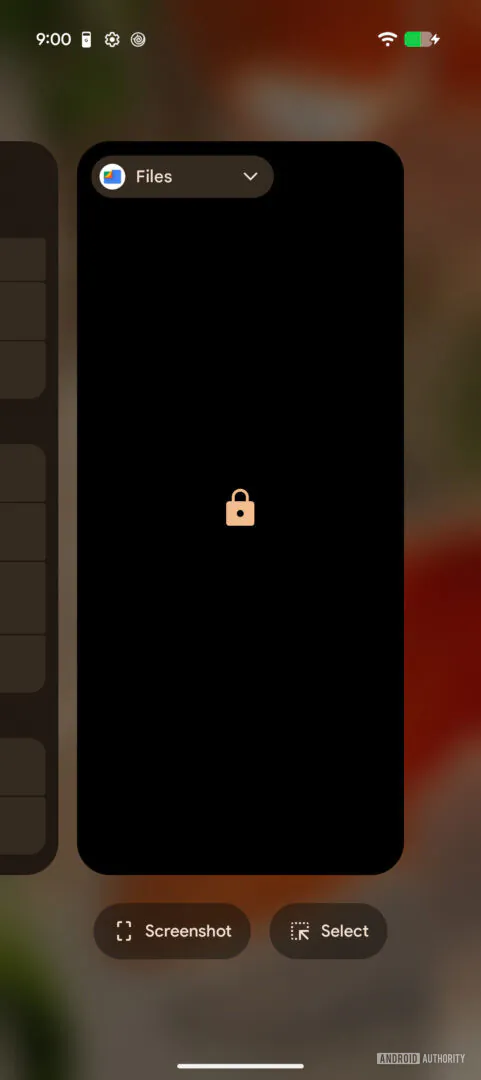
Google готовит для Android нативную блокировку приложений — функцию, которой владельцы Pixel ждали слишком долго. Инструмент находится в разделе «Настройки» — «Безопасность и конфиденциальность» — «Блокировка приложений».

Обновлённый App lock обнаружили специалисты Android Authority в тестовой сборке Android Canary 2608.

Главное улучшение по сравнению с ранними версиями — закрыть ПИН-кодом или биометрией теперь можно сразу несколько программ, а не возиться с каждой по отдельности.

Заблокированные приложения не покажут содержимое уведомлений и исчезнут из меню недавних задач. Их виджеты и ярлыки тоже будут удалены. При попытке запуска Android потребует отпечаток пальца, распознавание лица либо код разблокировки устройства.


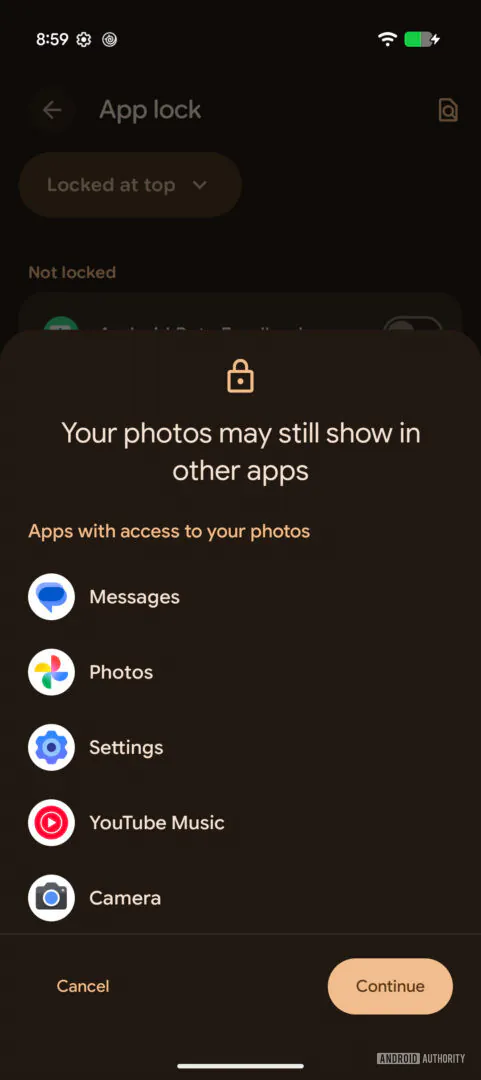
Но цифровой сейф получился с форточкой. Google предупреждает, что ИИ-агенты и другие сервисы по-прежнему смогут обращаться к данным закрытого приложения, если пользователь ранее выдал им соответствующие разрешения. Кроме того, блокировка Files by Google не спасёт фотографии от программ, которые уже получили доступ к медиатеке. Система хотя бы покажет, кто продолжает заглядывать в снимки.


Для более серьёзной маскировки Google предлагает использовать «Личное пространство», где приложения можно не только защитить, но и скрыть. App lock рассчитан скорее на бытовые ситуации: например, когда смартфон оказался в чужих руках, а показывать переписки, галерею или банковское приложение совершенно не хочется.

Когда функция появится в стабильной версии Android, пока неизвестно. После запуска Google догонит Xiaomi и vivo, где блокировка отдельных приложений уже доступна. Samsung по-прежнему предлагает другой подход — защищённую папку с отдельными копиями программ.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru