


Более 1400 CrushFTP-серверов, доступных в Сети, оказались уязвимы к атакам

Более 1400 CrushFTP-серверов, доступных в Сети, оказались уязвимы к атакам

Более 1400 CrushFTP-серверов, доступных в Сети, оказались уязвимы к атакам

Выставленные в интернет CrushFTP серверы, которых насчитывается более 1400, оказались уязвимы к атакам, эксплуатирующим уязвимость внедрения шаблонов на стороне сервера (SSTI), ранее использовавшуюся как 0-day.

CrushFTP описывает CVE-2024-4040 как возможность выхода за пределы песочницы виртуальной файловой системы (VFS), которая позволяет хакерам читать произвольные файлы.

Как оказалось, данный баг также делает возможным для злоумышленников обход аутентификации для доступа к учетной записи администратора и полное удаленное выполнение кода (RCE) на непропатченных системах.

В пятницу CrushFTP сообщила пользователям о необходимости немедленного обновления для блокировки попыток хакеров выйти из виртуальной файловой системы пользователя и загрузить системные файлы.

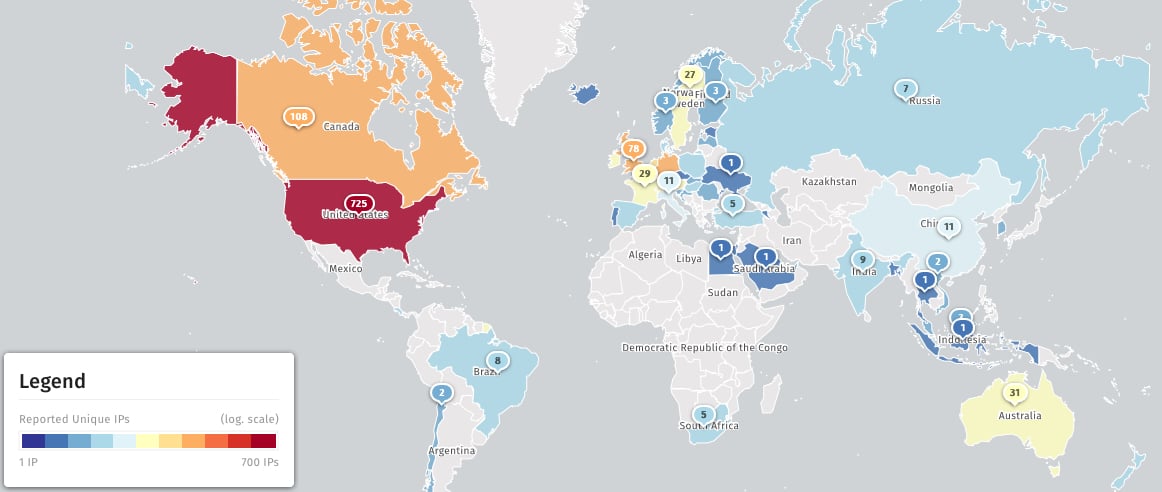
По словам исследователей платформы мониторинга угроз Shadowserver, большинство из обнаруженных непропатченных экземпляров CrushFTP, оставшихся в Сети, находятся в США (725), Германии (115) и Канаде (108).

Shodan также отслеживает 5 232 CrushFTP сервера, доступных в интернете. Пока нет никакой информации о том, сколько из них могут быть уязвимы к атакам.


Сразу после выпуска обновлений специалисты по кибербезопасности компании CrowdStrike опубликовали отчет, в котором говорится, что злоумышленники атаковали серверы CrushFTP в нескольких американских организациях в рамках политически мотивированной кампании по сбору разведданных.

Юзерам CrushFTP следует регулярно проверять веб-сайт производителя на наличие последних обновлений и инструкций, чтобы защитить себя от продолжающихся попыток эксплуатации.

В эту среду Агентство по кибербезопасности и защите инфраструктуры США (CISA) добавило брешь CVE-2024-4040 в свой каталог известных эксплуатируемых уязвимостей, предписав федеральным агентствам США защитить свои уязвимые серверы в течение недели.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru