


Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Киберпреступная группировка TA558 запустила новую волну атак, в которых вредоносный код прячется в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Стеганография — относительно популярный трюк в среде хорошо подготовленных киберпреступников. Эта техника позволяет атакующим прятать данные внутри безобидных с виду файлов.

В случае грамотной реализации злоумышленникам удаётся усыпить бдительность не только целевого пользователя, но и установленных защитных программ.

TA558 активна с 2018 года, участники этой группы известны атаками на организации сферы путешествий и туризма. Последняя кампания, на которую обратили внимание специалисты Positive Technologies, отмечается использованием стеганографии.

Исследователи зафиксировали более 320 новых кибератак, затронувших компании по всему миру.

Всё начинается с письма, содержащего вложение в формате Excel и Word. В случае запуска этого аттача вредоносный документ будет пытаться эксплуатировать уязвимость под идентификатором CVE-2017-11882. Это старая брешь, позволяющая запускать вредоносный код без взаимодействия с пользователем.

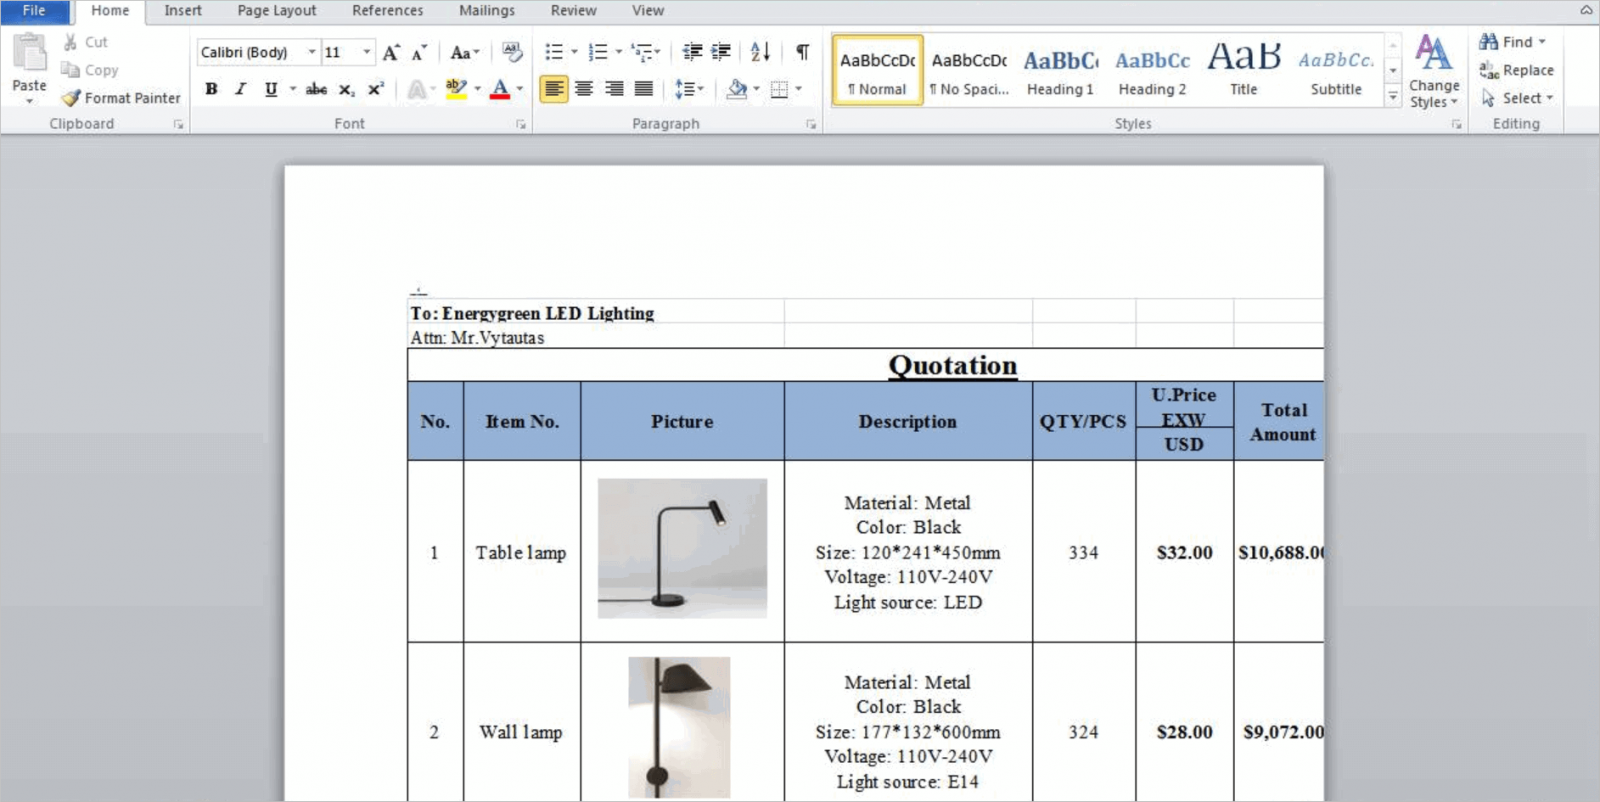
Поскольку Microsoft выпустила соответствующий патч ещё в 2017 году, перед нами очередное напоминание о важности своевременной установки обновлений софта. Сам вредоносный документ, фигурирующий в SteganoAmor, выглядит так:


Чтобы снизить риски блокировки отправленных писем, злоумышленники воспользовались взломанным SMTP-сервером. Если на атакованном компьютере не установлен патч для CVE-2017-11882, эксплойт загружает скрипт Visual Basic Script (VBS), а последний — получает изображение в формате JPG, в которое вставлен зашифрованный base-64 пейлоад.


В результате жертва получает на устройство одну из следующих вредоносных программ:

Подпишитесь на новости

Более 50% магистральных линий связи в России перешагнули срок гарантии

Российскому интернету может понадобиться большой инфраструктурный ремонт. Более 50% магистральных волоконно-оптических линий связи по протяжённости уже превысили гарантированный срок службы в 25 лет.

Об этом пишут «Известия», ссылаясь на проект обновлённой Стратегии развития отрасли связи до 2035 года.

В документе Минцифры износ назван критическим: темпов обновления не хватает, а в ближайшие годы менять линии придётся быстрее. Между тем интернет-трафик в России за 2015-2025 годы вырос в десять раз — до 218,8 экзабайта.

Ухудшение характеристик волокна и повреждения кабеля увеличивают потери сигнала, затрудняют наращивание ёмкости и повышают риск отказов. Если резервного маршрута нет, авария может обернуться перебоями интернета.

Минцифры подчёркивает: исправные линии продолжают работать, а замену проводят по результатам диагностики. По данным ведомства, показатели надёжности магистральных сетей остаются в нормативных пределах.

Цена обновления тоже впечатляет. При оценке около 1 млн рублей за километр замена 400 тыс. км кабеля обойдётся примерно в 400 млрд рублей. Это расчёт на основе оценки J’son & Partners для периода 2020-2030 годов, а не уже утверждённый бюджет.

Операторы уверяют, что следят за состоянием сетей и ремонтируют проблемные участки. При исправном волокне увеличить скорость зачастую можно заменой передающего оборудования.

RSS: Новости на портале Anti-Malware.ru