


Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Кампания SteganoAmor атаковала 320 организаций с помощью стеганографии

Киберпреступная группировка TA558 запустила новую волну атак, в которых вредоносный код прячется в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Стеганография — относительно популярный трюк в среде хорошо подготовленных киберпреступников. Эта техника позволяет атакующим прятать данные внутри безобидных с виду файлов.

В случае грамотной реализации злоумышленникам удаётся усыпить бдительность не только целевого пользователя, но и установленных защитных программ.

TA558 активна с 2018 года, участники этой группы известны атаками на организации сферы путешествий и туризма. Последняя кампания, на которую обратили внимание специалисты Positive Technologies, отмечается использованием стеганографии.

Исследователи зафиксировали более 320 новых кибератак, затронувших компании по всему миру.

Всё начинается с письма, содержащего вложение в формате Excel и Word. В случае запуска этого аттача вредоносный документ будет пытаться эксплуатировать уязвимость под идентификатором CVE-2017-11882. Это старая брешь, позволяющая запускать вредоносный код без взаимодействия с пользователем.

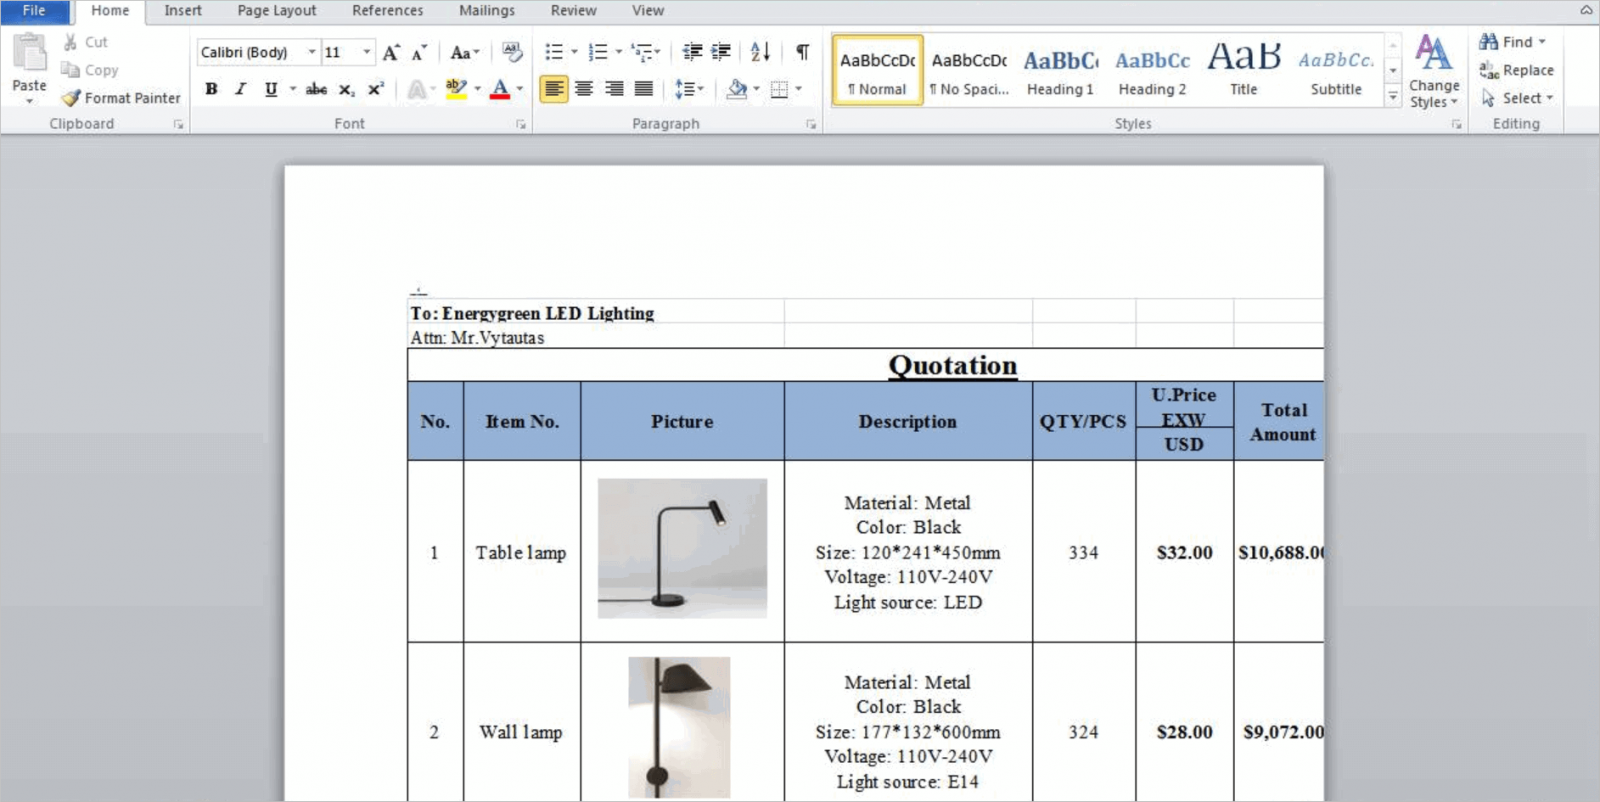
Поскольку Microsoft выпустила соответствующий патч ещё в 2017 году, перед нами очередное напоминание о важности своевременной установки обновлений софта. Сам вредоносный документ, фигурирующий в SteganoAmor, выглядит так:


Чтобы снизить риски блокировки отправленных писем, злоумышленники воспользовались взломанным SMTP-сервером. Если на атакованном компьютере не установлен патч для CVE-2017-11882, эксплойт загружает скрипт Visual Basic Script (VBS), а последний — получает изображение в формате JPG, в которое вставлен зашифрованный base-64 пейлоад.


В результате жертва получает на устройство одну из следующих вредоносных программ:

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru