


6-летняя уязвимость в BMC затрагивает серверы Intel и Lenovo

6-летняя уязвимость в BMC затрагивает серверы Intel и Lenovo

6-летняя уязвимость в BMC затрагивает серверы Intel и Lenovo

Уязвимость в веб-сервере Lighttpd, застрагивающая контроллеры управления основной платой (Baseboard Management Controllers, BMC), почти шесть лет игнорировалась техногигантами Intel и Lenovo. В случае эксплуатации этого бага злоумышленники могут обойти защитные механизмы вроде ASLR.

Специалисты компании Binarly, сканируя BMC в Сети, недавно обнаружили уязвимость чтения за пределами границ, которую можно использовать через веб-сервер Lighttpd, обрабатывающий сложенные заголовки HTTP-запросов.

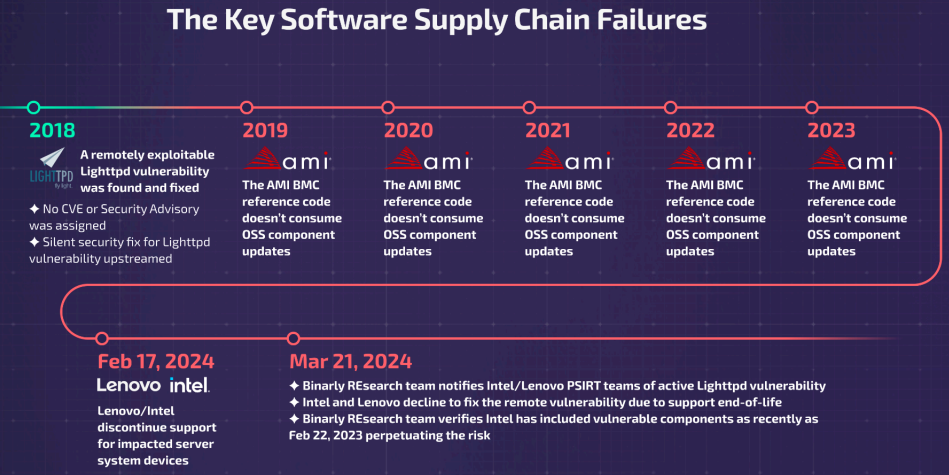
К сожалению, разработчики не стали уведомлять производителей о бреши и даже не присвоили ей CVE-идентификатор: просто тайком выпустили патч в версии Lighthttpd 1.4.51.

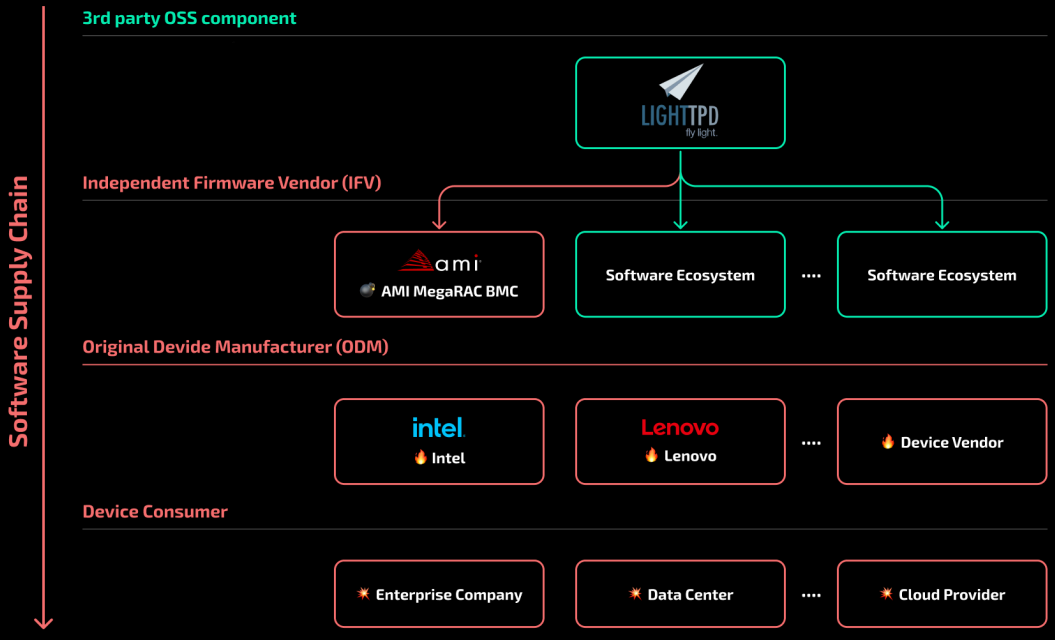
Такой подход привёл к тому, что девелоперы AMI MegaRAC BMC пропустили важное обновление и не успели его вовремя интегрировать в свой продукт. В результате вся цепочка поставки оказалась скомпрометирована.


Как известно, микроконтроллеры BMC используются в установленных на серверах материнках, включая системы дата-центров и облачные среды. Они отвечают за удалённое управление, перезагрузку, мониторинг и обновление прошивок.

Как выяснили исследователи из Binarly, Lighttpd оставался без патча с 2019 по 2023 год, что в итоге привело к выпуску множества изначально уязвимых устройств.

«Согласно собранным Binarly Transparency Platform данным, в настоящее время брешь содержат многие продукты от Intel, Lenovo и Supermicro», — рассказали в Binarly.


Специалисты присвоили проблемам внутренние идентификаторы с кратким описанием:

  • BRLY-2024-002 — уязвимость в Lighttpd версии 1.4.45, которая используется в Intel M70KLP с последней прошивкой.
  • BRLY-2024-003 — также затрагивает Lighttpd 1.4.35 и параллельно влияет на Lenovo BMC с последней прошивкой - 2.88.58. В зоне риска модели HX3710, HX3710-F и HX2710-E.
  • BRLY-2024-004 — общая уязвимость в Lighttpd (версии до 1.4.51). Допускает чтение данных из памяти серверного процесса.
Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru