


Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

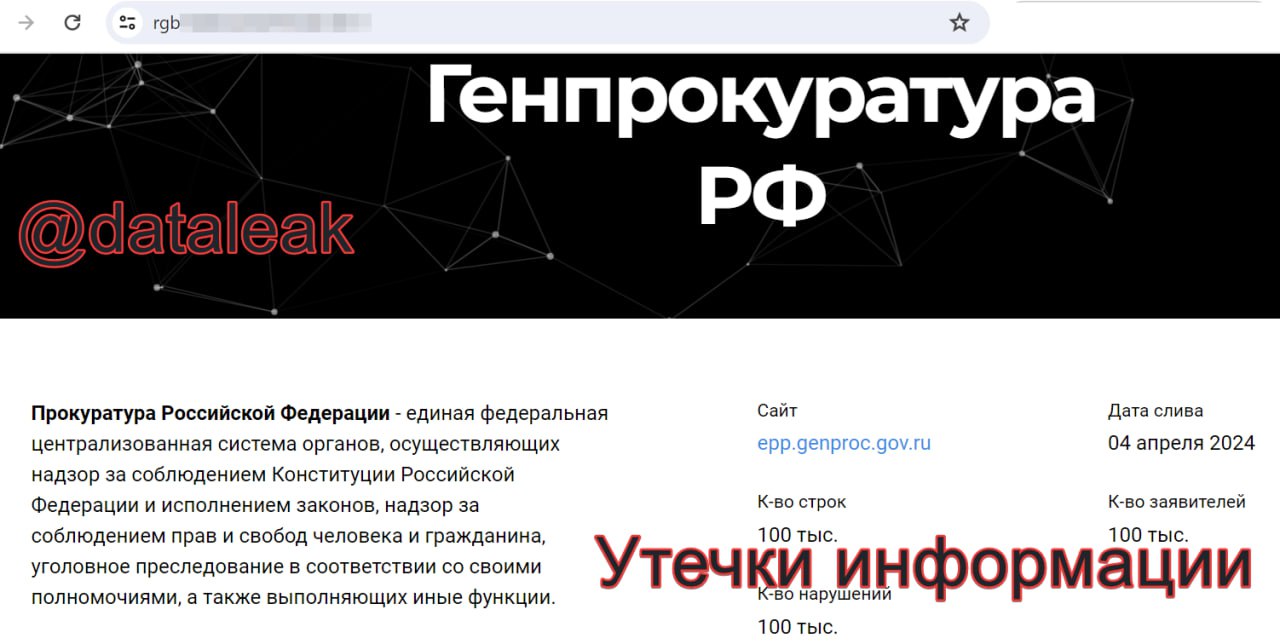
Киберпреступная группировка RGB опубликовала на своём сайте информацию о предположительном взломе некоей базы данных, якобы принадлежащей Генеральной прокуратуре РФ.

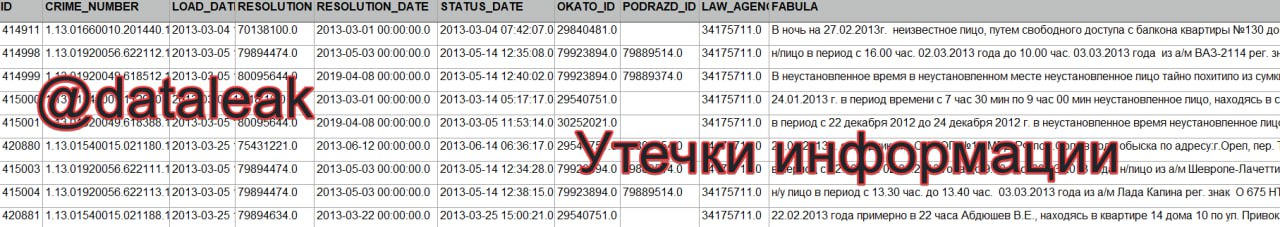
На возможный киберинцидент обратил внимание телеграм-канал «Утечки информации». Отмечается, что злоумышленники в подтверждение своих слов разместили документ в формате Excel.

В выложенном файле содержатся ровно 100 тысяч строк со сведениями об уголовных делах за 2013 год. Исследователи из DLBI считают, что группа RGB связана с другим хакерским объединением — NLB.


Именно группировка NLB ранее сливала данные «СберЛогистики», «GeekBrains», «Литрес» и других сервисов.

Специалисты также отметили, что некоторое время назад NLB разместила объявление о продаже БД под названием «Генеральная прокуратура РФ». Тогда в базе нашлись сведения за период с января 2013 года по декабрь 2022-го.

Напомним, вчера вечером RGB разместила информацию о сливе списка зарегистрированных пользователей форума «Лаборатории Касперского». Позже выяснилось, что речь идёт о площадке клуба Kaspersky — forum.kasperskyclub[.]ru.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru