


Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

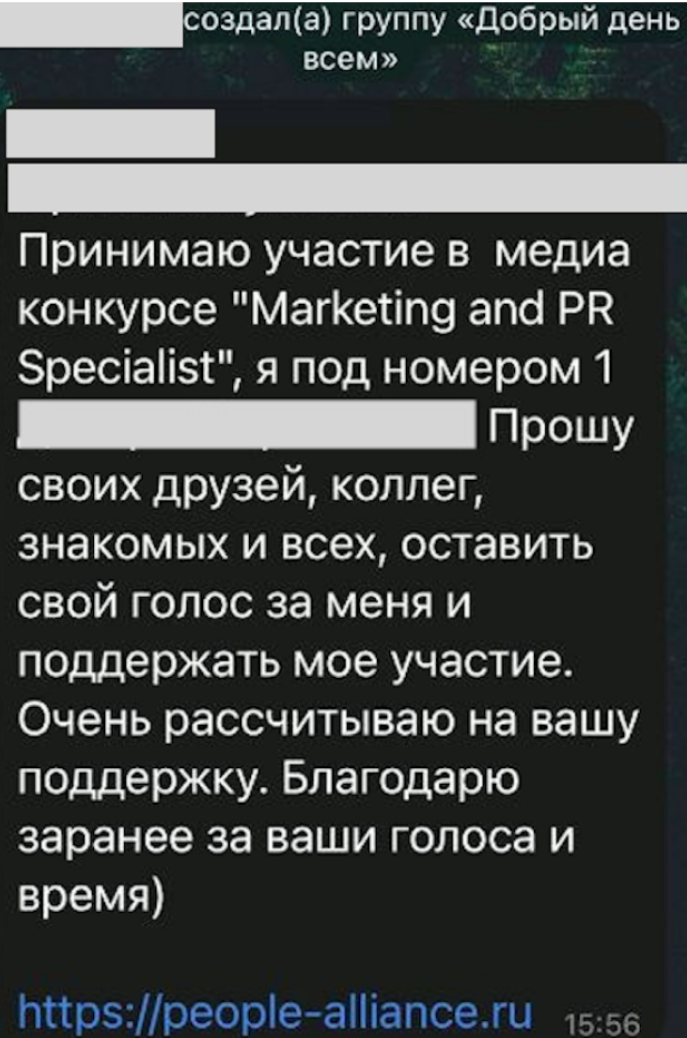
Злоумышленники открыли новый сезон охоты на аккаунты Telegram. Пользователей добавляют в специально созданную группу и просят голосовать за участников конкурса медиаменеджеров или пиарщиков, пройдя по ссылке на фишинговый сайт.

Эксперты F.A.C.C.T. выявили 462 домена, используемых для кражи учетов в рамках данной схемы. Все они созданы в период с декабря 2023 года по минувший март.

Чтобы уберечь свои группы от блокировки, мошенники присваивают им безобидные имена: «Всем привет», «Добрый день всем», «Доброе утро» и т. п. Сообщения с просьбой проголосовать за участника мифического конкурса содержат ссылку на сторонний ресурс.


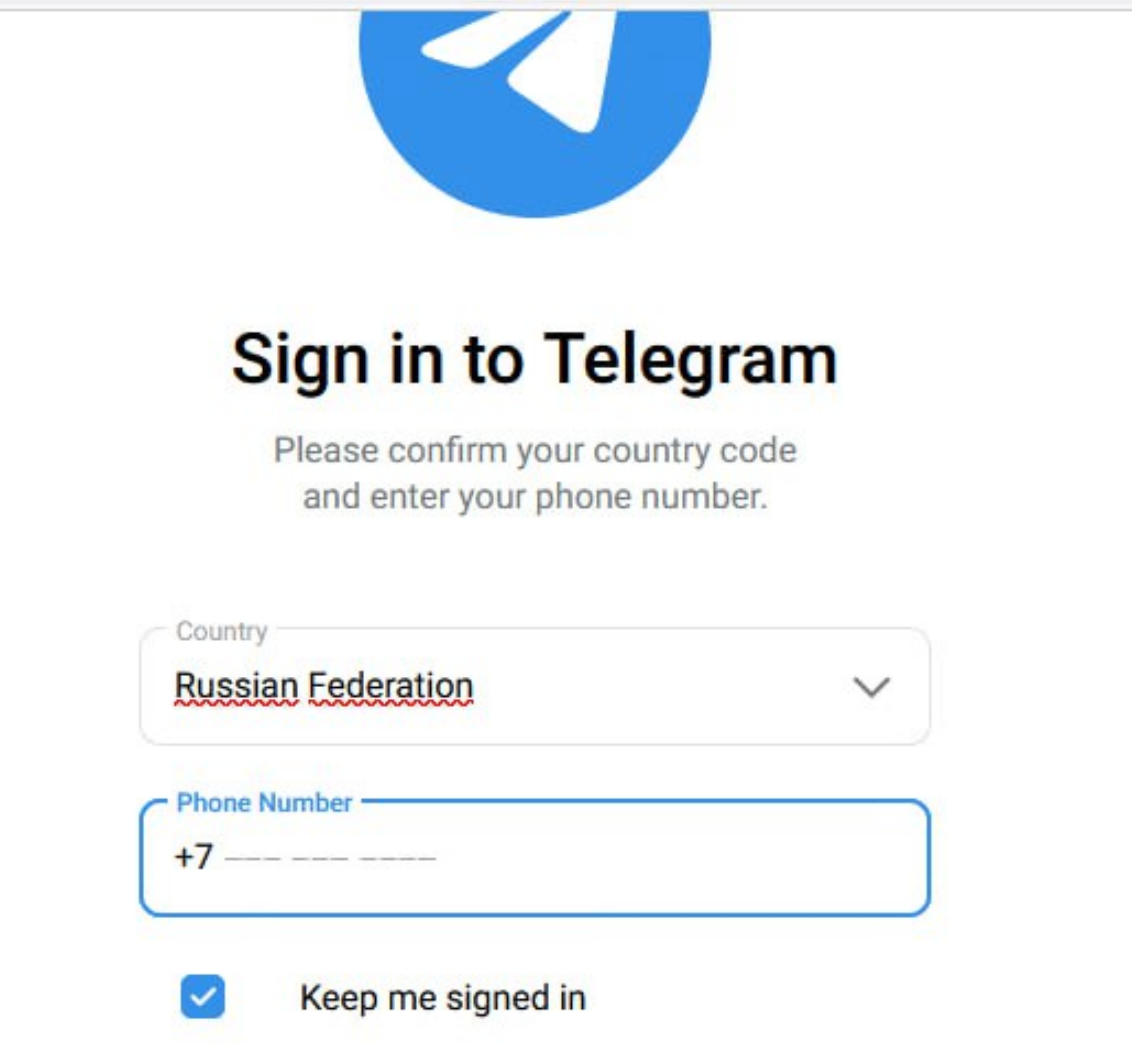
На нем приведен список кандидатов с количеством отданных голосов. После выбора происходит редирект на другой поддельный ресурс, с фишинговой формой входа в Telegram.

Выявлено два вида таких страниц: авторизация по QR-коду и через отправку одноразового кода на телефон. Если попавший в ловушку юзер совершит искомое действие, злоумышленники получат доступ к его аккаунту.


Профиль сразу отвязывают от телефона жертвы, и по найденным в базе контактам проводится рассылка приглашений принять участие в голосовании.

Приманка в виде выдуманного конкурса не нова и ранее уже применялась для угона Telegram-аккаунтов. Чтобы получить заветный ключ, мошенники также могут пообещать премиум-подписку в подарок, прислать поддельное сообщение ИБ-службы мессенджера с об угрозе блокировки или предложить партнерство от имени крупного рекламодателя. С недавних пор для обмана русскоязычных пользователей Telegram используются дипфейки — правда, пока только с целью отъема денег у граждан.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru