


Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

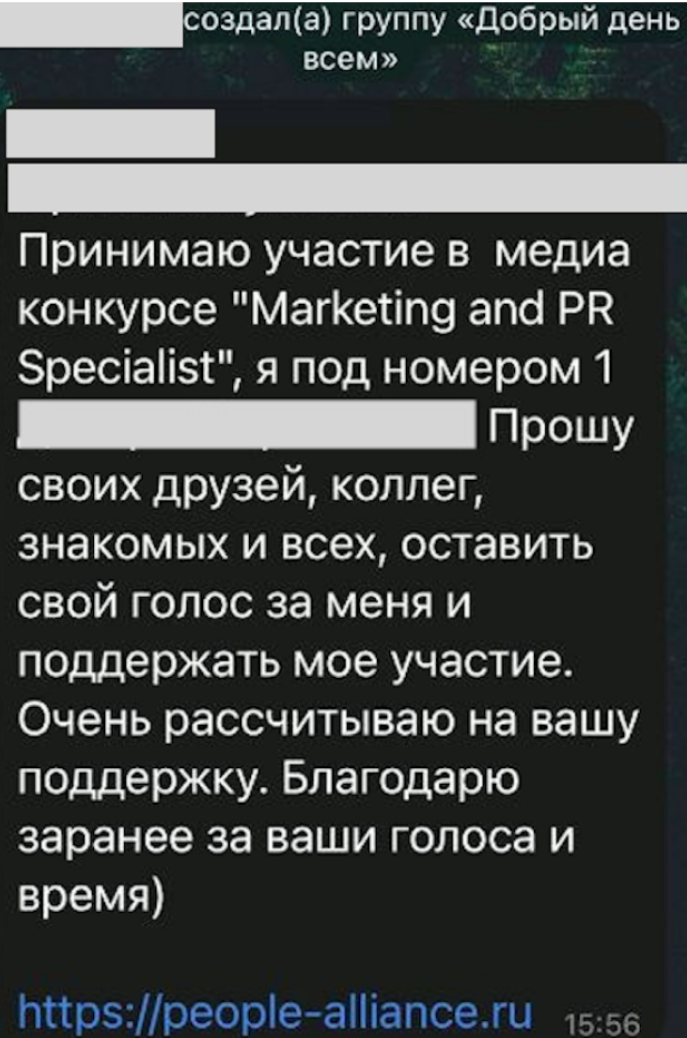
Злоумышленники открыли новый сезон охоты на аккаунты Telegram. Пользователей добавляют в специально созданную группу и просят голосовать за участников конкурса медиаменеджеров или пиарщиков, пройдя по ссылке на фишинговый сайт.

Эксперты F.A.C.C.T. выявили 462 домена, используемых для кражи учетов в рамках данной схемы. Все они созданы в период с декабря 2023 года по минувший март.

Чтобы уберечь свои группы от блокировки, мошенники присваивают им безобидные имена: «Всем привет», «Добрый день всем», «Доброе утро» и т. п. Сообщения с просьбой проголосовать за участника мифического конкурса содержат ссылку на сторонний ресурс.


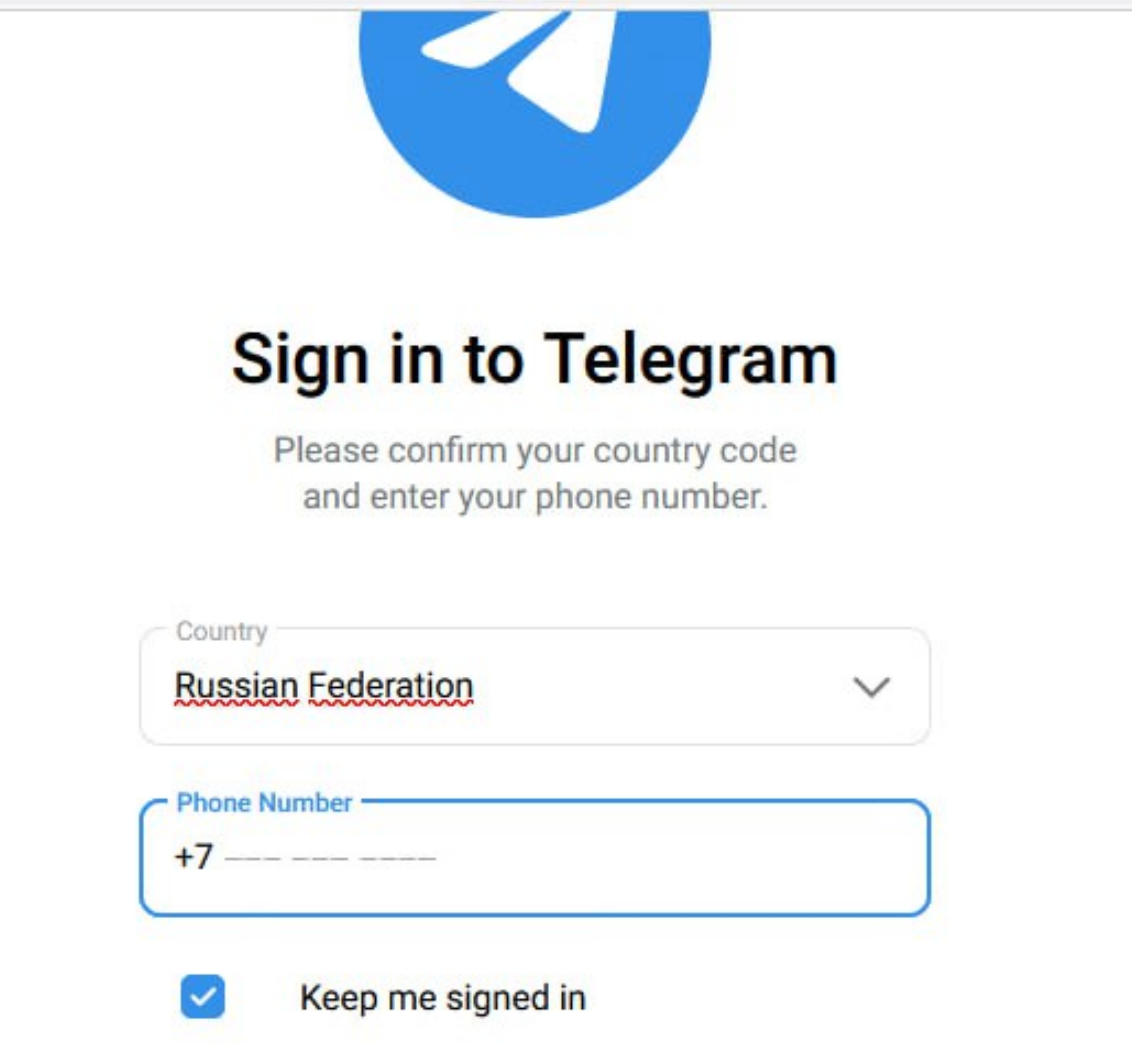
На нем приведен список кандидатов с количеством отданных голосов. После выбора происходит редирект на другой поддельный ресурс, с фишинговой формой входа в Telegram.

Выявлено два вида таких страниц: авторизация по QR-коду и через отправку одноразового кода на телефон. Если попавший в ловушку юзер совершит искомое действие, злоумышленники получат доступ к его аккаунту.


Профиль сразу отвязывают от телефона жертвы, и по найденным в базе контактам проводится рассылка приглашений принять участие в голосовании.

Приманка в виде выдуманного конкурса не нова и ранее уже применялась для угона Telegram-аккаунтов. Чтобы получить заветный ключ, мошенники также могут пообещать премиум-подписку в подарок, прислать поддельное сообщение ИБ-службы мессенджера с об угрозе блокировки или предложить партнерство от имени крупного рекламодателя. С недавних пор для обмана русскоязычных пользователей Telegram используются дипфейки — правда, пока только с целью отъема денег у граждан.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru