


В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В системах российской госструктуры найден шпионский имплант DFKRAT

В ходе комплексного анализа инфраструктуры одного из клиентов – российского органа исполнительной власти эксперты ГК «Солар» обнаружили несколько семплов ранее неизвестной шпионской программы.

Вредонос оказался самобытным и многоступенчатым; на финальном этапе в систему внедрялся имплант, которому было присвоено имя DFKRAT. Его присутствие открывает широкие возможности для манипуляций.

Основными функциями DFKRAT являются эксфильтрация файлов, обеспечение интерактивного шелла и загрузка дополнительных зловредов. В качестве C2 используются взломанные серверы, расположенные в разных странах.

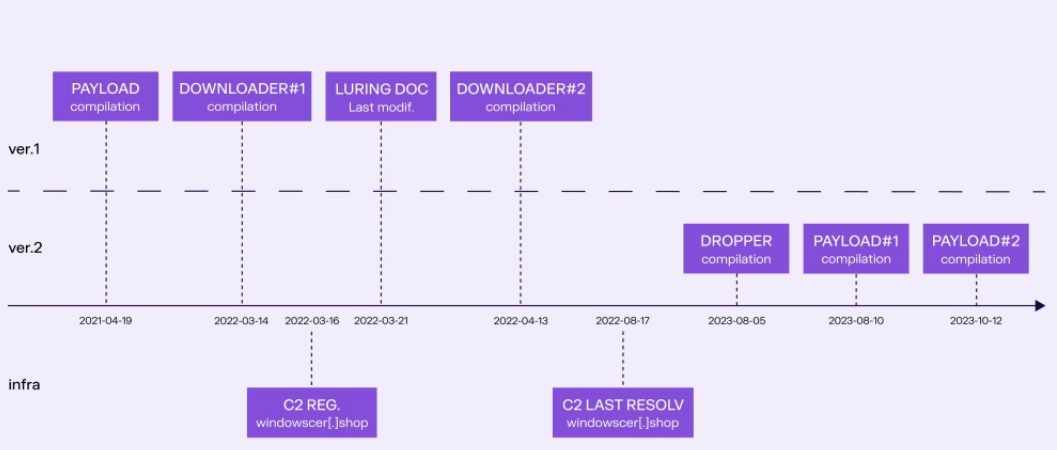
Расширенное исследование выявило и другие образцы новоявленного шпиона, самые ранние датировались 2021 годом. Развитие инструмента шло в сторону усложнения; новейшие экземпляры используют технику DLL Side-Loading, злоумышленники также отказались от поэтапной передачи команд с C2 — для большей скрытности.

«Нам удалось найти и проанализировать фрагмент кода управляющего сервера, — рассказывает начальник отдела анализа угроз Solar 4RAYS Алексей Фирш. —  Файл был загружен на один публичный сервис под именем config.jsp с IP-адреса Саудовской Аравии. Анализ сетевой инфраструктуры показал, что, вероятно, это была промежуточная жертва, сервер которой скомпрометировали для размещения управляющего центра. В актуальной версии импланта для координации его работы использовался взломанный компонент сервера Института нанонауки и нанотехнологий Национального центра научных исследований “Демокрит” в Греции».

Современный вектор заражения установить не удалось; ранее для доставки зловреда использовались фишинговые письма (на не очень правильном русском языке) и программа-загрузчик. Связь с какой-либо известной кибергруппой не прослеживается, поэтому операции по внедрению DFKRAT были условно наречены NGC2180.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru