


В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

В Яндекс ID теперь можно войти по лицу или отпечатку пальца

Пользователи Яндекс ID теперь могут пройти аутентификацию с помощью сканирования отпечатка пальца или лица. Таким образом, копания продолжает развивать беспарольные методы входа в аккаунт.

Как отмечают разработчики, биометрическая аутентификация стала доступна благодаря интеграции веб-стандарта WebAuthn. Считается, что последний обеспечивает довольно высокий уровень безопасности и конфиденциальности.

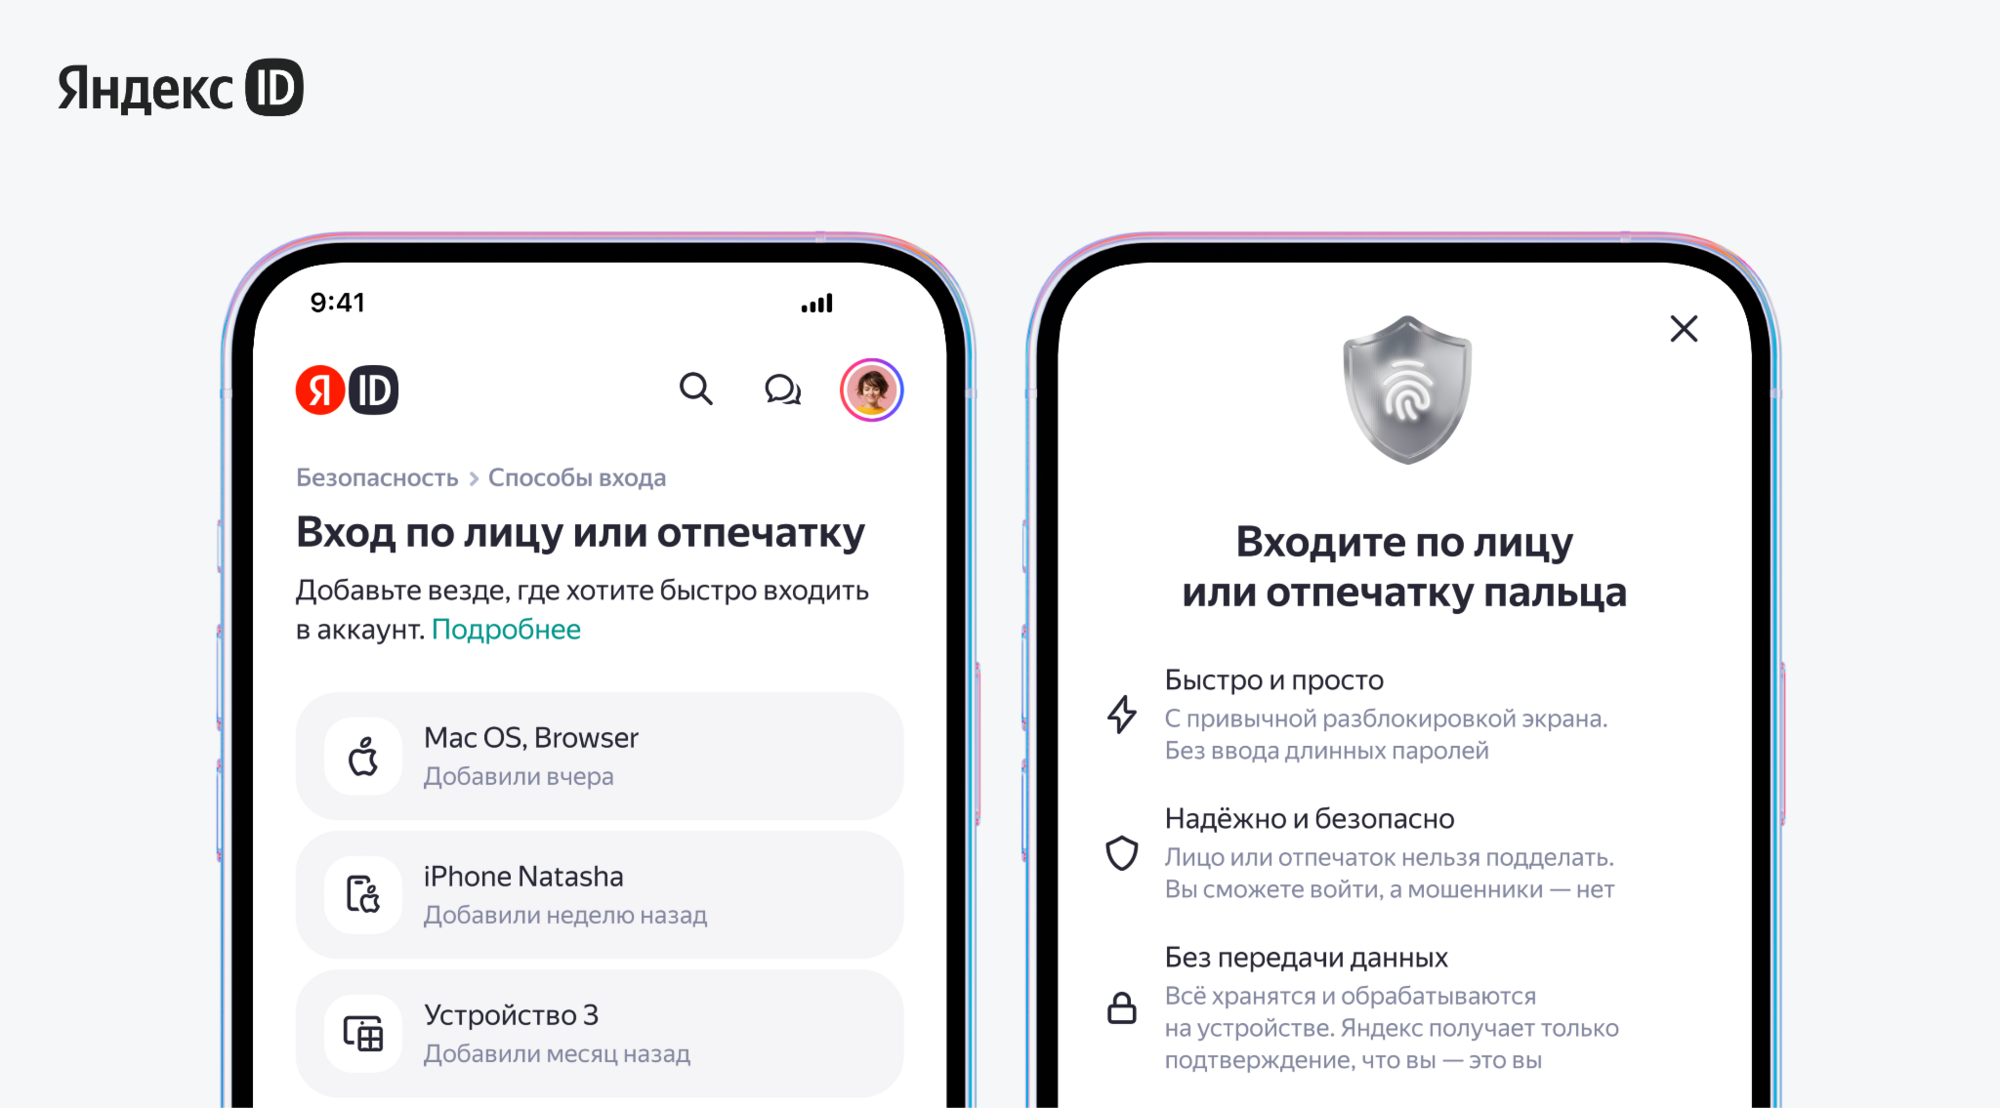
WebAuthn не позволит воспроизвести ключ со стороннего устройства, а также не даст подделать отпечаток пальца или лица конечного пользователя. Отдельно подчёркивается, что у Яндекс ID не будет доступа к данным отсканированных пальцев и лиц, они будут храниться исключительно на устройстве.

Для удобства пользователей аутентифицироваться можно не только со смартфона, подойдут и другие девайсы: «умные» часы, USB-ключи Yubikey и т. п.

Чтобы начать пользоваться новой функциональностью, нужно пройти в личный кабинет и создать ключ для конкретного устройства в разделе «Вход по лицу или отпечатку». Одна учётная запись может создать до 10 ключей на разных девайсах.


Напомним, в октябре мы писали, что войти в Яндекс ID теперь можно без пароля, с помощью картинки. А в прошлом месяце стало известно, что Яндекс ID предотвратил 50 млн подозрительных попыток входа в 2023 году.

Стоит также обратить внимание на дополнение программы bug bounty для «умных» устройств от Яндекс. Теперь за баги можно получить миллион рублей.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru