


Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Компания F.A.C.C.T. подвела итоги 2023 года по киберугрозам, актуальным для России и СНГ, и составила прогноз на 2024 год. По мнению экспертов, в этом году можно ожидать дальнейший рост активности APT-групп, хактивистов и операторов шифровальщиков.

В прошлом году специалисты насчитали 14 APT-групп (включая Sticky Werewolf и XDSpy), действующих на территории России и стран СНГ. Нацеленных на шпионаж злоумышленников больше всего интересуют госучреждения, оборонка и критически важное промышленное производство.


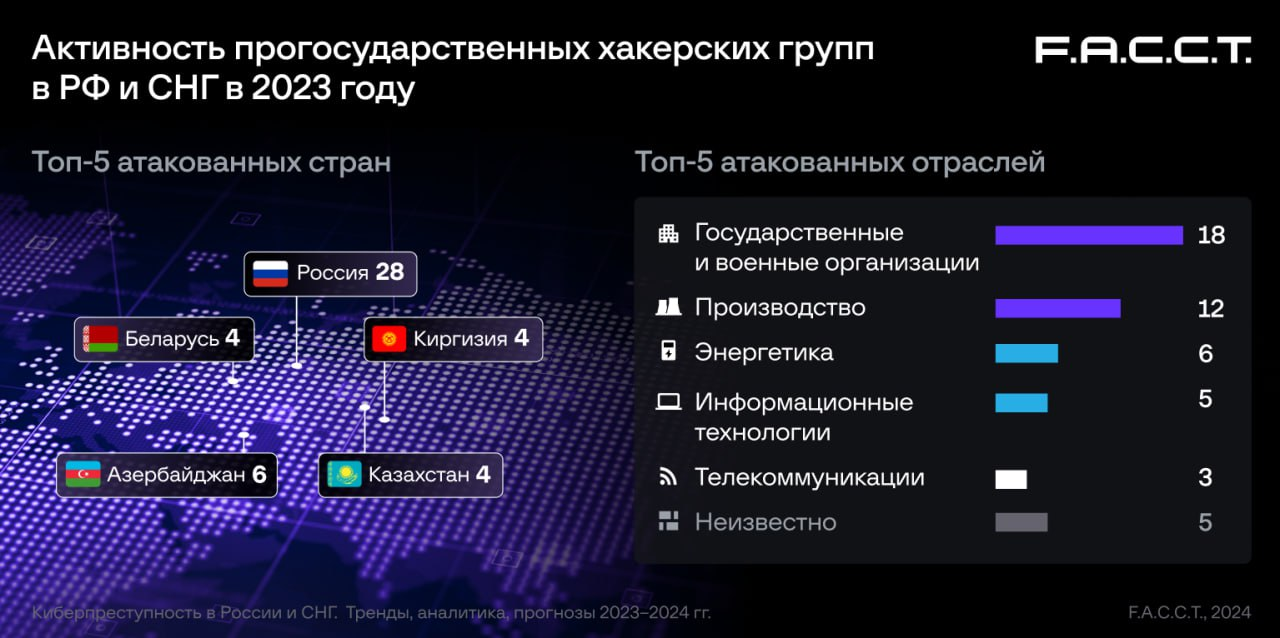
Большинство DDoS-атак в регионе по-прежнему проводят хактивисты. Они же в основном воруют и публикуют базы данных компаний, хотя были также зафиксированы случаи утечки с участием инсайдеров (уволенных и уехавших из России сотрудников).

Число атак шифровальщиков на российские организации, по данным F.A.C.C.T., в 2023 году возросло на 160%, отчасти благодаря расширению рынка услуг готового доступа к сетям. Операторы таких зловредов — к примеру, Werewolves — начали создавать собственные сайты для публикации списков жертв. Наметившийся тренд на объединение несхожих по мотивам вымогателей, видимо, сохранит актуальность и в этом году.

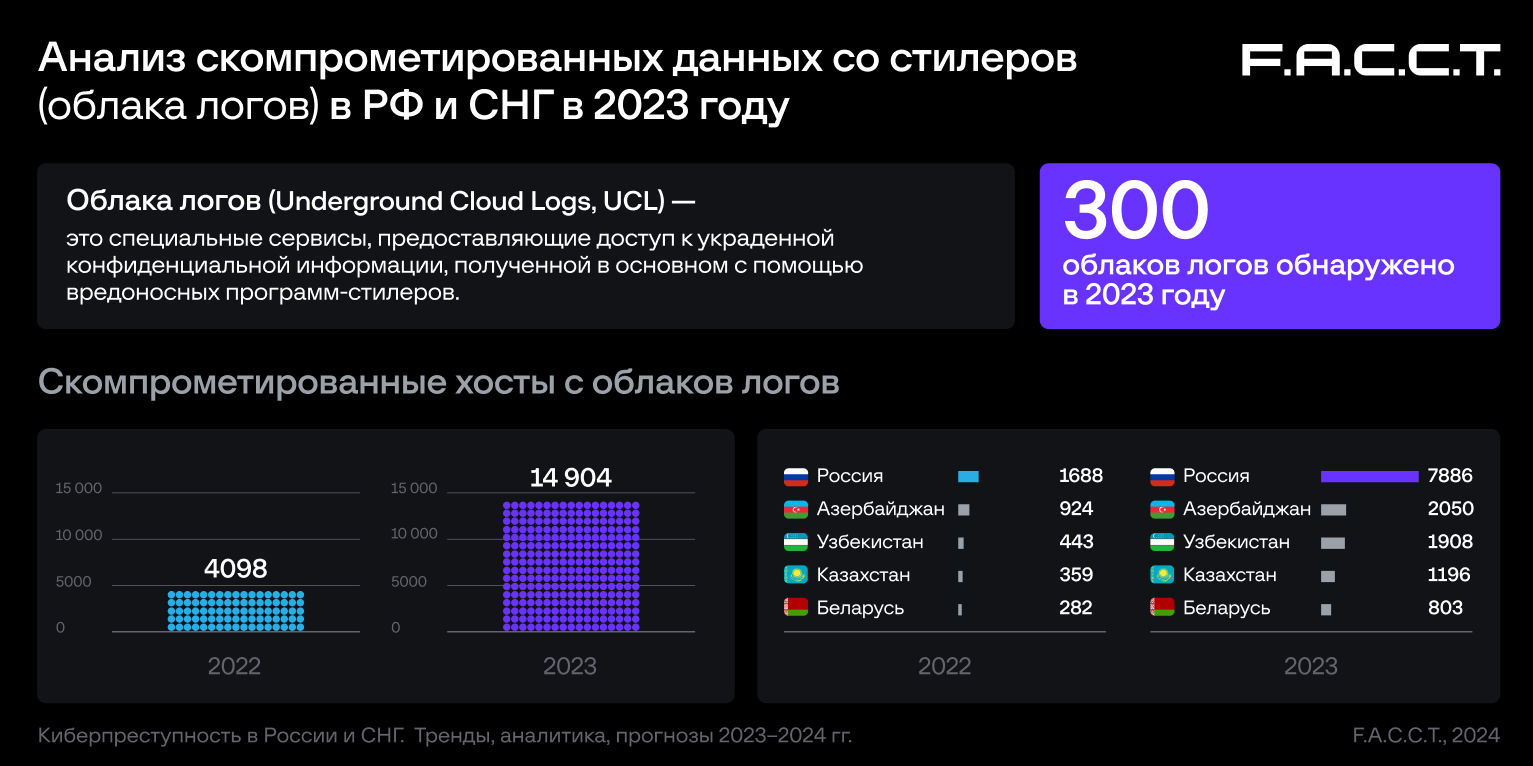
Полезным источником ключей доступа для авторов атак являются облачные хранилища данных, украденных с помощью инфостилеров. За год исследователи обнаружили около 300 таких сервисов — против 102 в 2022 году; анализ содержимого показал, что количество учеток, ассоциированных с крупными банками России и СНГ, увеличилось в пять раз.


Ключи к серверам, панелям управления, аккаунтам пользователей можно также приобрести на теневых маркетплейсах. Выставленные на продажу данные помогли экспертам выявить тысячи скомпрометированных хостов в России, Армении, Азербайджане и Узбекистане.

«Согласно нашим прогнозам, в наступившем 2024 году российские компании и госучреждения снова столкнутся с повышенной активностью кибершпионов, атаками программ-вымогателей, утечками данных, DDoS и дефейсами сайтов в исполнении хактивистов, — заявил гендиректор F.A.C.C.T. Валерий Баулин. — Для эффективного предупреждения кибератак еще на этапе их подготовки мы настоятельно советуем использовать как данные Threat Intelligence, так и комплексные решения для защиты от сложных и неизвестных киберугроз».

Полнотекстовую версию отчета «Киберпреступность в России и СНГ, 2023–2024 гг. Тренды, аналитика, прогнозы» можно скачать на сайте ИБ-компании (требуется регистрация с указанием корпоративного имейл).

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru