


Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

Вымогатели Shadow атакуют бизнес РФ под новым брендом — DARKSTAR

В конце января F.A.C.C.T. зафиксировала новые атаки кибергруппы Shadow, она же Comet, на территории России. Вооруженные шифровальщиками злодеи теперь называют себя DARKSTAR.

Тактики и техники Shadow, по словам аналитиков, не изменились, инструменты тоже остались прежними: для несанкционированного доступа — AnyDesk и ngrok, для шифрования файлов — LockBit 3 (Black) и Babuk.

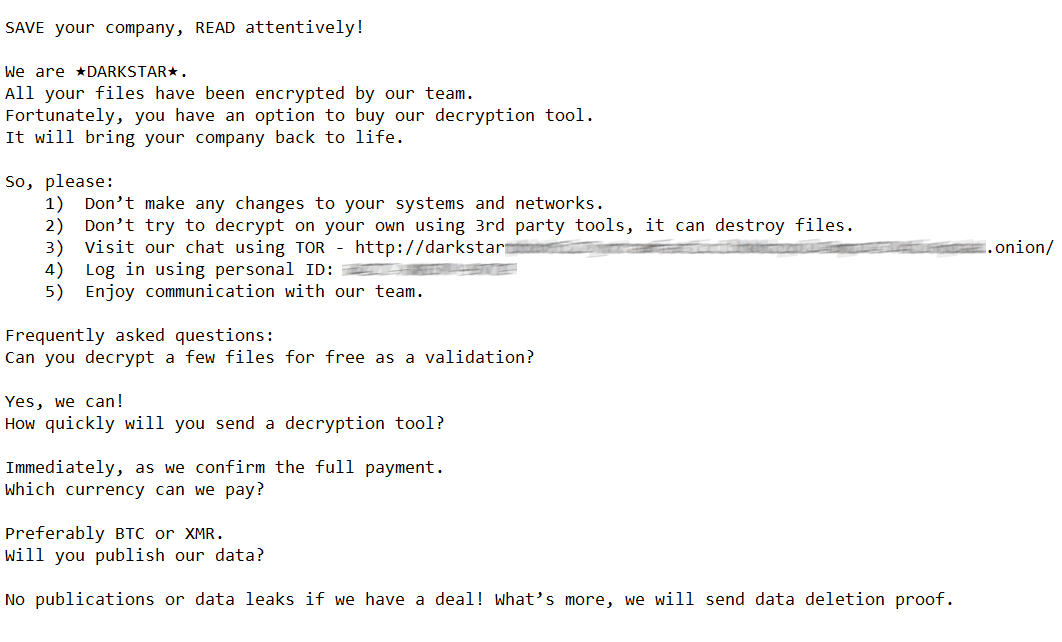
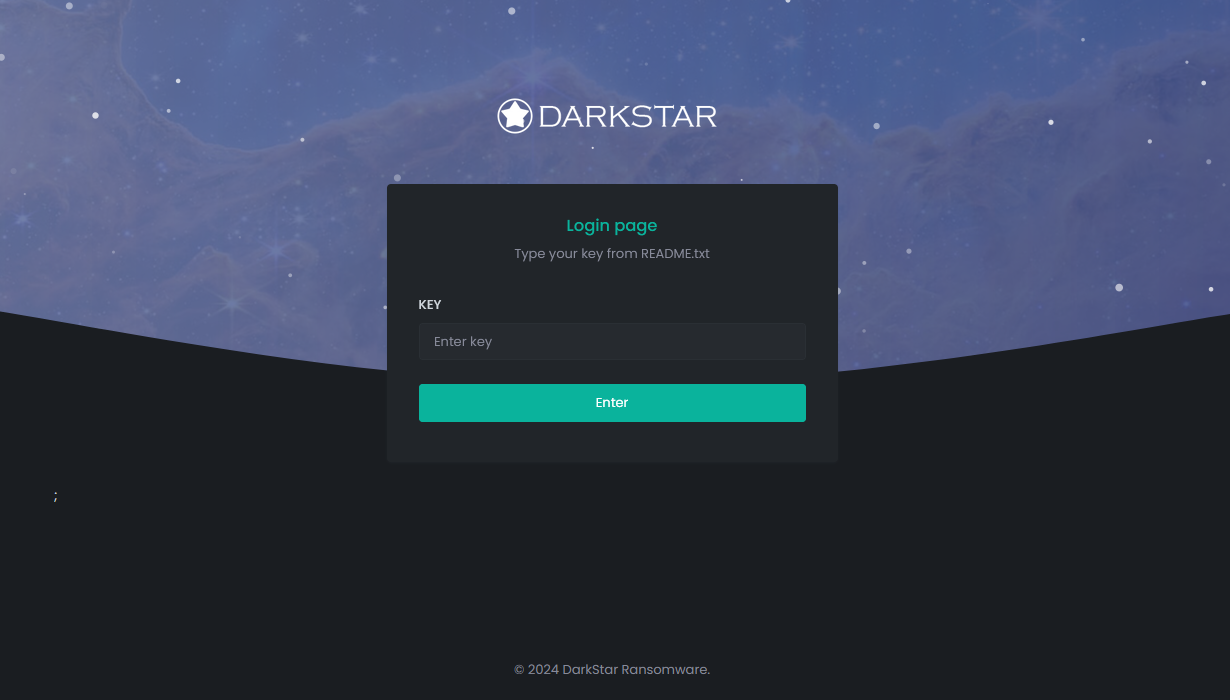
Новое имя было обнаружено и в записке с требованием выкупа, и на сайте, созданном для переговоров с жертвами.


Логотип на странице входа в панель в сети Tor, по данным F.A.C.C.T., появился 29 января.


Это уже второй ребрендинг Shadow за последние полгода. В сентябре она была переименована в Comet, а в январе 2024 объявилась уже как DARKSTAR.

Собственной площадки для публикации списка жертв и украденных у них данных у кибергруппы так и не появилось. Исследование показало, что свои объявления о продаже добычи эти вымогатели публикуют на чужих ресурсах.

Прошлым летом эксперты F.A.C.C.T. установили, что вымогатели Shadow и с хактивисты Twelve являются одной группой. Последние используют похожие техники и тактики в атаках на российские организации, но с другой целью: они стремятся уничтожить ИТ-инфраструктуру жертв, а деньги их не интересуют.

В прошлом году Shadow/Comet также установила рекорд по величине запрошенного выкупа. Вымогатели потребовали у жертвы 321 млн руб. (около $3,5 млн) при средней для РФ сумме в 53 млн рублей.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru