


В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

В даркнет слиты паспорта и резюме желающих работать в магазине Rendez-Vous

На теневом форуме расшарены документы и база ПДн, якобы только что украденные у интернет-магазина «Rendez-Vous» (одежда и обувь). В файлах в числе прочего обнаружены сканы паспортов и резюме претендентов на вакантное место.

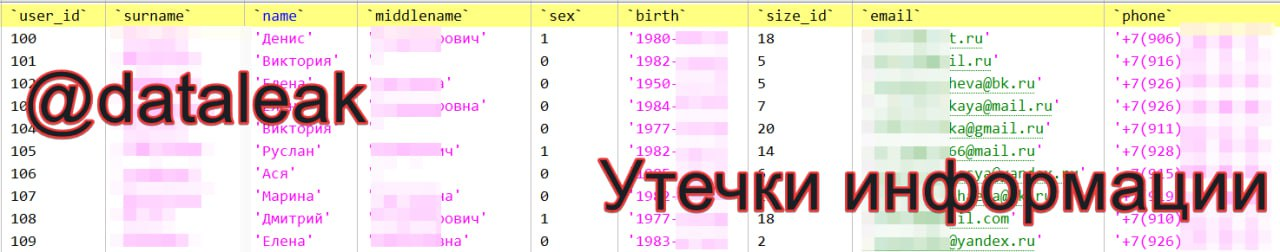
По данным телеграм-канала «Утечки информации», всего предложено к скачиванию 1988 файлов JPG, PDF и DOC общим весом 776 Мбайт. Тот же автор слил таблицы с ПДн, утверждая, что скопировал их из базы данных rendez-vous.ru.


Анализ 11 выложенных SQL-дампов показал, что они сделаны 23.01.2024 и содержат следующую информацию:

  • ФИО;
  • имейл (4,5 млн уникальных адресов);
  • телефон (7,6 млн уникальных номеров);
  • дата рождения;
  • пол;
  • адрес прописки;
  • хешированный пароль (MD5 с солью);
  • даты регистрации и последней активности;
  • стоимость покупки, размер скидки, накопленные бонусы;
  • код подарочного сертификата и ПИН для активации.

Выборочная проверка номеров телефона и имейл средствами rendez-vous.ru (функции отслеживания заказов и восстановления пароля) подтвердила, что они числятся в базе зарегистрированных пользователей сайта.


Столь короткий срок публикации после взлома, если он действительно произошел, удивителен. Видимо, злоумышленникам понравилось то, как в даркнете отметили Рождество, и они решили преподнести коллегам подарок также на Татьянин день.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru