


Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

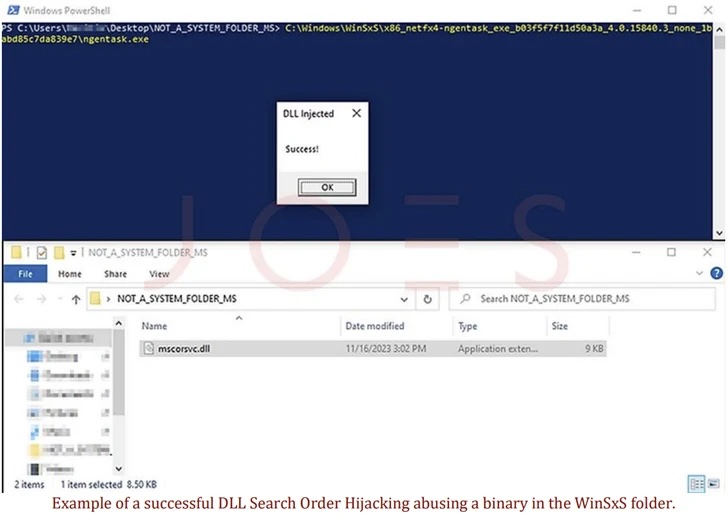
Эксперты описали новый вектор кибератаки, в котором используется перехват порядка поиска DLL-файлов для обхода защитных механизмов и выполнения вредоносного кода в системах Windows 10 и Windows 11.

В отчёте компании Security Joes исследователи объясняют, что новый метод задействует исполняемые файлы, которые часто можно найти в доверенной директории WinSxS, после чего использует их в классической схеме перехвата порядка поиска библиотек.

В результате у атакующих не только отпадает необходимость повышать права в системе, но и появляется возможность добавить уязвимые бинарники в цепочку атаки.

Метод перехвата порядка поиска DLL позволяет злоумышленникам подсовывать библиотеки с целью выполнить вредоносный код. Наиболее очевидным плюсом этой техники для киберпреступников является обход защитных средств и одновременное повышение привилегий в системе.

Для успешной эксплуатации атакующим нужны приложения, не указывающие полный путь к нужным DLL, а полагающиеся в первую очередь на порядок поиска библиотек.

Злоумышленники берут этот принцип на вооружение, перемещая системные файлы в нетипичные для них директории, где уже содержатся вредоносные DLL с именами легитимных. Таким образом происходит подмена безобидной библиотеки злонамеренной.


Такой подход работает ещё и по той причине, что вызывающий DLL процесс будет искать её в первую очередь в той директории, из которой запускается сам. Сам порядок такого поиска выглядит следующим образом:

  1. Проверяется папка, из которой стартует программа.
  2. Далее — C:\Windows\System32.
  3. C:\Windows\System.
  4. C:\Windows.
  5. Текущая директория.
  6. Папки, перечисленные в переменной среды системы PATH.
  7. Папки, перечисленные в переменной среды PATH пользователя.

Новый вектор, на который обратили внимание в Security Joes, атакует файлы, размещённые в директории C:\Windows\WinSxS — критически важном компоненте операционной системы, который используется для кастомизации и обновления ОС, а также для проверки совместимости и целостности.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru