



Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Юзерам нравятся старые Android, злоумышленникам — тоже

Исследования «Лаборатории Касперского» показывают, что авторы атак на мобильные устройства отдают предпочтение гаджетам с устаревшими версиями Android: они наиболее уязвимы и все еще популярны у пользователей.

В настоящее время Android используют около 3,6 млрд владельцев мобильных устройств в 190 странах. На долю этой ОС приходится около 70% рынка.

«Одна из причин, почему ОС Android более интересна для злоумышленников, заключается в том, что потенциальных жертв в мире больше», — пояснил для РИА Новости руководитель российского исследовательского центра Kaspersky Дмитрий Галов.

При этом, по словам эксперта, во многих странах пользуются спросом бюджетные устройства с устаревшими версиями Android: они менее требовательны к железу. Однако версии софта, переставшие получать патчи от Google, уязвимы, к тому же на них могут быть предустановлены вредоносы.

Более того, Android обновляется реже, чем iOS, и далеко не у всех пользователей (из-за открытой и фрагментарной экосистемы). Сроки поддержки у Google короче, и разработчик никогда не выпускает патчи для утративших актуальность версий (Apple делает исключения для 0-day).

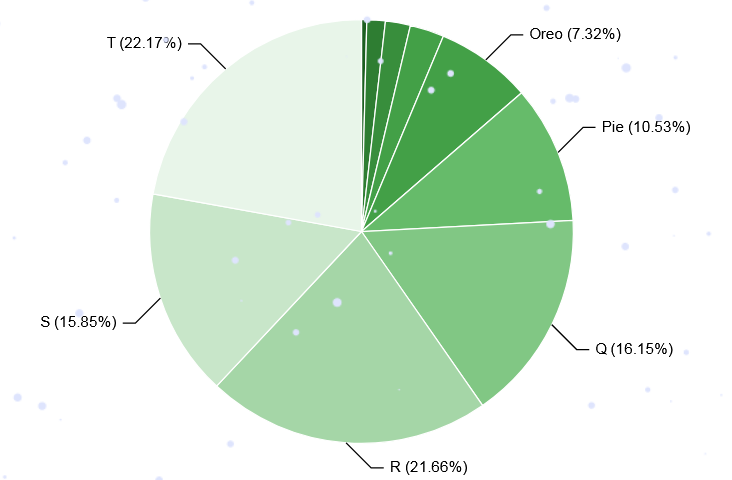
По данным Google, на версии с 4.4 по 10, снятые с поддержки, в начале октября суммарно приходилось 40,3% установок; из них больше половины составляли Pie (9) и Q (Queen Cake, 10).


На актуальность версий Android обращает большое внимание WhatsApp и периодически снимает с поддержки устаревшие ОС Google.

В ходе интервью Галов не преминул отметить, что создатели антивирусов для мобильных ОС обычно стремятся обеспечить совместимость и со старыми версиями целевого софта, чтобы предоставить защиту всем его пользователям.

Согласно результатам исследования Digital.ai, угроза атаки для Android-приложений значительно выше, чем для iOS-софта. Вредоносы для мобильной ОС Google продолжают множиться и время от времени проникают в официальный магазин приложений в обход существующей защиты. В этом году в Zimperium зафиксировали появление 10 новых семейств банковских троянов для Android — в дополнение к 19-ти, которые задержались с 2022 года.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru