



Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Эксперты группы компаний «Гарда» изучили отношение российских компаний к сетевой безопасности и практики снижения рисков. Исследование позволило выявить спрос на продукты, степень удовлетворения потребностей и в итоге приоритетные направления развития рынка.

За основу исследования были взяты результаты опроса, проведенного минувшим летом среди специалистов по ИТ и ИБ. В нем приняли участие более 500 представителей разных по профилю и величине компаний из Москвы (71%) , Санкт-Петербурга (10%), Самары, Нижнего Новгорода, Новосибирска и других крупных городов России.

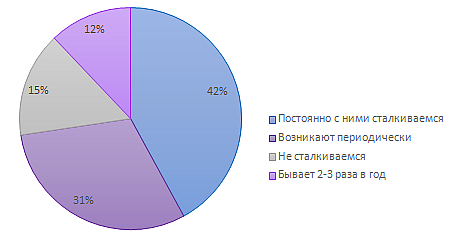
Судя по ответам респондентов, вопрос сетевой безопасности актуален для большинства российских организаций. Крупные компании (более 5 тыс. сотрудников) постоянно сталкиваются с такими угрозами (в 57% случаев), малый бизнес — реже (30%).


Отношение к сетевой безопасности в целом ответственное: компании принимают орг/тех-меры по предотвращению инцидентов и оперативному реагированию, используют специализированные решения и услуги. Примечательно, что возможность потери репутации беспокоит россиян больше, чем финансовые и производственные риски.

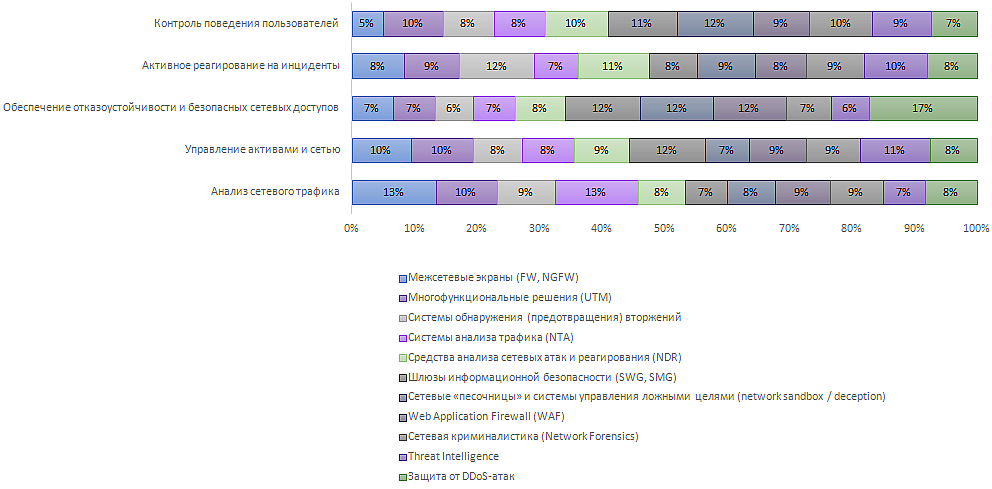
При выстраивании защиты техническими средствами 47% участников опроса для каждой задачи подбирают подходящий продукт. Почти столько же (42%) предпочитают коробочные решения с подключаемыми модулями, а 11% используют одно универсальное решение для всех задач.


Зависимость от импорта в этом сегменте пока еще велика. Почти половина (49%) опрошенных отметили, что все еще полагаются на иностранные разработки, 53% используют и зарубежные, и отечественные.

В целом больших проблем из-за сокращения импорта участники не видят. Российские NTA, по мнению 58% респондентов, полностью аналогичны зарубежным разработкам, а многие WAF даже их превосходят (21%). Из систем сетевой безопасности, пока уступающих импортным, 44% участников опроса назвали межсетевые экраны (FW, NGFW), 37% — UTM, 33% — шлюзы безопасности (SWG, SMG).

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru