



Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Эксперты группы компаний «Гарда» изучили отношение российских компаний к сетевой безопасности и практики снижения рисков. Исследование позволило выявить спрос на продукты, степень удовлетворения потребностей и в итоге приоритетные направления развития рынка.

За основу исследования были взяты результаты опроса, проведенного минувшим летом среди специалистов по ИТ и ИБ. В нем приняли участие более 500 представителей разных по профилю и величине компаний из Москвы (71%) , Санкт-Петербурга (10%), Самары, Нижнего Новгорода, Новосибирска и других крупных городов России.

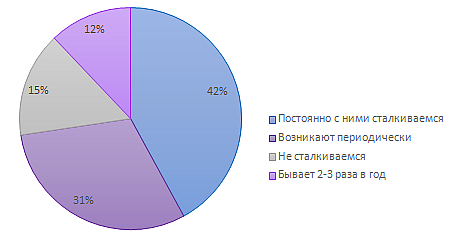
Судя по ответам респондентов, вопрос сетевой безопасности актуален для большинства российских организаций. Крупные компании (более 5 тыс. сотрудников) постоянно сталкиваются с такими угрозами (в 57% случаев), малый бизнес — реже (30%).


Отношение к сетевой безопасности в целом ответственное: компании принимают орг/тех-меры по предотвращению инцидентов и оперативному реагированию, используют специализированные решения и услуги. Примечательно, что возможность потери репутации беспокоит россиян больше, чем финансовые и производственные риски.

При выстраивании защиты техническими средствами 47% участников опроса для каждой задачи подбирают подходящий продукт. Почти столько же (42%) предпочитают коробочные решения с подключаемыми модулями, а 11% используют одно универсальное решение для всех задач.


Зависимость от импорта в этом сегменте пока еще велика. Почти половина (49%) опрошенных отметили, что все еще полагаются на иностранные разработки, 53% используют и зарубежные, и отечественные.

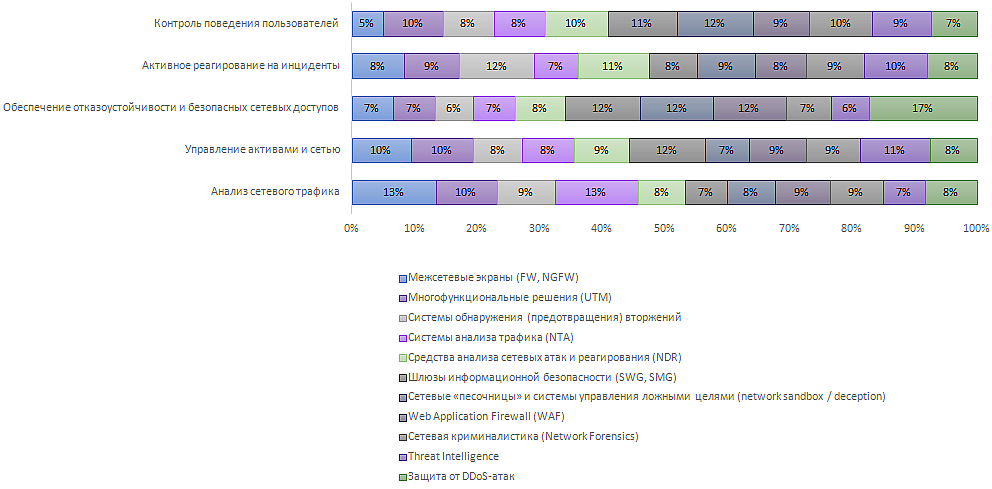
В целом больших проблем из-за сокращения импорта участники не видят. Российские NTA, по мнению 58% респондентов, полностью аналогичны зарубежным разработкам, а многие WAF даже их превосходят (21%). Из систем сетевой безопасности, пока уступающих импортным, 44% участников опроса назвали межсетевые экраны (FW, NGFW), 37% — UTM, 33% — шлюзы безопасности (SWG, SMG).

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru