



Векторы атаки BLUFFS позволяют скомпрометировать Bluetooth-соединения

Векторы атаки BLUFFS позволяют скомпрометировать Bluetooth-соединения

Векторы атаки BLUFFS позволяют скомпрометировать Bluetooth-соединения

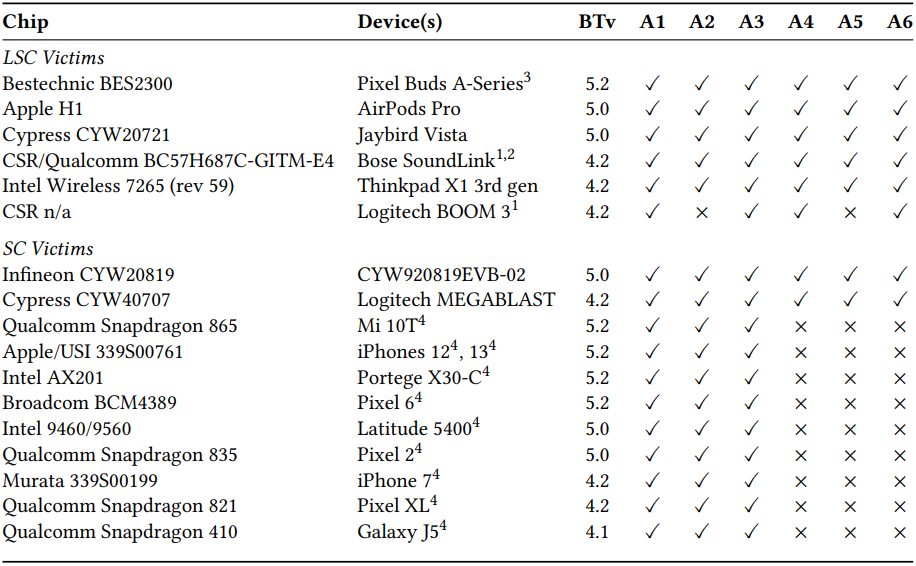
Исследователи из Eurecom разработали шесть новых векторов кибератаки, получивших общее имя — «BLUFFS». Они позволяют скомпрометировать Bluetooth-сессии, провести атаку вида «Человек посередине» (man-in-the-middle, MitM) и действовать от лица подключаемого устройства.

Специалист Даниэле Антониоли, выявивший эти векторы, объясняет, что BLUFFS опирается на две ранее неописанных уязвимости в стандарте Bluetooth. Они связаны со способом получения ключей сессии и расшифровкой данных при обмене.

Обнаруженные бреши не относятся к какой-либо аппаратной или софтовой конфигурации, а являются, в сущности, архитектурными. Другими словами, проблемы затрагивают Bluetooth на базовом уровне.

Обе уязвимости объединили под одним идентификаторов — CVE-2023-24023. Известно, что они влияют на спецификации Bluetooth с 4.2 по 5.4.

Таким образом, учитывая распространённость этого беспроводного стандарта, BLUFFS угрожает миллиардам устройств, среди которых ноутбуки, смартфоны и другие мобильные девайсы.

С помощью цепочки эксплойтов BLUFFS условные злоумышленники могут нарушить защиту сессий Bluetooth и поставить под угрозу конфиденциальность коммуникаций между соответствующими устройствами.

Основу BLUFFS составляют уязвимости в процессе получения ключа сессии. Всего их четыре, но две описанных исследователями — новые. После успешной эксплуатации киберпреступник может провести брутфорс ключа и расшифровать информацию, которой обмениваются девайсы.

Атакующий в этом случае должен находиться в зоне действия Bluetooth от двух устройств, которые обмениваются данными, чтобы иметь возможность выдать себя за одно из этих устройств.

В опубликованному отчёте (PDF) эксперты описывают шесть типов атаки BLUFFS, которые вобрали в себя ряд комбинаций MiTM и способов маскировки под целевой девайс. На GitHub опубликован демонстрационный эксплойт, доказывающий эффективность BLUFFS.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru