



Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Киберпреступники пытаются манипулировать поисковой выдачей и рекламными объявлениями в Google, чтобы доставить вредоносную программу пользователям, пытающимся скачать клиент протоколов SFTP и SCP для Windows, — WinSCP.

Исследователи из компании Securonix назвали новую кампанию злоумышленников «SEO#LURKER». В отчёте специалисты объясняют:

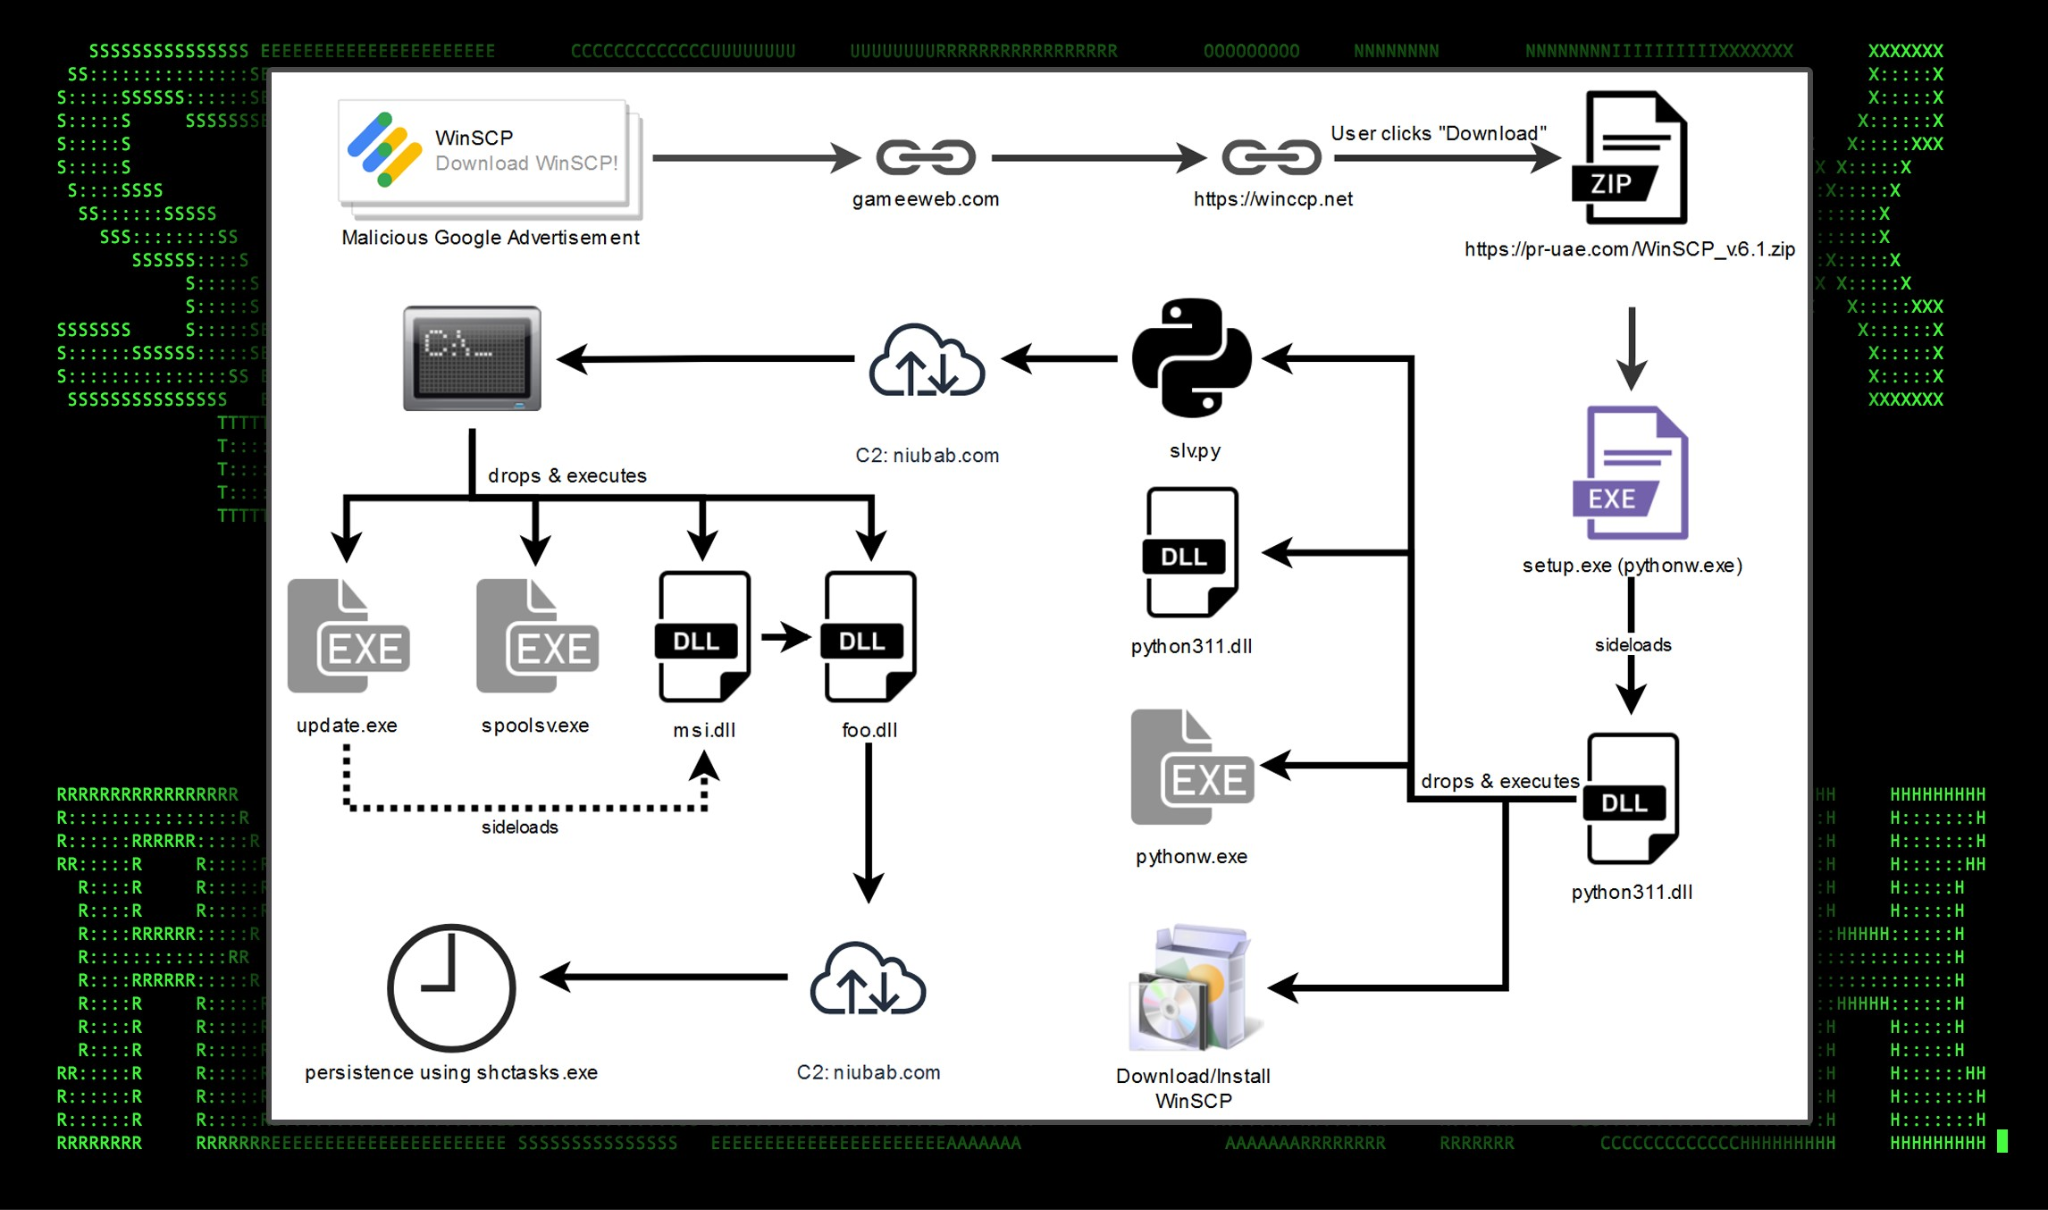
«Реклама киберпреступников отправляет пользователей на скомпрометированный WordPress-сайт — gameeweb[.]com, после чего происходит редирект на следующий фишинговый ресурс».

Есть мнение, что атакующие задействовали механизм Google Dynamic Search Ads (DSAs), который автоматически генерирует рекламу на основе контента сайта.


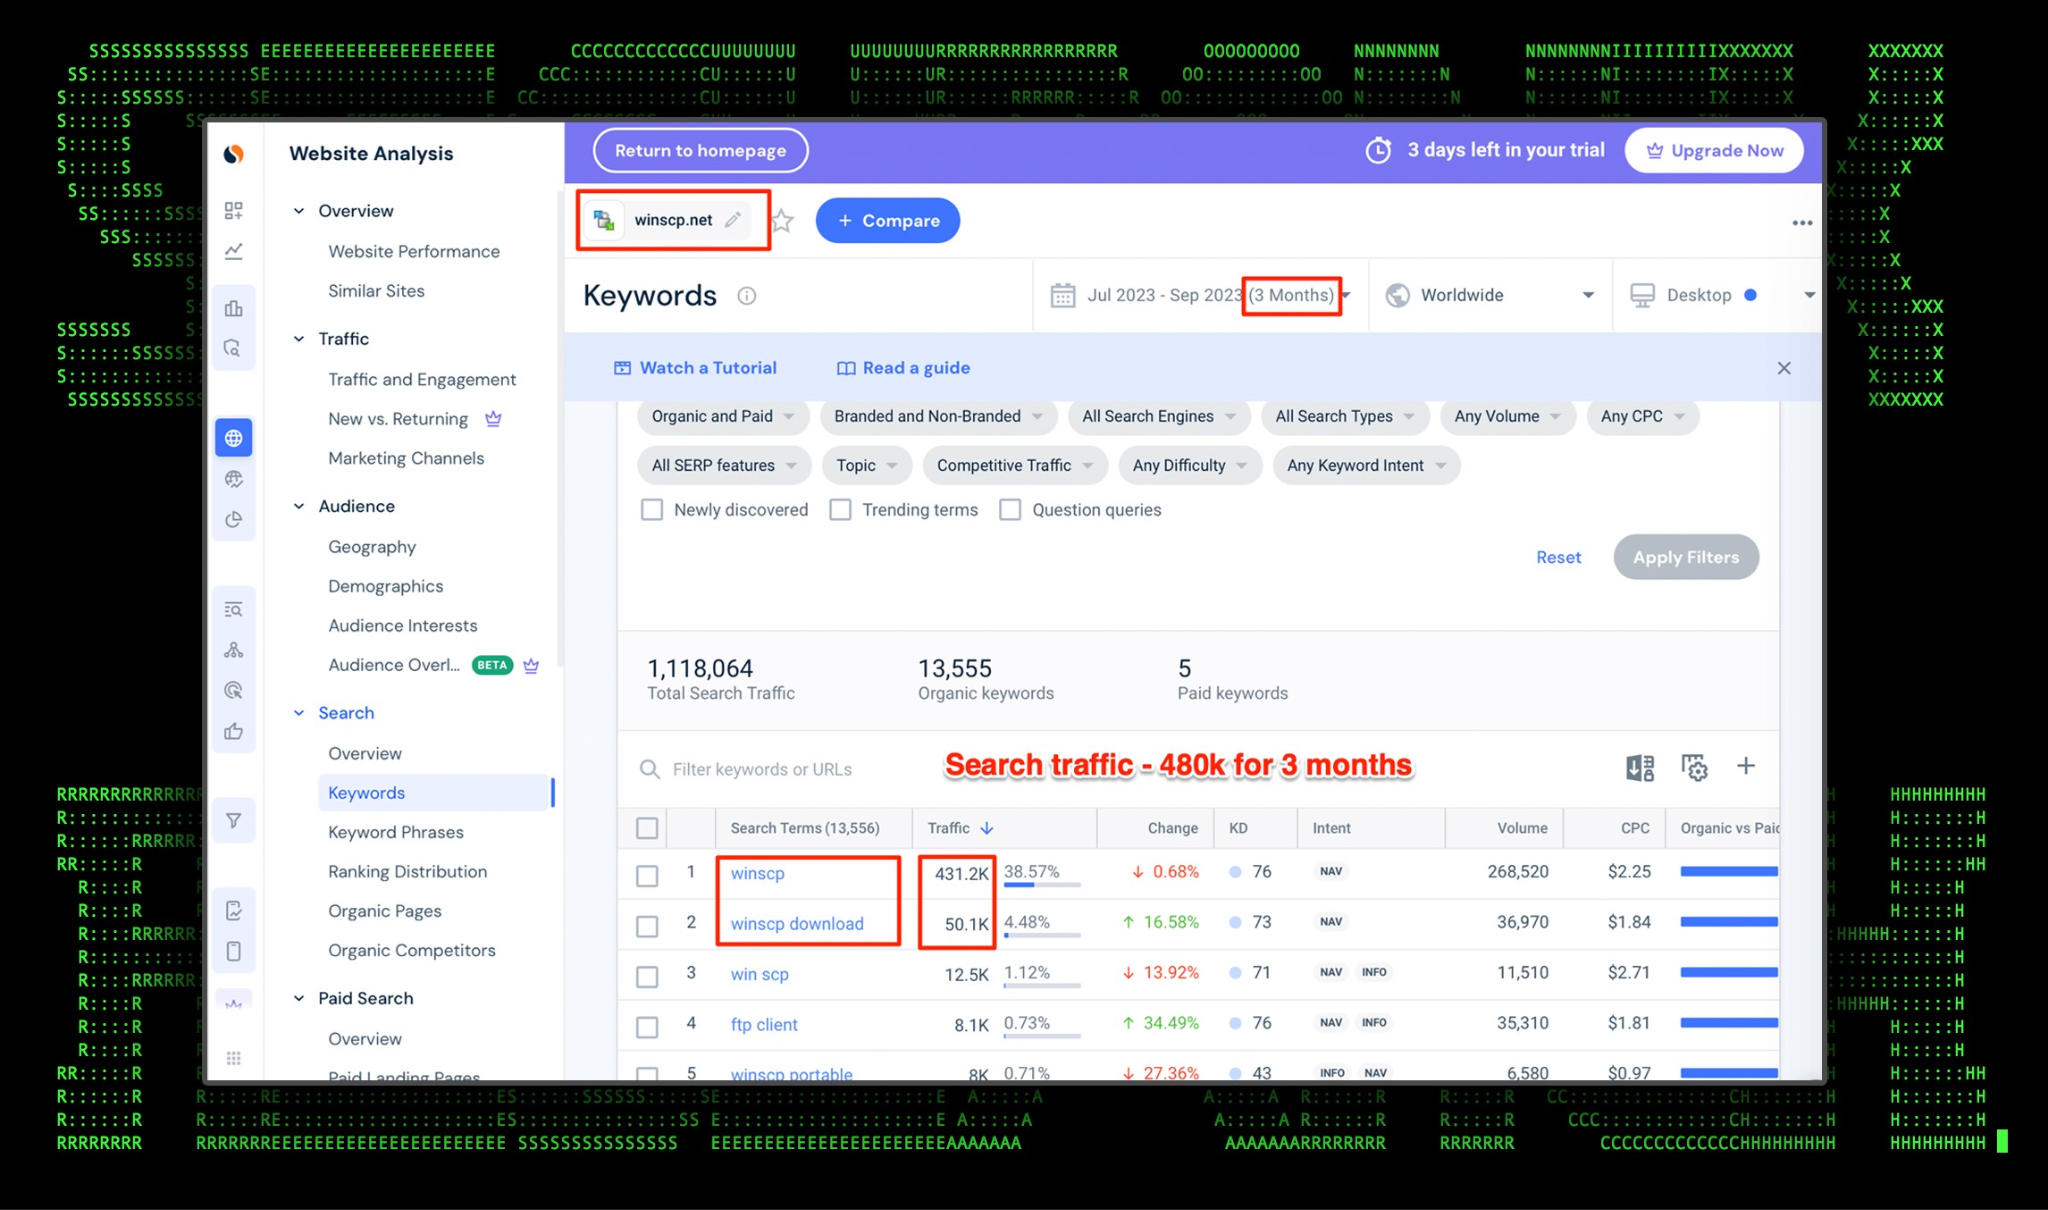
В конечном счёте жертву отправляют на winccp[.]net, замаскированный под официальный веб-сайт WinSCP. Там происходит загрузка вредоносной программы, похищающей данные пользователя.

Чтобы посетитель получил вредонос, его заголовок должен соответствовать. Если же хедер некорректен, посетителя отправляют смотреть знаменитый клип-мем Рика Эстли — так называемый Рикроллинг.

Конечный пейлоад извлекается из ZIP-архива «WinSCP_v.6.1.zip», после запуска которого происходит подмена библиотеки на злонамеренную python311.dll. Сама DLL отвечает за загрузку легитимного инсталлятора WinSCP и скрытую установку Python-скриптов «slv.py» и «wo15.py».

Оба упомянутых скрипта открывают соединение с командным сервером в фоне и получают инструкции от атакующего.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru