



Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

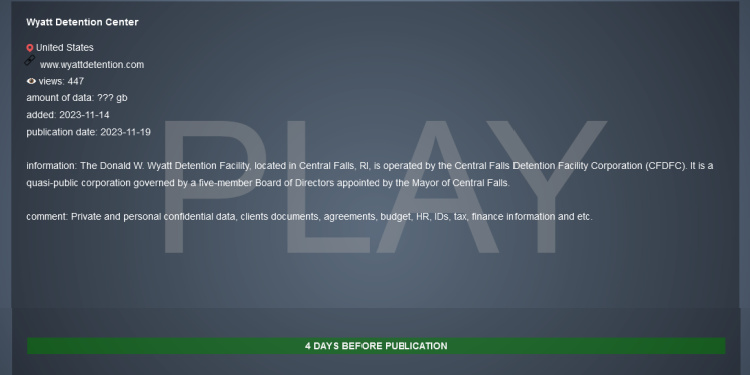
На oniоn-сайте со списком жертв шифровальщика Play появилось новое имя: Donald W. Wyatt Detention Center (Центр предварительного заключения Дональда Уайата). В ходе атаки якобы были украдены ПДн и важные документы; дедлайн уплаты выкупа — 19 ноября.

Данное пенитенциарное учреждение строгого режима — одна из немногих достопримечательностей городка Сентрал-Фолс, штат Род-Айленд. Здесь под стражей содержатся те, кому еще не предъявили обвинение или отказали в освобождении под залог.

Обновление списка на сайте утечек Play обнаружили исследователи из команды Cybernews. Если операторы зловреда действительно добрались до информации о заключенных, они смогут в дальнейшем повлиять на ход судебного процесса, спровоцировав иски о неадекватной защите данных, или шантажировать тех, кому вынесли оправдательный приговор.

Аналитики сообщили в СИЗО Уайата и мэрию Сентрал-Фолс (назначает управленцев для этого частного учреждения) о своих опасениях, но ответа пока не получили.


Шифровальщик Play, он же PlayCrypt, объявился в интернете в июне прошлого года. Стоящая за ним кибергруппа считается продолжателем дела Hive и атакует в основном средний бизнес США, Канады, Латинской Америки и Европы.

Вымогатели Play одними из первых начали применять прерывистое шифрование (дешифратор для жертв подобных заражений уже создан). Недавно злоумышленники также обзавелись RMM-софтом (удаленного управления и мониторинга) и эксплойтами для давно известных уязвимостей в файрволах Fortinet.

В настоящее время список жертв шифровальщика, по данным Cybernews, содержит более 250 имен, среди которых исследователи обнаружили облачного провайдера Rackspace, германскую сеть H-Hotels и BMW France.

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru