



Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

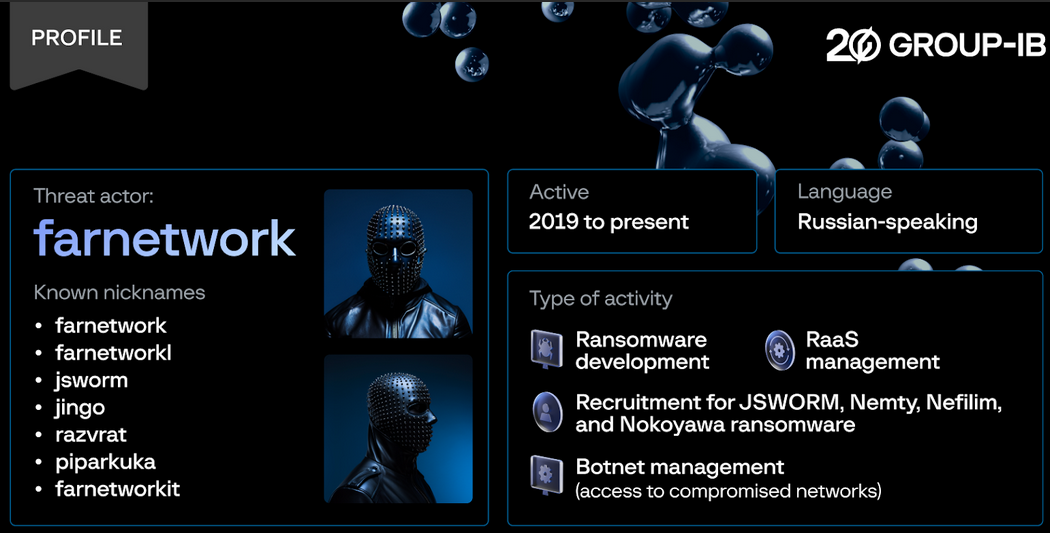
Эксперту Group-IB удалось завоевать доверие владельца RaaS-сервиса (Ransomware-as-a-Service), созданного на основе Nokoyawa, и получить информацию о других операциях спеца по работе с шифровальщиками, использующего ник farnetwork.

Вступив в контакт с русскоговорящим поставщиком Nokoyawa-услуг, исследователь сыграл роль потенциального аффилиата. В ходе собеседования ему пришлось доказать умение развертывать вредоносов этого класса и собирать выкуп.

Как оказалось, карьера farnetwork как киберпреступника началась как минимум в 2019 году. Вначале он под разными никами продавал на подпольных форумах трояна RazvRAT (с модулем hVNC), а также на правах участника RaaS-партнерки помогал совершенствовать шифровальщика JSWorm и сервис на его основе.

По мере развития этого проекта стали появляться производные вымогательской программы — Nemty, Nefilim, Karma (каждый раз проводился ребрендинг). Набравшись опыта, farnetwork запустил собственный RaaS-сервис на базе заинтересовавшего его Nokoyawa и начал набирать аффилиатов.

Он также расширил стандартный пакет услуг, создав бот-сеть для обеспечения готового доступа к корпоративным сетям. На ботнет загружались списки краденых учетных данных, приобретенные в даркнете; результаты автоматизированного взлома предоставлялись клиентам за дополнительные 20% выручки от использования зловреда (за его аренду farnetwork взимал 15%).


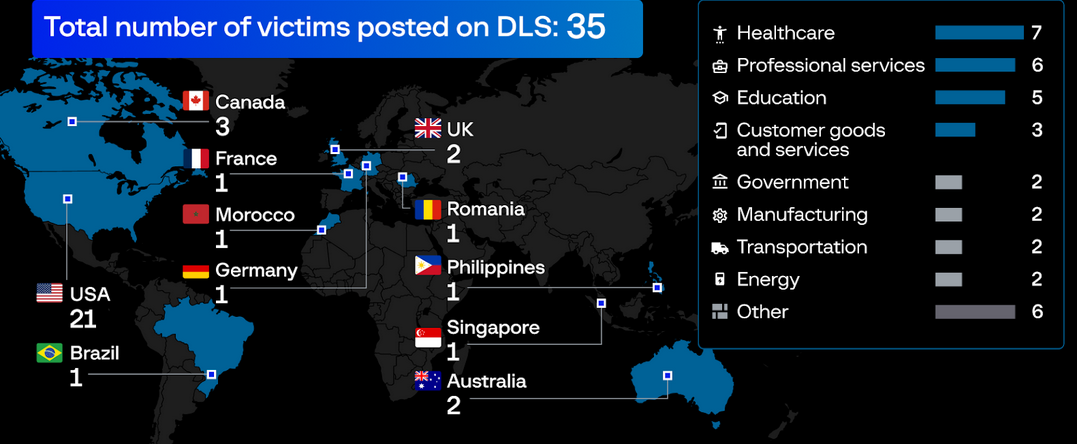
В прошлом месяце сайт утечек, созданный в рамках Nokoyawa-сервиса, перестал работать. На момент закрытия представленный на нем список жертв содержал 35 позиций. В Group-IB не верят, что farnetwork решил уйти на покой; не исключено, что через некоторое время он вновь объявится, под другим именем и с очередной RaaS-программой.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru