


Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Мониторы LG тайком устанавливают приложение с рекламой McAfee

Некоторые мониторы LG при подключении к компьютеру с Windows могут автоматически устанавливать фирменное приложение, а затем предлагать пользователю пробную версию антивируса McAfee. Согласия на этот программный сюрприз, судя по всему, никто особенно не спрашивает.

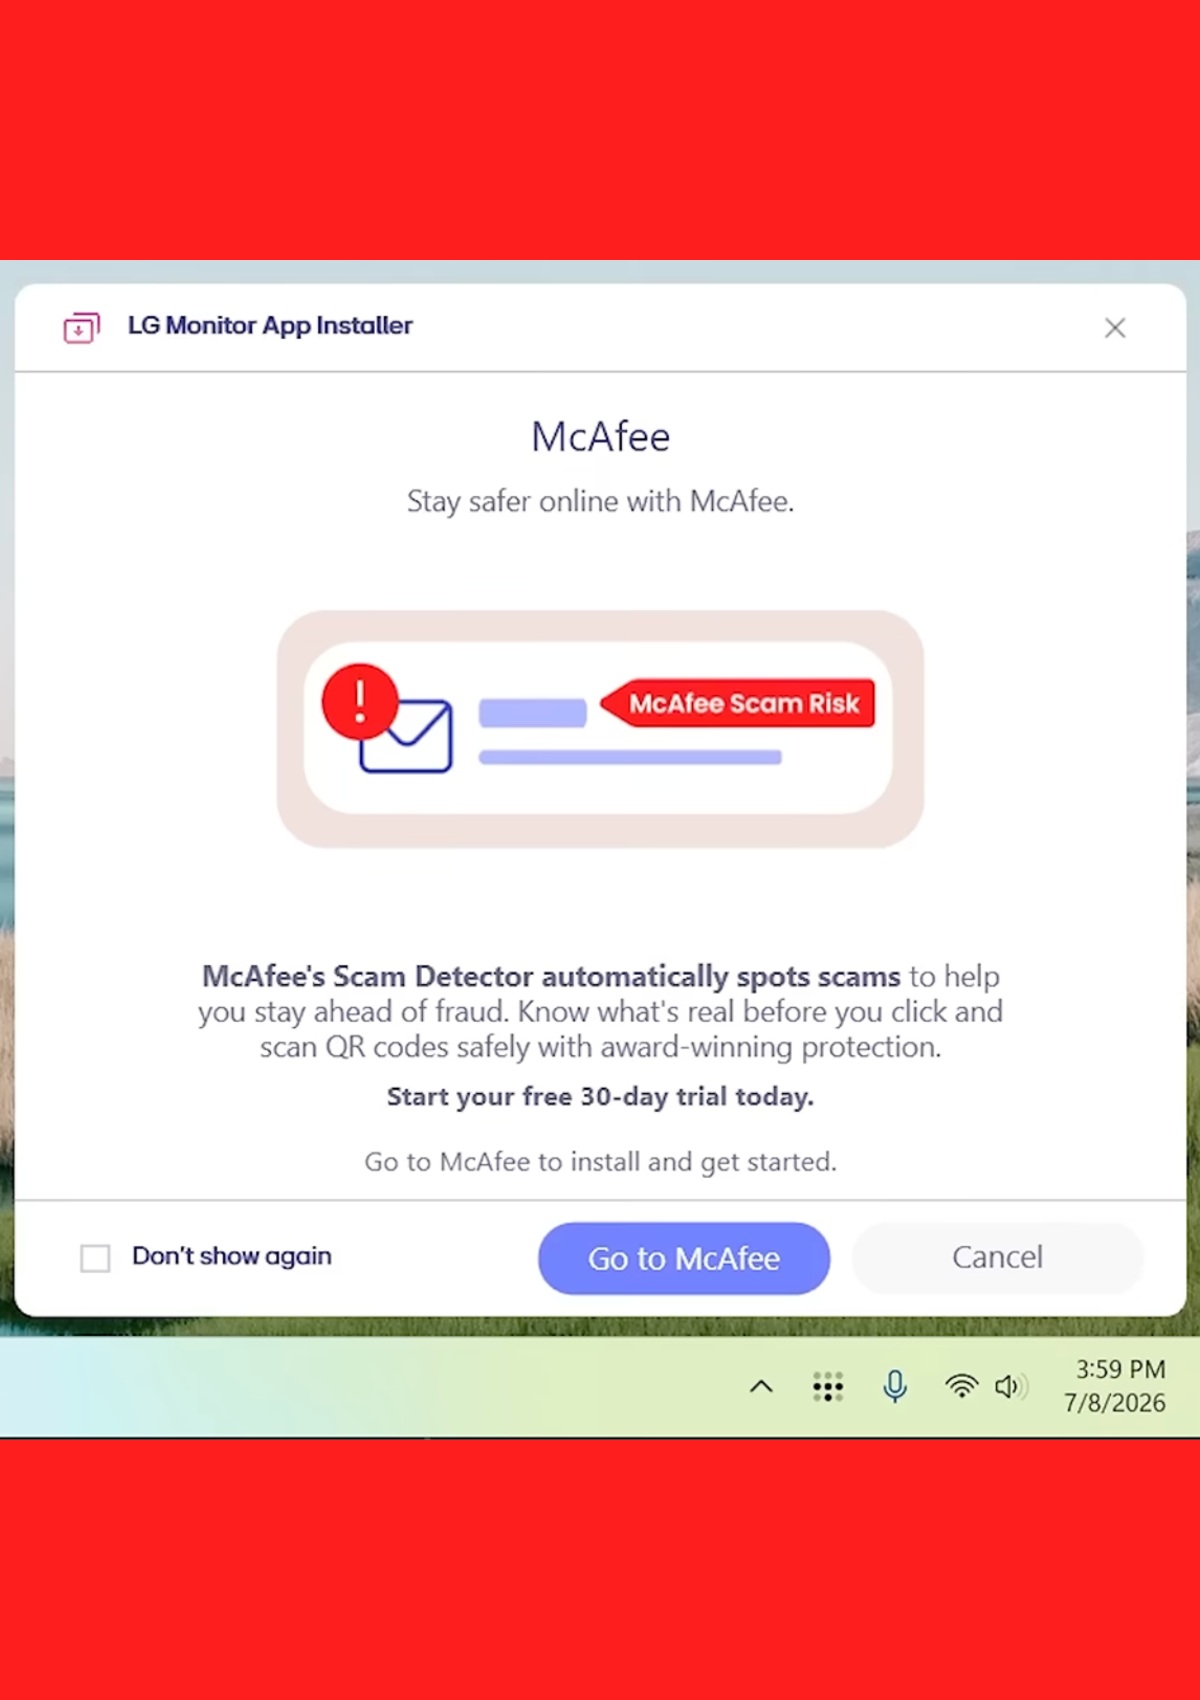
На такое поведение обратил внимание YouTube-канал Gamers Nexus. После подключения монитора Windows Update загружает LG Monitor App Installer — приложение-компаньон для устройства.

Установка проходит через штатный механизм Windows, который автоматически ищет драйверы и сопутствующий софт для нового оборудования.

По данным исследователей, отдельное и понятное подтверждение установки при этом не появляется. Более того, приложение запрашивает доступ ко всем системным ресурсам. Само по себе это ещё не делает программу вредоносной, но выглядит особенно занятно с учётом того, что пользователь мог вообще не планировать её устанавливать.


Первым заметным результатом работы утилиты становится предложение попробовать McAfee. Gamers Nexus обнаружил такое поведение не только у новых моделей.

Автоматическая установка срабатывала и при подключении мониторов LG, выпущенных около трёх лет назад, включая устройства, уже использовавшиеся в офисе издания.

Производители часто предлагают программы для настройки изображения, обновления прошивки и управления дисплеями. Проблема начинается, когда полезный механизм доставки драйверов превращается в служебный вход для необязательного софта и рекламы.

Пользователи могут проверить список установленных приложений Windows и удалить ненужные утилиты LG. Компаниям стоит также контролировать автоматическую установку программ после подключения периферии.

На момент публикации LG не прокомментировала ситуацию. Microsoft тоже пока не объяснила, где заканчивается забота о владельце нового устройства и начинается доставка рекламы прямо в систему. Монитор, конечно, умный, но самостоятельно выбирать антивирус его вроде никто не просил.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru