



В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

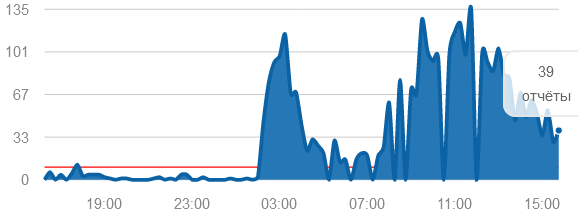
Пользователи Telegram с ночи жалуются на сбои и зависание клиентских приложений. Подавляющее большинство таких сообщений поступает из двух федеральных округов: Южного и Северо-Кавказского.

В два часа ночи проблемы с доступом начались у жителей Чечни и Дагестана, утром мессенджер засбоил на Ставрополье, в Краснодаре, Ростове-на-Дону. Зафиксированы также жалобы в других регионах.

Сбой чаще всего выглядит как постоянная и безуспешная попытка соединения с сервисом. Приложение тормозит, зависает при загрузке чатов, фото, видео; сообщения обновляются с большим опозданием, не работает поиск.

Примечательно, что отказали в основном мобильные версии Telegram, десктопные работают исправно. Некоторым пользователям удалось исправить ситуацию, включив VPN.

Сайт Сбой.рф за последние 24 часа зафиксировал около 20,7 тыс. жалоб (по состоянию на 15:00 30 октября). Более трети сообщений (37%) поступили из Краснодарского края, 15% — из Ростовской области, 10% со Ставрополья, 8% из Воронежской области, по 7% из Москвы и Волгоградской области.

Данные downradar.ru за сутки схожи, ведущая пятерка пострадавших регионов такая же.


Официальных комментариев по поводу блокировки Telegram или технических проблем в сервисе пока нет. В СМИ и комментариях на сайтах мониторинга были выказаны предположения, что недоступность мессенджера связана со вчерашними событиями в Махачкале.

У операторов мессенджера пока нет проверенной информации о том, что проблемы связаны с действиями органов власти (региональной блокировкой), однако там не исключают такой возможности.

В Госдуме сомневаются, что неполадки с Telegram вызваны блокировкой со стороны Роскомнадзора. Зампред комитета Думы по информационной политике Олег Матвейчев пояснил, что регулятор блокирует информресурсы по решению прокуратуры. Он также отметил, что некоторые телеграм-каналы, которые могут быть причастны к организации беспорядков в Махачкале, находятся в иностранной юрисдикции, и заблокировать их можно, лишь отправив рекомендации самому Telegram.

«Либо есть косвенный путь через провайдеров, — размышляет депутат. — Думаю, могут и тем, и другим способом действовать, получив соответствующее решение от правоохранительных органов».

Предыдущий сбой Telegram был зафиксирован сайтами мониторинга 21 августа, он длился около часа. Жалобы пользователей также поступали в июле, тогда в качестве причины были названы неполадки в дата-центре. В мае популярный мессенджер сбоил из-за проблем у «Ростелекома».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru