



В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

В ЮФО и на Северном Кавказе произошел массовый сбой Telegram

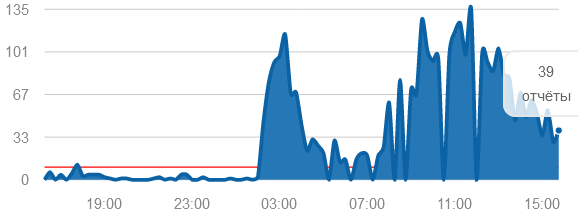
Пользователи Telegram с ночи жалуются на сбои и зависание клиентских приложений. Подавляющее большинство таких сообщений поступает из двух федеральных округов: Южного и Северо-Кавказского.

В два часа ночи проблемы с доступом начались у жителей Чечни и Дагестана, утром мессенджер засбоил на Ставрополье, в Краснодаре, Ростове-на-Дону. Зафиксированы также жалобы в других регионах.

Сбой чаще всего выглядит как постоянная и безуспешная попытка соединения с сервисом. Приложение тормозит, зависает при загрузке чатов, фото, видео; сообщения обновляются с большим опозданием, не работает поиск.

Примечательно, что отказали в основном мобильные версии Telegram, десктопные работают исправно. Некоторым пользователям удалось исправить ситуацию, включив VPN.

Сайт Сбой.рф за последние 24 часа зафиксировал около 20,7 тыс. жалоб (по состоянию на 15:00 30 октября). Более трети сообщений (37%) поступили из Краснодарского края, 15% — из Ростовской области, 10% со Ставрополья, 8% из Воронежской области, по 7% из Москвы и Волгоградской области.

Данные downradar.ru за сутки схожи, ведущая пятерка пострадавших регионов такая же.


Официальных комментариев по поводу блокировки Telegram или технических проблем в сервисе пока нет. В СМИ и комментариях на сайтах мониторинга были выказаны предположения, что недоступность мессенджера связана со вчерашними событиями в Махачкале.

У операторов мессенджера пока нет проверенной информации о том, что проблемы связаны с действиями органов власти (региональной блокировкой), однако там не исключают такой возможности.

В Госдуме сомневаются, что неполадки с Telegram вызваны блокировкой со стороны Роскомнадзора. Зампред комитета Думы по информационной политике Олег Матвейчев пояснил, что регулятор блокирует информресурсы по решению прокуратуры. Он также отметил, что некоторые телеграм-каналы, которые могут быть причастны к организации беспорядков в Махачкале, находятся в иностранной юрисдикции, и заблокировать их можно, лишь отправив рекомендации самому Telegram.

«Либо есть косвенный путь через провайдеров, — размышляет депутат. — Думаю, могут и тем, и другим способом действовать, получив соответствующее решение от правоохранительных органов».

Предыдущий сбой Telegram был зафиксирован сайтами мониторинга 21 августа, он длился около часа. Жалобы пользователей также поступали в июле, тогда в качестве причины были названы неполадки в дата-центре. В мае популярный мессенджер сбоил из-за проблем у «Ростелекома».

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru