



Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

Вектор атаки HTTP/2 Rapid Reset позволил побить рекорды DDoS

С августа киберпреступники используют технику «HTTP/2 Rapid Reset» для запуска DDoS-атак. Она оказалась настолько успешна, что позволила злоумышленникам побить все предыдущие показатели DDoS.

На соответствующие кампании, в которых применяется HTTP/2 Rapid Reset, указали специалисты Amazon Web Services, Cloudflare и Google. AWS зафиксировала 155 миллионов запросов в секунду, Cloudflare — 201 млн, Google — 398 млн.

«Корпорация добра» смогла успешно противодействовать этим DDoS-атакам, расширив вместимость на границе сети. А по словам представителей Cloudflare, они отбивали атаки, в три раза превышающие предыдущие рекорды DDoS по мощности.

Интересно, что киберпреступникам удалось добиться такой результативности с помощью относительно небольшого ботнета, включающего всего 20 тысяч устройств.

В Cloudflare уверены, что злоумышленники в скором времени задействует более крупные ботнеты, что приведёт к установлению новых рекордов.

«Сегодня существуют ботнеты, созданные из сотен тысяч или даже миллионов машин. Используя описанный метод, атакующие смогут достичь цифр запросов по всей Сети — 1-3 млрд», — комментирует Cloudflare.

HTTP/2 Rapid Reset использует брешь нулевого дня, которая отслеживается под идентификатором CVE-2023-44487. Корень проблемы кроется в уязвимом протоколе HTTP/2.

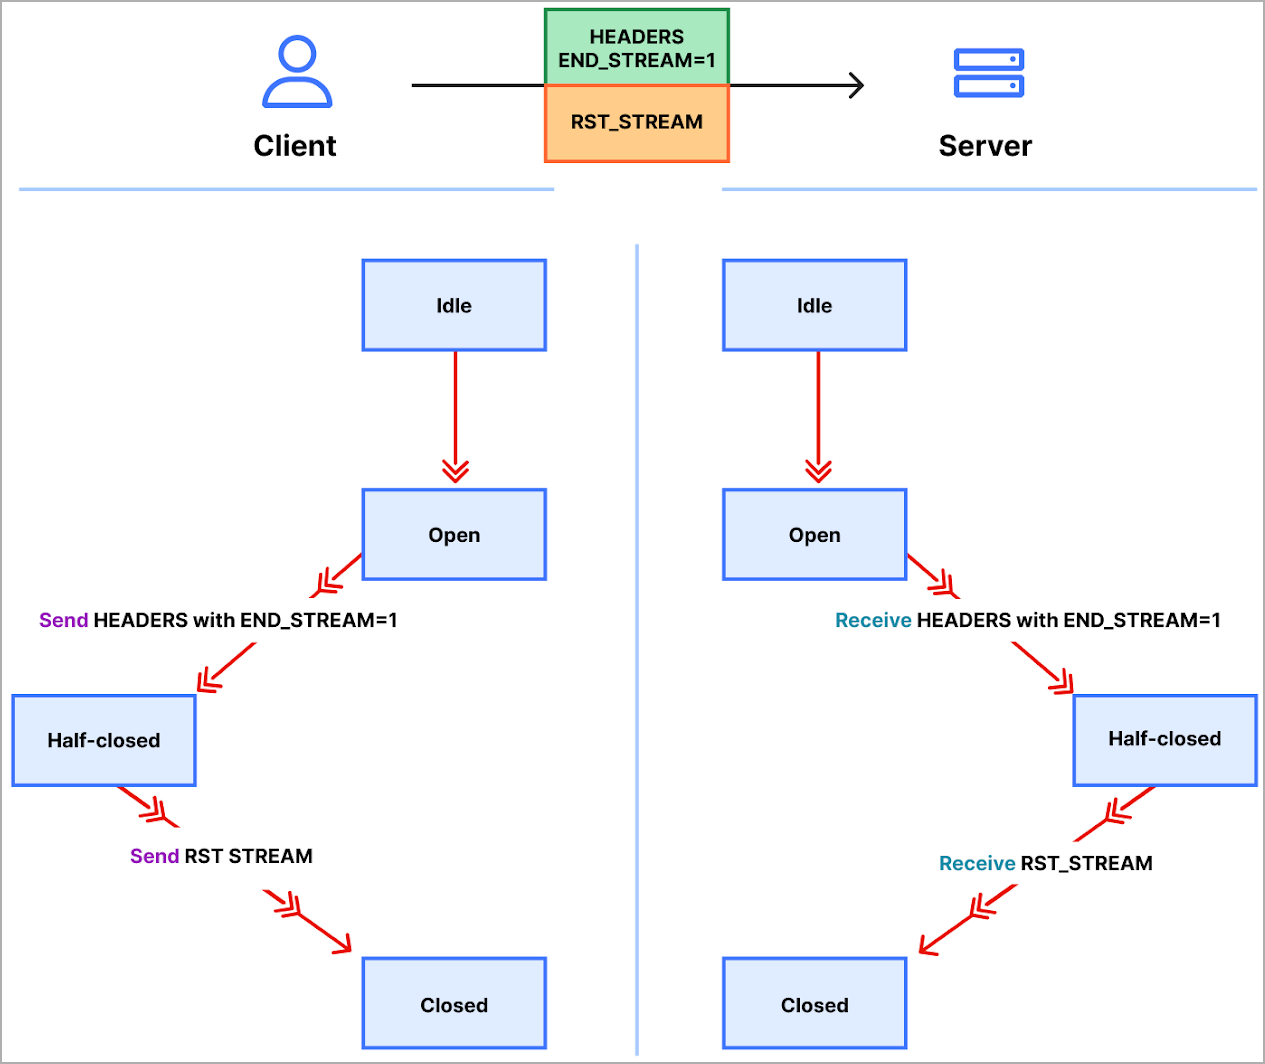
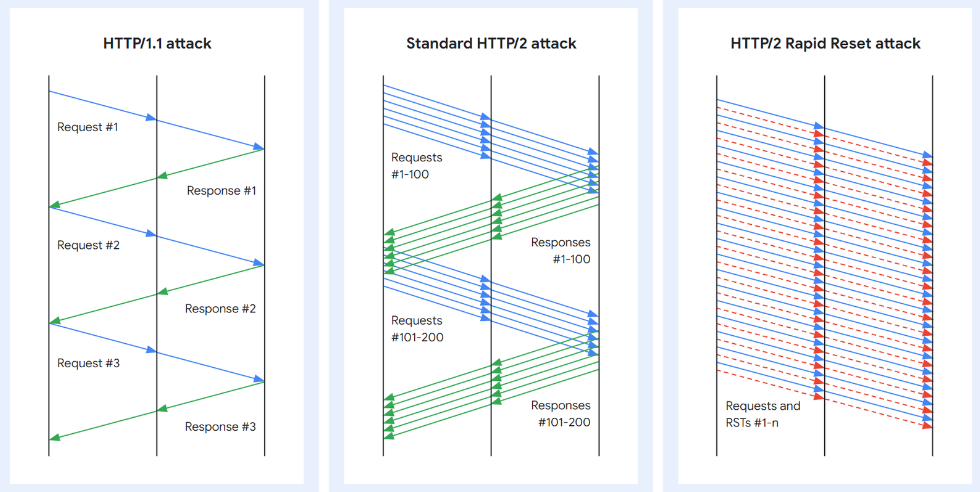
В частности, вектор атаки использует функцию отмены потока в HTTP/2, непрерывно отправляя и отменяя запросы. В результате целевой сервер или веб-приложение перегружается, что приводит к отказу в обслуживании (DoS).

По данным исследователей, киберпреступники задействуют эту брешь с конца августа.


«Проблема в том, что протокол не требует от клиента и сервера согласовывать отмену. При этом клиент может сделать это в одностороннем порядке», — пишет Google в блоге.

«Кроме того, клиент может также ожидать, что отмена произойдёт немедленно, как только сервер получит фрейм RST_STREAM и до того, как обработаются любые другие данные этого TCP-соденинения».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru