



Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Windows-троян ZenRAT распространяется вод видом менеджера паролей Bitwarden

Новая вредоносная программа ZenRAT, атакующая пользователей Windows, распространяется под видом менеджера паролей Bitwarden. Попав в систему, троян открывает операторам удалённый доступ и передаёт им данные жертвы.

ZenRAT изучили исследователи из компании Proofpoint. В отчёте специалисты пишут:

«Этот вредонос специализируется именно на атаках пользователей Windows и представляет собой модульный троян, открывающий удалённый доступ к устройству жертвы. Помимо этого, он обладает функциональностью инфостилера».

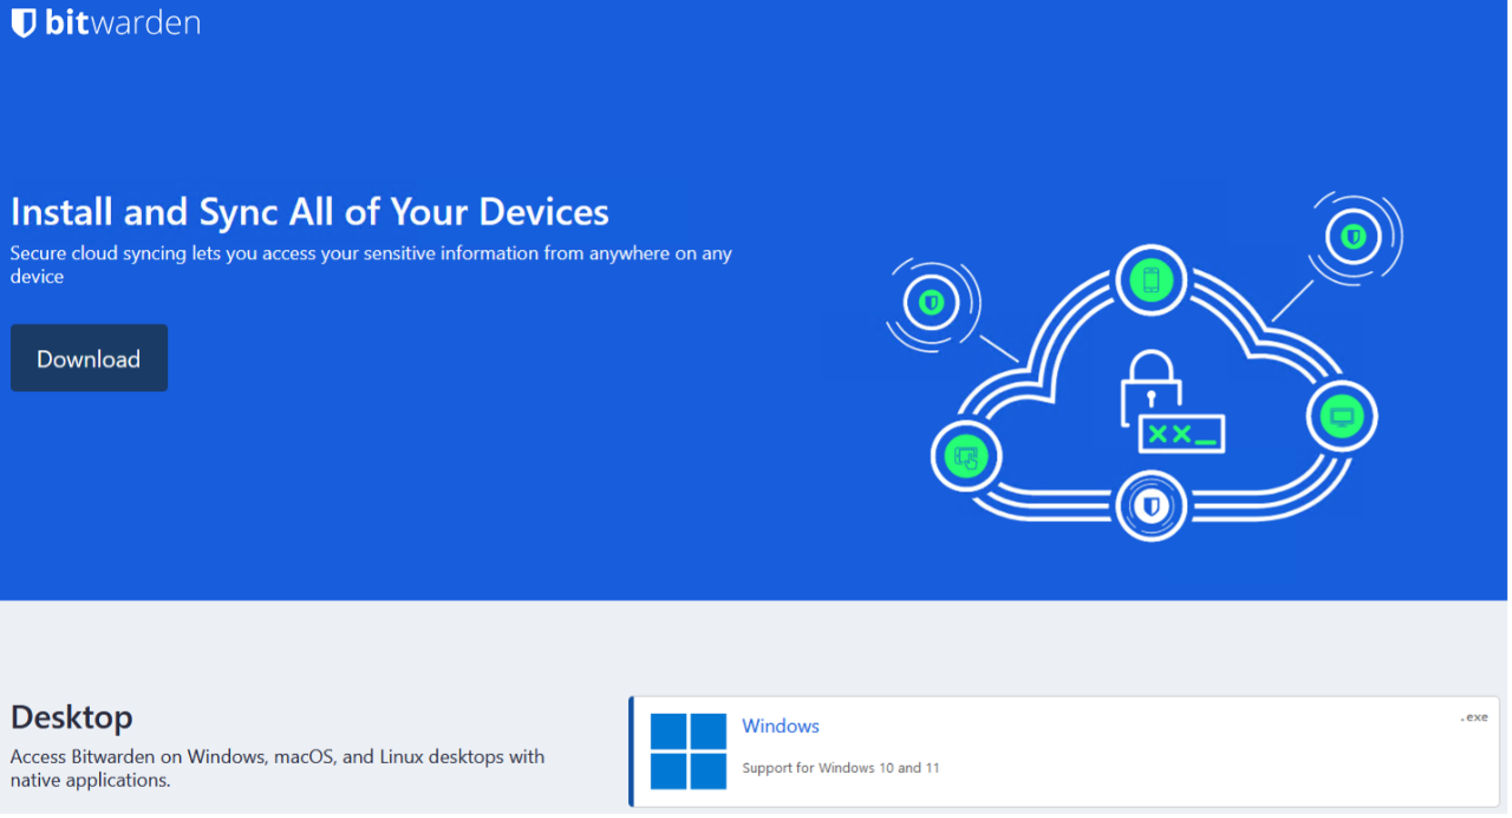
ZenRAT размещён на фейковых веб-сайтах, которые якобы связаны с разработчиками менеджера паролей Bitwarden. Эксперты пока не выяснили, как именно трафик перенаправляется на эти домены, однако есть предположение, что злоумышленники используют вредоносную рекламу, «чёрный» SEO и фишинговые схемы.


Пейлоад загружается под именем Bitwarden-Installer-version-2023-7-1.exe с домена crazygameis[.]com. В целом это стандартный инсталляционный пакет Bitwarden с добавленной вредоносной составляющей в виде .NET-исполняшки ApplicationRuntimeMonitor.exe.

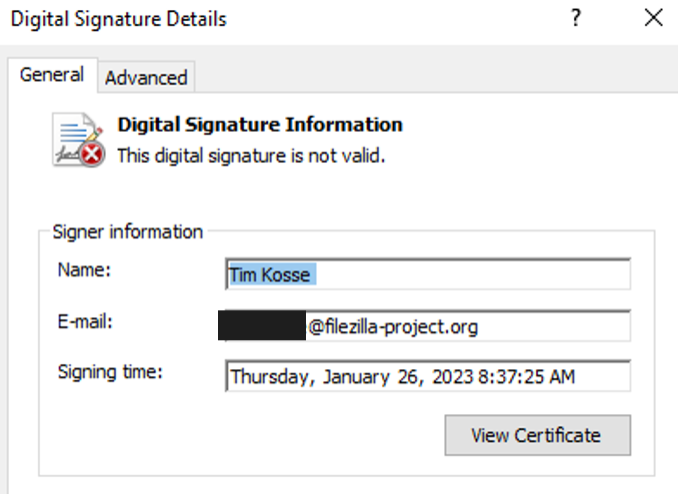
Интересно, что исполняемый файл имеет не только валидную цифровую подпись, но ещё и от известного немецкого девелопера — Тима Коссе, который стоит за разработкой FileZilla.


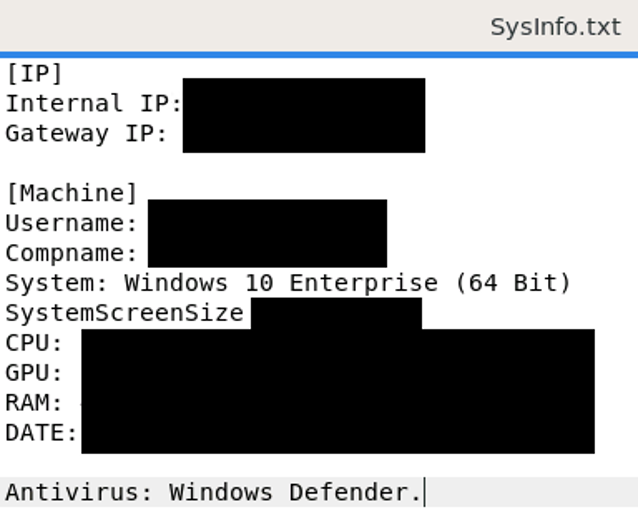
ZenRAT собирает данные о процессоре, видеокарте, версии операционной системы, браузере и установленных программах. Всё это отправляется на командный сервер.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru