



Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

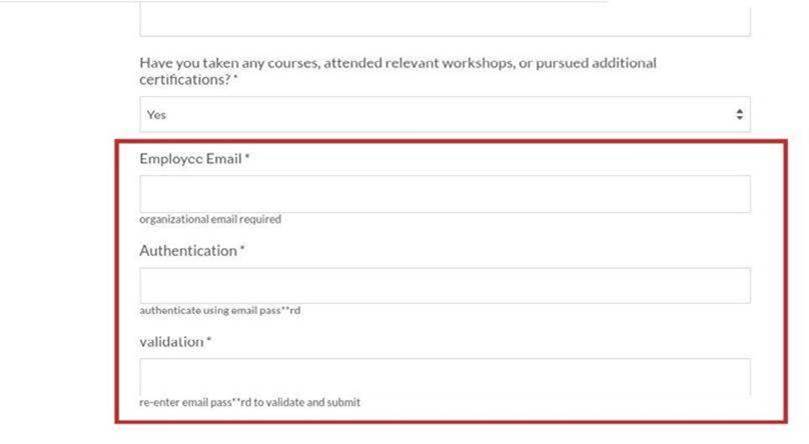
Кибермошенники запустили новую рассылку, в которой пытаются ввести в заблуждение доверчивых сотрудников организаций. Под видом анкет самооценки фишеры пытаются выудить логины и пароли от корпоративных аккаунтов.

От имени HR-отделов служащим приходят письма, в которых предлагается пройти процедуру самооценки. По завершении этого процесса работников просят указать логин и пароль от корпоративной учётной записи.

Как объяснили специалисты «Лаборатории Касперского», сама анкета хотя бы частично имеет отношение к оценке собственной эффективности в компании. Тем не менее это не отменяет кражу учётных данных при попытке ввести их в фишинговые поля.

Интересно, что для подтверждения пароля сотруднику приходится целых два раза вводить свою комбинацию. «Фишка» этой кампании в том, что работник вводит данные не на стороннем ресурсе (что может сразу насторожить), а в конце заполнения анкеты (что несколько усыпляет бдительность).


В Kaspersky также указали и на промахи фишеров: например, доменное имя в адресе отправителя не совпадает с названием организации, а в самом теле письма можно найти опечатки.

Есть ещё один красный флаг: отправители настаивают, что анкету нужно заполнить до конца дня. Такая срочность, как правило, указывает на мошенников.

Эксперты рекомендуют сразу справляться у HR-отдела, была ли подобная рассылка и стоит ли обращать на неё внимание.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru