



Россиянин, разыскиваемый ФБР из-за шифровальщиков, не считает себя хакером

Россиянин, разыскиваемый ФБР из-за шифровальщиков, не считает себя хакером

Россиянин, разыскиваемый ФБР из-за шифровальщиков, не считает себя хакером

Михаил Матвеев, известный в Сети как Wazawaka и Boriselcin, согласился дать интервью TechCrunch. Собеседник подтвердил, что он именно тот, кого ФБР объявило в розыск как автора успешных атак с использованием программ-шифровальщиков.

В США против Матвеева выдвинуты обвинения во взломе компьютеров, вымогательстве и преступном сговоре. По версии следствия, россиянин регулярно пользовался услугами RaaS-сервисов Hive, LockBit и Babuk. Американцы внесли фигуранта уголовного дела в санкционный список и назначили за информацию о его местонахождении награду в $10 млн, однако заполучить его и предать суду пока не удается.

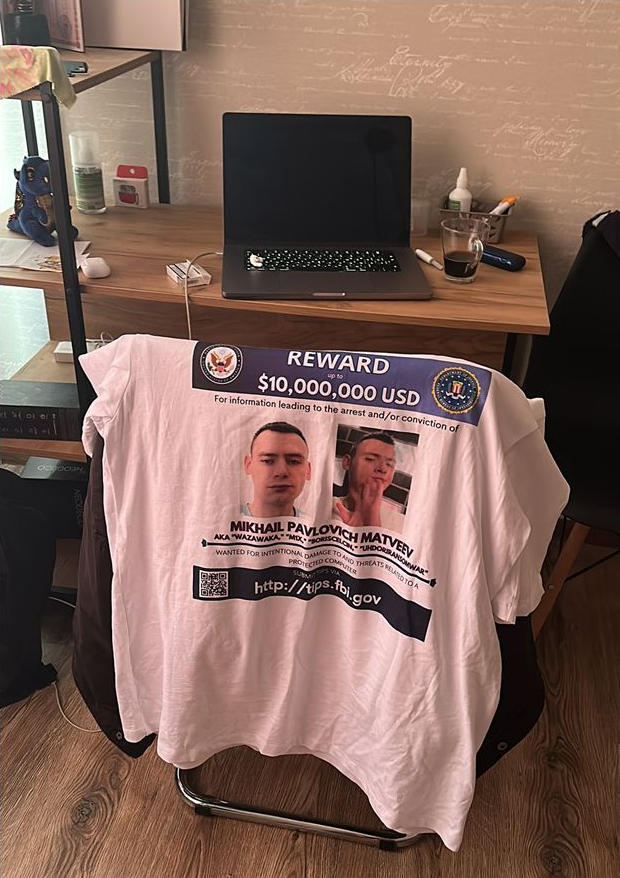
Сам молодой человек, по всей видимости, упивается дурной славой: дает интервью в СМИ, делится эксплойтами на хакерских форумах и дразнит американских федералов, публикуя фото футболки собственного дизайна с копией постера ФБР.


Согласившись побеседовать с репортером TechCrunch, россиянин не ответил ни на один вопрос. Слово «хакер», прозвучавшее в ходе интервью, его задело: как оказалось, Матвееву не нравится это клеймо, он называет себя специалистом-практиком, стремящимся монетизировать свои знания и возможности. Собеседник также выразил готовность рассказать, как он потерял палец на руке (на постере ФБР приведено соответствующее фото).


Статус разыскиваемого ФБР молодого человека не пугает, и Россию покидать он пока не планирует. В выложенном видео, которое Матвеев удалил сразу после публикации заметки TechCrunch, он звучит оптимистично:

«Погода хорошая, климат меня устраивает, все отлично. Даже санкции радуют».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru