



Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft случайно раскрыла 38 ТБ данных, включая бэкапы экс-сотрудников

Microsoft призналась в случайном раскрытии 38 терабайт конфиденциальных данных в GitHub-репозитории. По словам корпорации, в этом виноват баг, который в настоящее время уже устранён.

Случайная утечка затронула репозиторий, посвящённый разработкам в области искусственного интеллекта (ИИ). Судя по всему, внутренние данные стали общедоступными при публикации информации о моделях обучения.

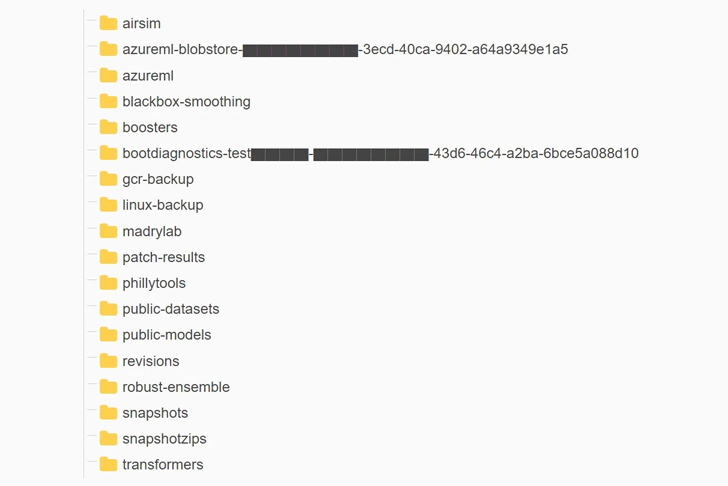
Более того, среди скомпрометированных сведений также были резервные копии рабочих станций, принадлежавших двум бывшим сотрудникам Microsoft. В бэкапах можно было найти секреты, ключи, пароли и более 30 тысяч внутренних сообщений в Teams.

Проблемным репозиторием стал «robust-models-transfer», сейчас он уже недоступен. До закрытия там можно было найти исходный код и модели машинного обучения, связанные с исследованием «Do Adversarially Robust ImageNet Models Transfer Better».

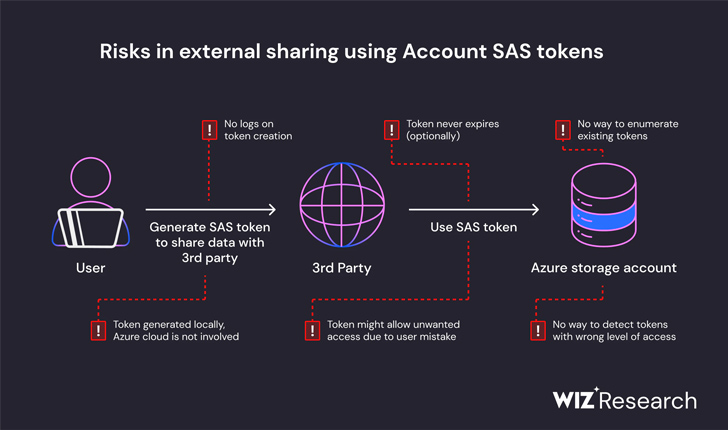
«Причиной раскрытия данных стал излишне привилегированный токен SAS, представляющий собой функцию Azure для защищённого обмена данными», — гласит отчёт Wiz по поводу недавнего киберинцидента.

Специалисты уверяют, что сообщили о проблеме представителям Microsoft 22 июня 2023 года. В частности, эксперты указывают на файл README.md в репозитории, который указывал разработчикам скачивать модели обучения по конкретному URL в Azure Storage.

В этом моменте проявлялся баг: параллельно открывался доступ ко всему аккаунту хранилища, что подвергало опасности дополнительные конфиденциальные данные.

Кроме того, токен был неверно сконфигурирован, что приводило к выдаче полных прав вместо «только чтение».


Microsoft отреагировала на инцидент, заявив, что внутреннее расследование не выявило никаких признаков доступа к данным третьих лиц. Другие внутренние службы не пострадали, а пользователям не нужно предпринимать дополнительных действий.

Корпорация также заверила всех, что проблемный токен был отозван, а доступ извне к хранилищу — заблокирован.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru