



Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Linux-бэкдор три года раздавался под видом Free Download Manager

Эксперты «Лаборатории Касперского» выявили вредоносную кампанию, нацеленную на засев бэкдора в системы Linux. Заражение происходит при попытке скачать софт с сайта Free Download Manager, что может говорить об атаке на цепочку поставок.

По данным Kaspersky, киберкампания с использованием троянизированной версии менеджера загрузок стартовала более трех лет назад и в настоящее время неактивна. В ходе исследования были обнаружены образцы зловреда, датированные 2013 годом; атаки зафиксированы в Бразилии, Китае, Саудовской Аравии и России.

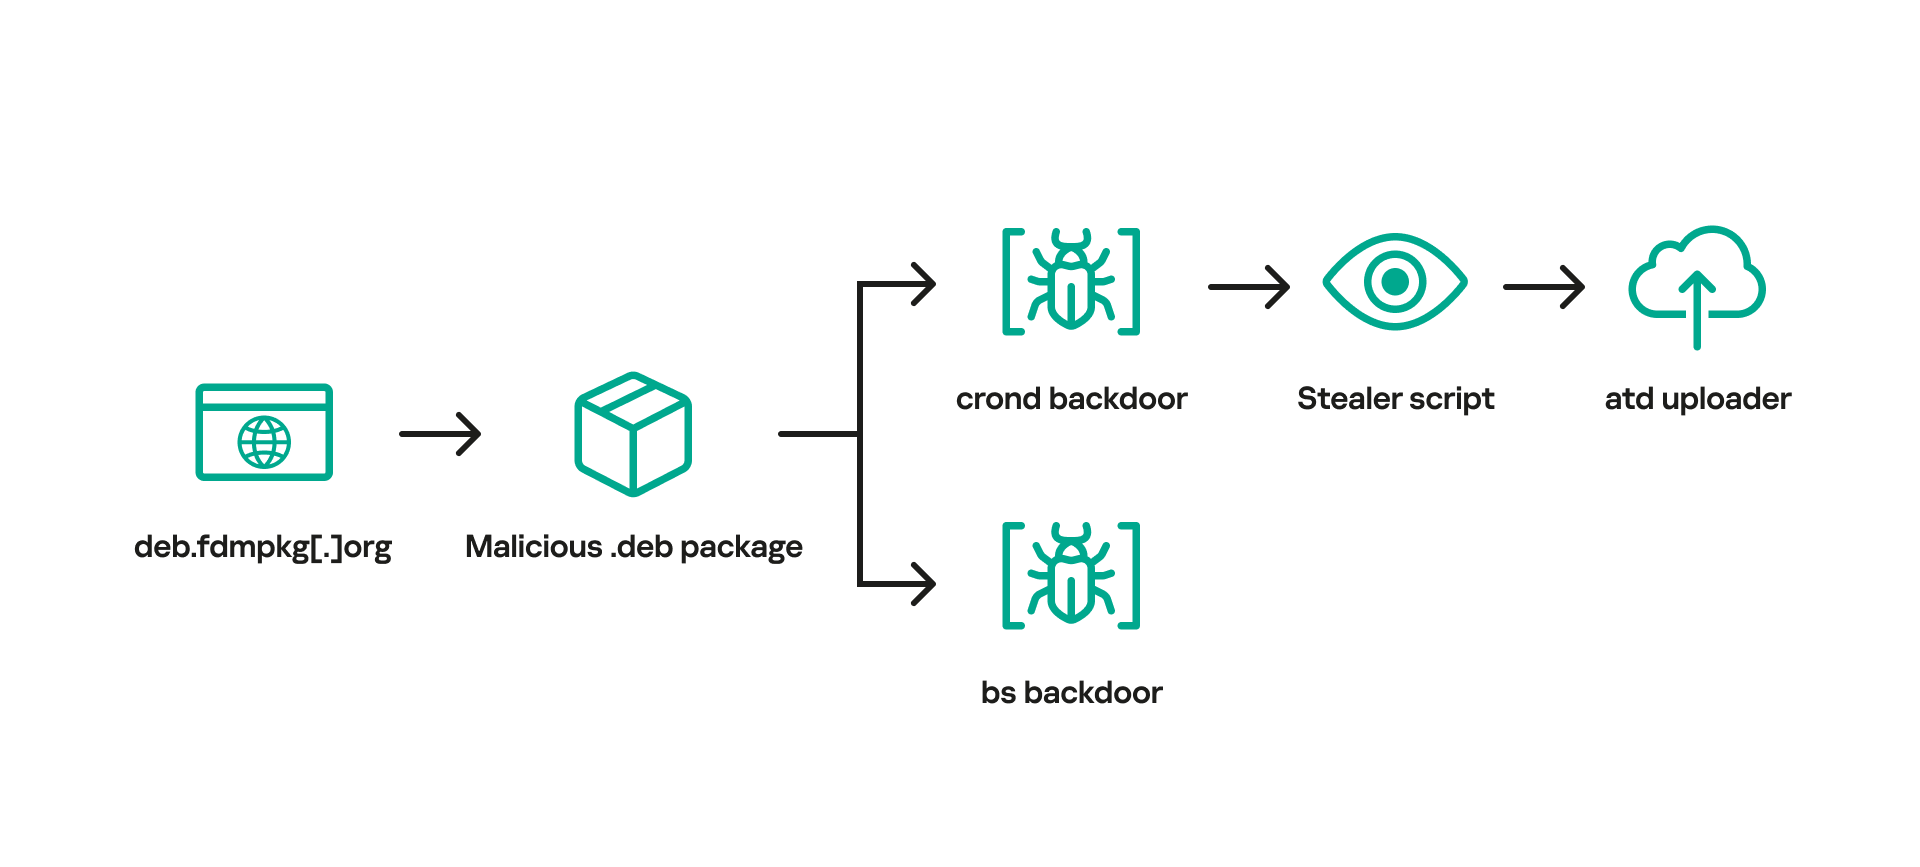
В ходе исследования было установлено, что вредоносный пакет отдается с ресурса, имитирующего Debian-репозиторий бесплатного менеджера загрузок. Для перенаправления на официальном сайте Free Download Manager был создан редирект. Примечательно, что на фейковый ресурс отправлялись далеко не все желающие скачать полезную программу для Linux; не исключено, что визитеров различали по цифровым отпечаткам.

Раздававшийся с легитимного сайта зловред представляет собой инструмент удаленного доступа, создающий обратный шелл для облегчения кражи информации. Загружаемый оператором bash-стилер собирает системные данные, историю браузера, сохранённые пароли, данные криптокошельков и даже учетки облачных сервисов, таких как AWS и Google Cloud.


Для доступа к API Linux вредонос использует системные вызовы (с помощью dietlibc). После запуска он ищет C2-сервер, запрашивая специально созданный поддомен fdmpkg[.]org.

«Ситуация с Free Download Manager демонстрирует, что кибератаки на Linux могут долго оставаться необнаруженными, — комментирует эксперт Kaspersky Леонид Безвершенко. — Чтобы этого избежать, нужно обязательно заботиться об эффективных мерах безопасности для компьютеров и серверов, работающих на этой операционной системе».

Для защиты от атак на Linux-устройства организациям рекомендуется использовать специализированные решения:

  • продукты, способные обеспечить безопасность конечных точек с помощью поведенческого анализа и мониторинга аномалий;
  • спецрешения для встроенных систем;
  • системы управления киберрисками, выполняющие мониторинг теневых ресурсов для оперативного выявления угроз.
Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru