



Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

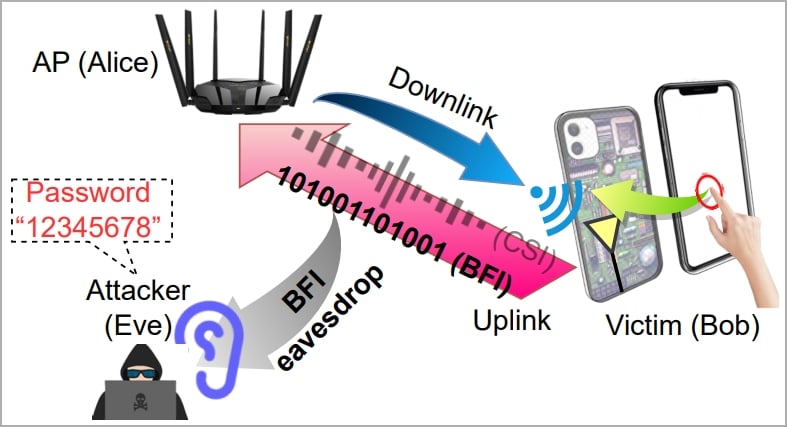
Новый вектор атаки под названием «WiKI-Eve» позволяет перехватить передачу данных в виде простого текста со смартфонов, подключённых к современным роутерам Wi-Fi, и вычислить отдельные нажатия клавиш с точностью до 90%. Другими словами, условный злоумышленник может вытащить пароли владельца девайса.

Новый вектор использует функцию BFI (beamforming feedback information), которая появилась в 2013 году с выходом Wi-Fi 5 (802.11ac). BFI позволяет устройствам отправлять маршрутизаторам информацию о своём местоположении.

Эта функциональность полезна в том смысле, что с её помощью роутер может более точно направлять сигнал. Тем не менее у BFI есть проблема: обмен информацией происходит в виде простого текста, а это значит, что условный атакующий может перехватить и прочитать её.


На эту уязвимость указали (PDF) китайские и сингапурские исследователи. Изначально команда специалистов тестировала возможность извлечения «секретов» из процесса передачи данных, но в итоге выяснилось, что брешь позволяет выявить нажатия клавиш с точностью до 90% и расшифровать шестизначные пароли с точностью до 85%. При этом сложные комбинации можно получить в 66% случаев.

Казалось бы, WiKI-Eve работает только с числовыми паролями, однако не стоит недооценивать опасность этого вектора. Взять хотя бы результаты исследования NordPass: в 16 из 20 самых распространённых паролей используются только цифры.

Принцип атаки WiKI-Eve заключается в перехвате сигналов Wi-Fi в процессе ввода пароля. Другими словами, злоумышленник должен дождаться момента, когда жертва будет активно использовать смартфон и запускать конкретное приложение.


Атакующему также нужен будет идентификатор девайса жертвы в сети (например, MAC-адрес). В основной фазе злоумышленник должен захватить временной ряд BFI жертвы в процессе ввода пароля. Для этого может использоваться инструмент вроде Wireshark.

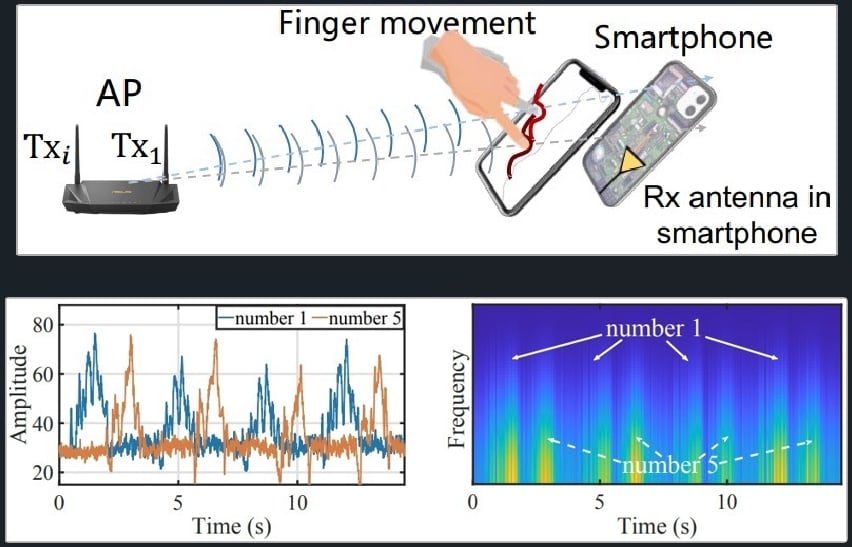
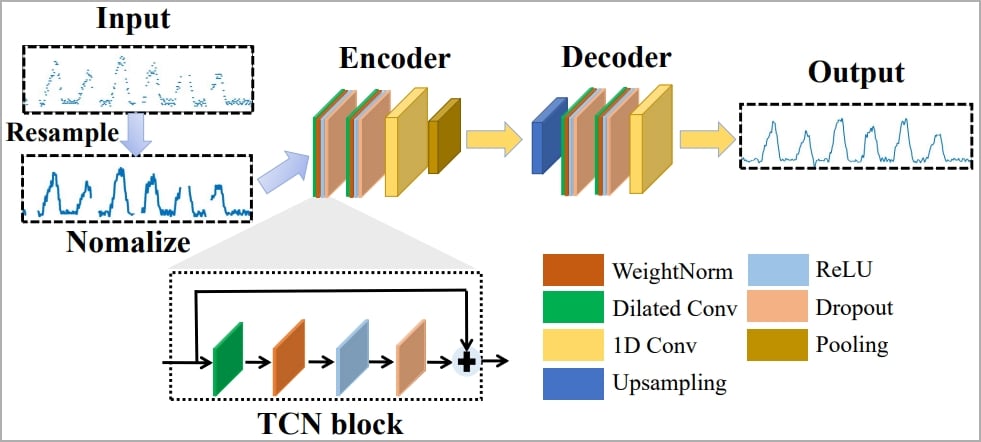
Каждый раз, когда пользователь нажимает для ввода клавишу, это влияет на антенны Wi-Fi, вызывая генерацию определённого сигнала. Поскольку записанный временной ряд BFI может размыть границы между нажатиями клавиш, исследователи разработали алгоритм для парсинга и восстановления данных.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru