



Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

Вектор атаки WiKI-Eve позволяет украсть пароль пользователя по Wi-Fi

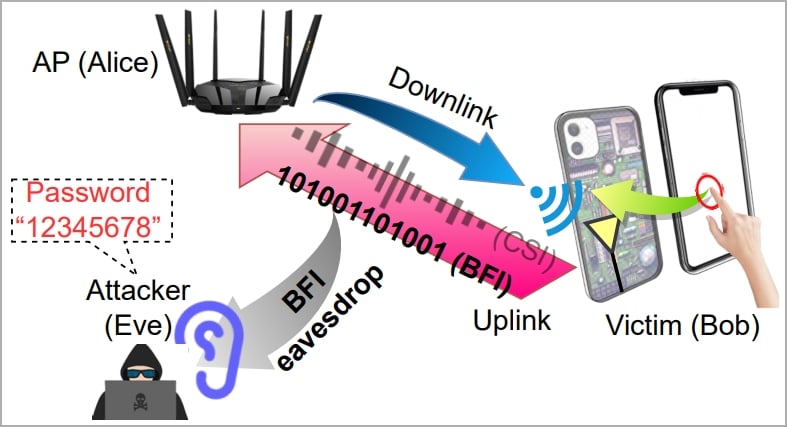
Новый вектор атаки под названием «WiKI-Eve» позволяет перехватить передачу данных в виде простого текста со смартфонов, подключённых к современным роутерам Wi-Fi, и вычислить отдельные нажатия клавиш с точностью до 90%. Другими словами, условный злоумышленник может вытащить пароли владельца девайса.

Новый вектор использует функцию BFI (beamforming feedback information), которая появилась в 2013 году с выходом Wi-Fi 5 (802.11ac). BFI позволяет устройствам отправлять маршрутизаторам информацию о своём местоположении.

Эта функциональность полезна в том смысле, что с её помощью роутер может более точно направлять сигнал. Тем не менее у BFI есть проблема: обмен информацией происходит в виде простого текста, а это значит, что условный атакующий может перехватить и прочитать её.


На эту уязвимость указали (PDF) китайские и сингапурские исследователи. Изначально команда специалистов тестировала возможность извлечения «секретов» из процесса передачи данных, но в итоге выяснилось, что брешь позволяет выявить нажатия клавиш с точностью до 90% и расшифровать шестизначные пароли с точностью до 85%. При этом сложные комбинации можно получить в 66% случаев.

Казалось бы, WiKI-Eve работает только с числовыми паролями, однако не стоит недооценивать опасность этого вектора. Взять хотя бы результаты исследования NordPass: в 16 из 20 самых распространённых паролей используются только цифры.

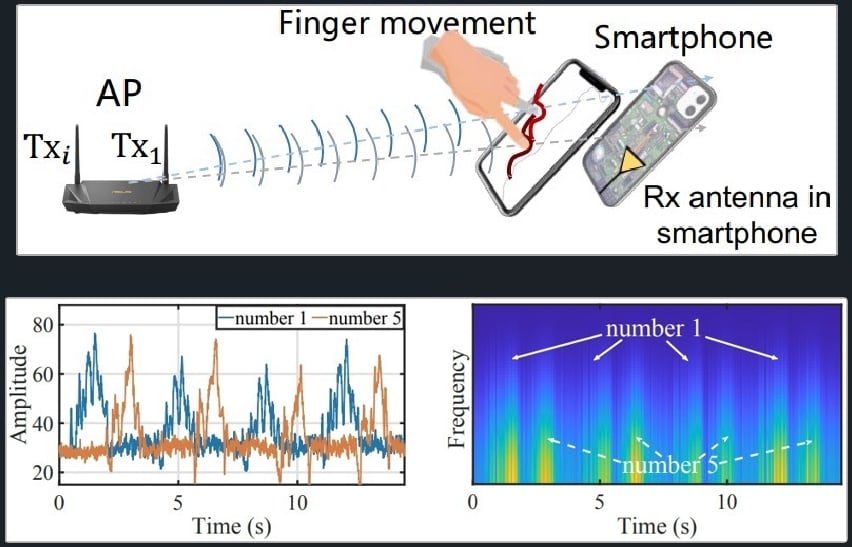
Принцип атаки WiKI-Eve заключается в перехвате сигналов Wi-Fi в процессе ввода пароля. Другими словами, злоумышленник должен дождаться момента, когда жертва будет активно использовать смартфон и запускать конкретное приложение.


Атакующему также нужен будет идентификатор девайса жертвы в сети (например, MAC-адрес). В основной фазе злоумышленник должен захватить временной ряд BFI жертвы в процессе ввода пароля. Для этого может использоваться инструмент вроде Wireshark.

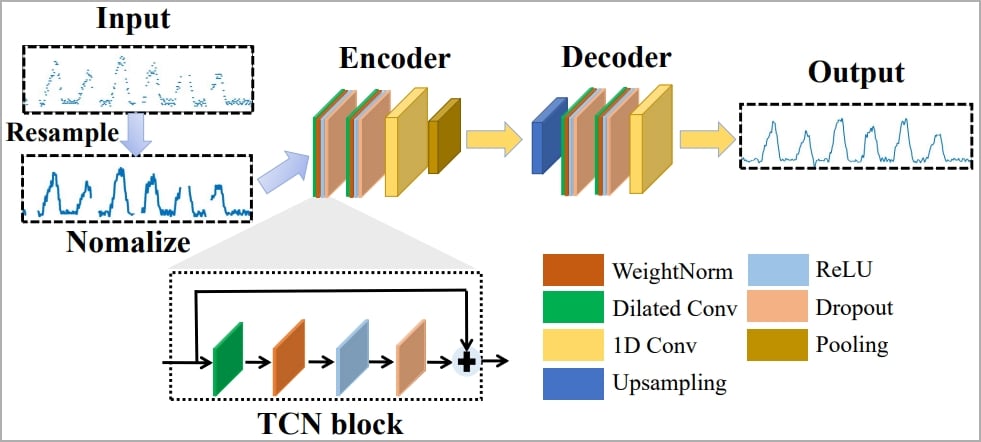
Каждый раз, когда пользователь нажимает для ввода клавишу, это влияет на антенны Wi-Fi, вызывая генерацию определённого сигнала. Поскольку записанный временной ряд BFI может размыть границы между нажатиями клавиш, исследователи разработали алгоритм для парсинга и восстановления данных.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru