


Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Исследователи из австрийского TU Graz нашли способ обойти защиту Android и iOS и получить доступ к данным пользователя через USB — даже если кажется, что телефон просто заряжается. Новый метод они назвали choicejacking — это развитие уже знакомого juice jacking, но более хитрое.

Juice jacking — старая атака: подключаешь телефон к общественной зарядке — получаешь вместо энергии вредонос, который устанавливается через USB.

За последние годы Apple и Google усилили защиту: теперь устройства блокируют передачу данных по USB, особенно когда телефон заблокирован. Но, как выяснилось, этого уже недостаточно.

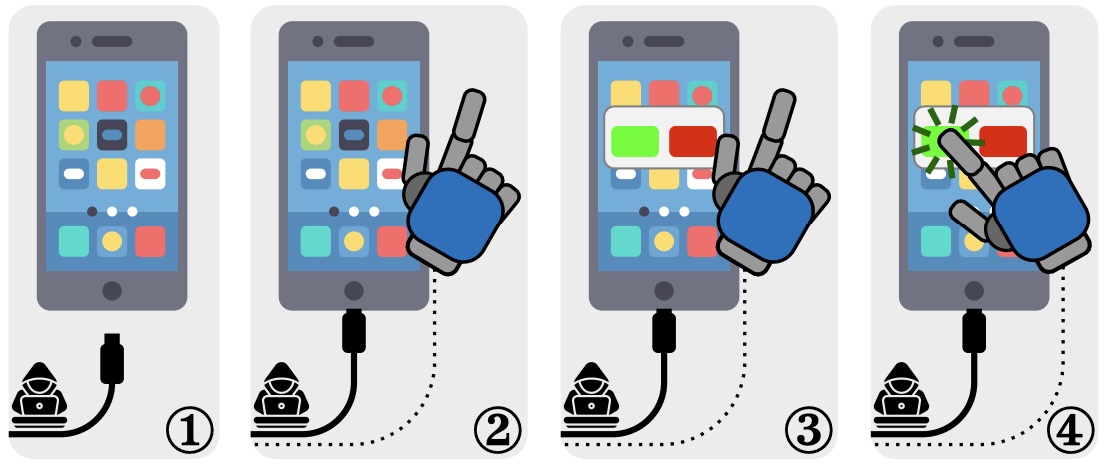
Choicejacking (PDF) работает хитрее. Вредоносный кабель или зарядка имитируют действия пользователя — например, «добровольное» переключение режима с «только зарядка» на «передача данных». Всё выглядит как будто вы сами разрешили доступ к файлам.

На Android атака использует протокол AOAP, который позволяет подключать мышки и клавиатуры. Через него зловред получает возможность вводить команды, включать отладку по USB и менять режим подключения. После этого злоумышленник может полностью управлять устройством.


На iPhone подход другой. Вредоносный кабель создаёт фиктивное подключение Bluetooth-устройства. iOS воспринимает его как обычную гарнитуру, но под капотом это способ получить доступ к фото и файлам. Полного контроля, как на Android, атака не даёт, но и этого достаточно, чтобы украсть личные данные.

Всего исследователи протестировали восемь популярных брендов — включая Samsung, Apple, Xiaomi и Google. Шесть компаний уже закрыли уязвимость или работают над обновлениями.

Совет один: не подключайтесь к незнакомым зарядкам. Вообще. Даже если просто нужно подзарядиться в аэропорту. Лучше носите с собой собственный адаптер или внешний портативный аккумулятор. На Android можно включать Lockdown Mode, но его придётся активировать вручную каждый раз.

Словом, если не хотите оказаться жертвой choicejacking — используйте только свою зарядку и не доверяйте «бесплатной энергии» в общественных местах.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru