



Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

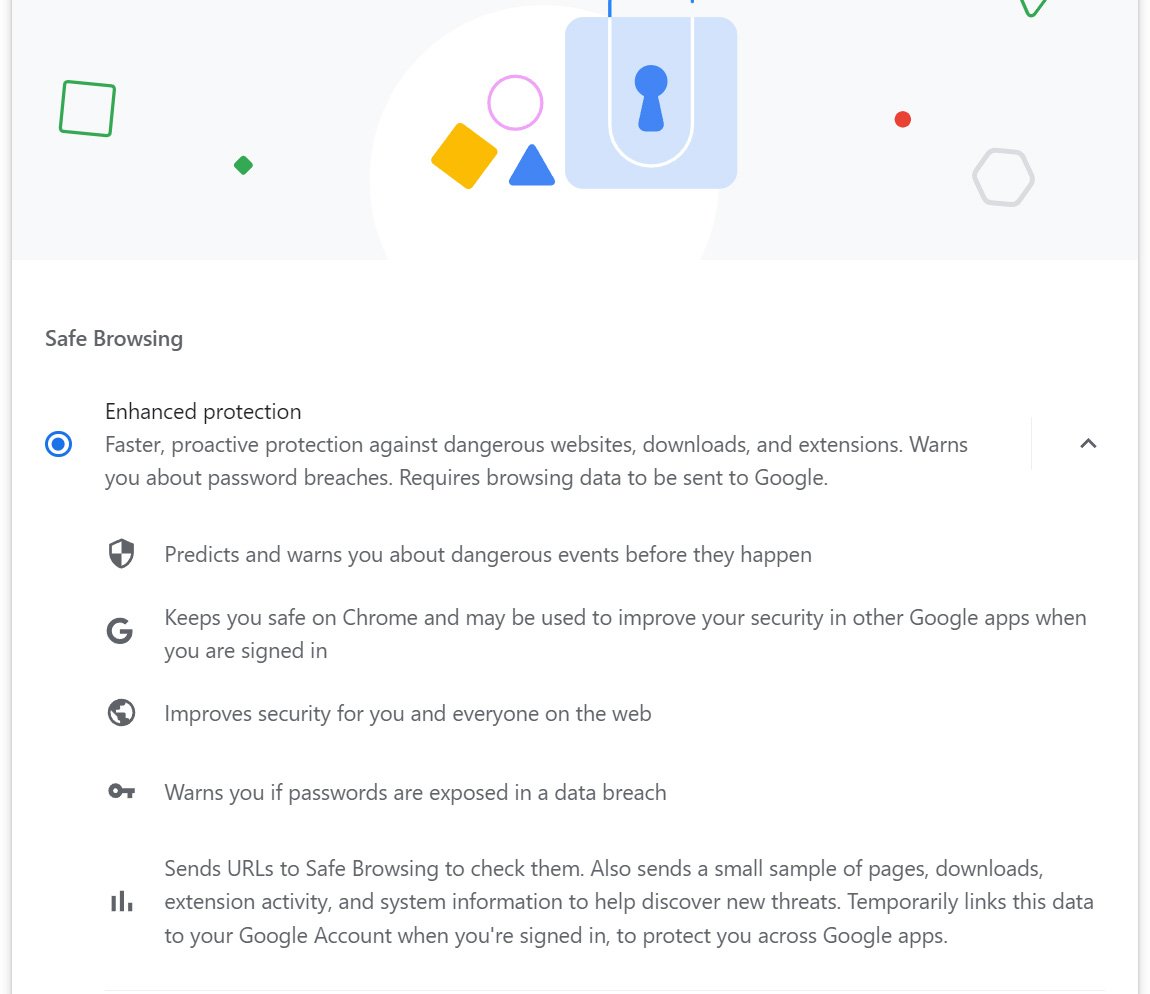
Google решила «отправить на пенсию» функцию безопасного просмотра в Google Chrome (Safe Browsing) и теперь переводит всех пользователей на Enhanced Safe Browsing. В ближайшие недели всем любителям этого браузера станет доступна защита от фишинга в режиме реального времени.

Интересно, что изначальная функциональность Safe Browsing использовалась в Google Chrome с 2007 года. Её задача — защищать веб-сёрферов от вредоносных сайтов и фишинговых страниц.

При работе в интернете Safe Browsing проверяет каждый домен, который вы посещаете и сравнивает его с локальным списком вредоносных URL. Если обнаруживается совпадение, ресурс блокируется.


Само собой, если список пополняется недостаточно оперативно, он не защитит вас от новых фишинговых или вредоносных сайтов. Именно поэтому Google усовершенствовала этот механизм, представив Enhanced Safe Browsing в 2020 году.

Особенность Enhanced Safe Browsing в том, что теперь домены сопоставляются с облачной базой данных Google в режиме реального времени.


Наверняка будут и те, кому не понравятся нюансы Enhanced Safe Browsing. Например, тот факт, что все посещаемые URL теперь будут отправляться Google и, более того, функция будет посылать туда же образец страницы, чтобы обнаружить новые угрозы.

Тем не менее в блоге Google появилась информация об апгрейде Safe Browsing для всех пользователей Chrome. Нововведение обещают реализовать в ближайшие недели.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru