



Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

Пользователям Google Chrome открыли защиту от фишинга в реальном времени

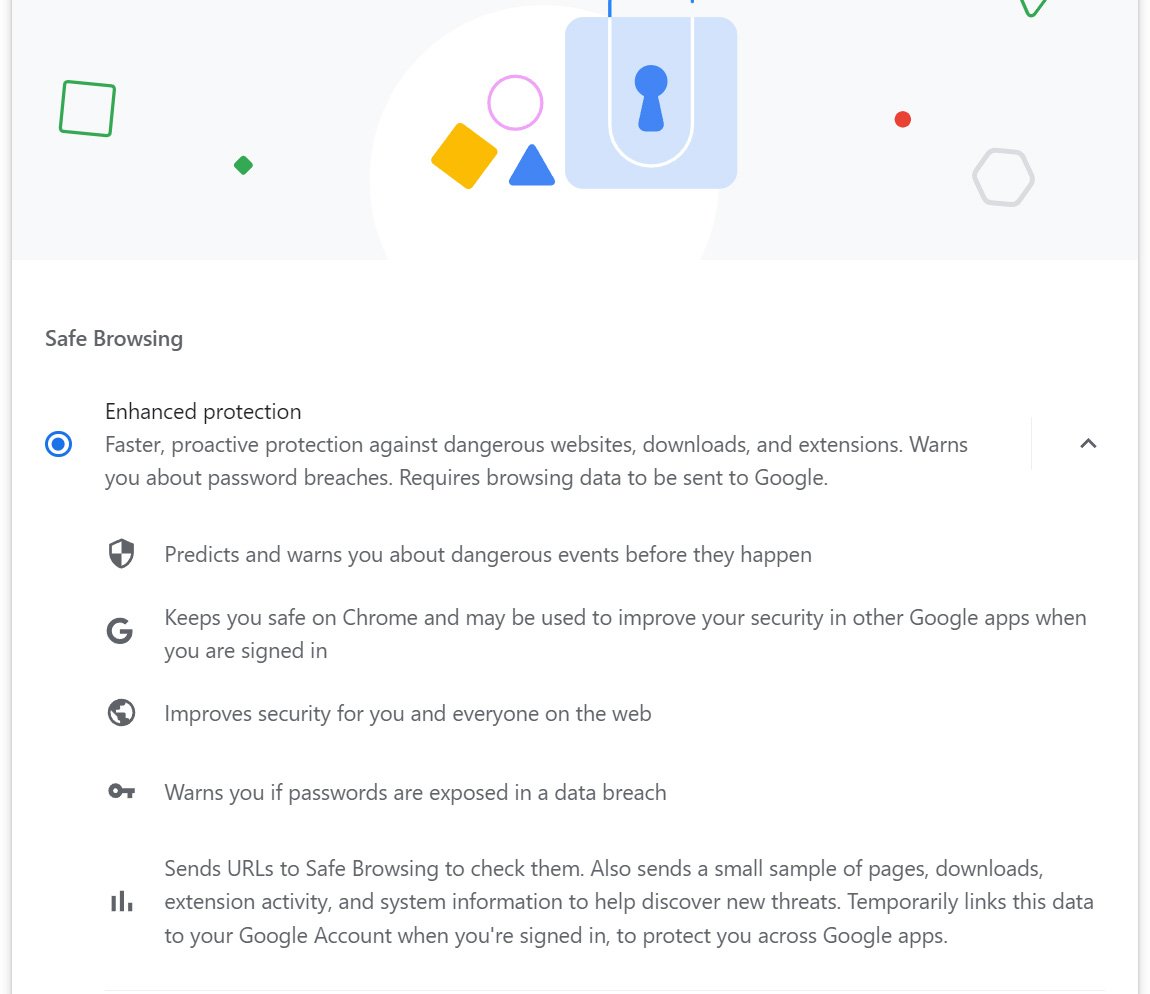
Google решила «отправить на пенсию» функцию безопасного просмотра в Google Chrome (Safe Browsing) и теперь переводит всех пользователей на Enhanced Safe Browsing. В ближайшие недели всем любителям этого браузера станет доступна защита от фишинга в режиме реального времени.

Интересно, что изначальная функциональность Safe Browsing использовалась в Google Chrome с 2007 года. Её задача — защищать веб-сёрферов от вредоносных сайтов и фишинговых страниц.

При работе в интернете Safe Browsing проверяет каждый домен, который вы посещаете и сравнивает его с локальным списком вредоносных URL. Если обнаруживается совпадение, ресурс блокируется.


Само собой, если список пополняется недостаточно оперативно, он не защитит вас от новых фишинговых или вредоносных сайтов. Именно поэтому Google усовершенствовала этот механизм, представив Enhanced Safe Browsing в 2020 году.

Особенность Enhanced Safe Browsing в том, что теперь домены сопоставляются с облачной базой данных Google в режиме реального времени.


Наверняка будут и те, кому не понравятся нюансы Enhanced Safe Browsing. Например, тот факт, что все посещаемые URL теперь будут отправляться Google и, более того, функция будет посылать туда же образец страницы, чтобы обнаружить новые угрозы.

Тем не менее в блоге Google появилась информация об апгрейде Safe Browsing для всех пользователей Chrome. Нововведение обещают реализовать в ближайшие недели.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru