



Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Вредонос KmsdBot эволюционировал до атак на IoT-устройства

Авторы вредоноса KmsdBot, создающего ботнет из заражённых устройств, добавили ему новую функциональность. Теперь зловред поражает и «умные» девайсы (Internet of Things, IoT), увеличивая за счёт этого поверхность атаки.

Анализ нового образца KmsdBot провёл Ларри Кэшдоллар из Akamai. В отчёте исследователь отмечает следующее:

«Бинарник вредоносной программы теперь поддерживает сканирование Telnet и больше архитектур процессоров».

Свежая версия ходит в дикой природе с 16 июля 2023 года, авторы предлагают её другим киберпреступникам по модели DDoS-for-hire. Активная разработка, по мнению специалистов, может указывать на то, что KmsdBot достаточно успешен в реальных кибератаках.

О вредоносе впервые стало известно в середине ноября 2022 года. Тогда эксперты Akamai Technologies рассказали, что он умеет добывать монеро и брутфосить SSH.

Чуть позже исследователи изучили KmsdBot в лабораторных условиях и случайно обнаружили, как прибить его.

В целом зловред заточен под сканирование случайных IP-адресов и поиск открытых портов SSH. Далее он пытается брутфорсить систему с помощью списка паролей, загруженного с сервера атакующих.

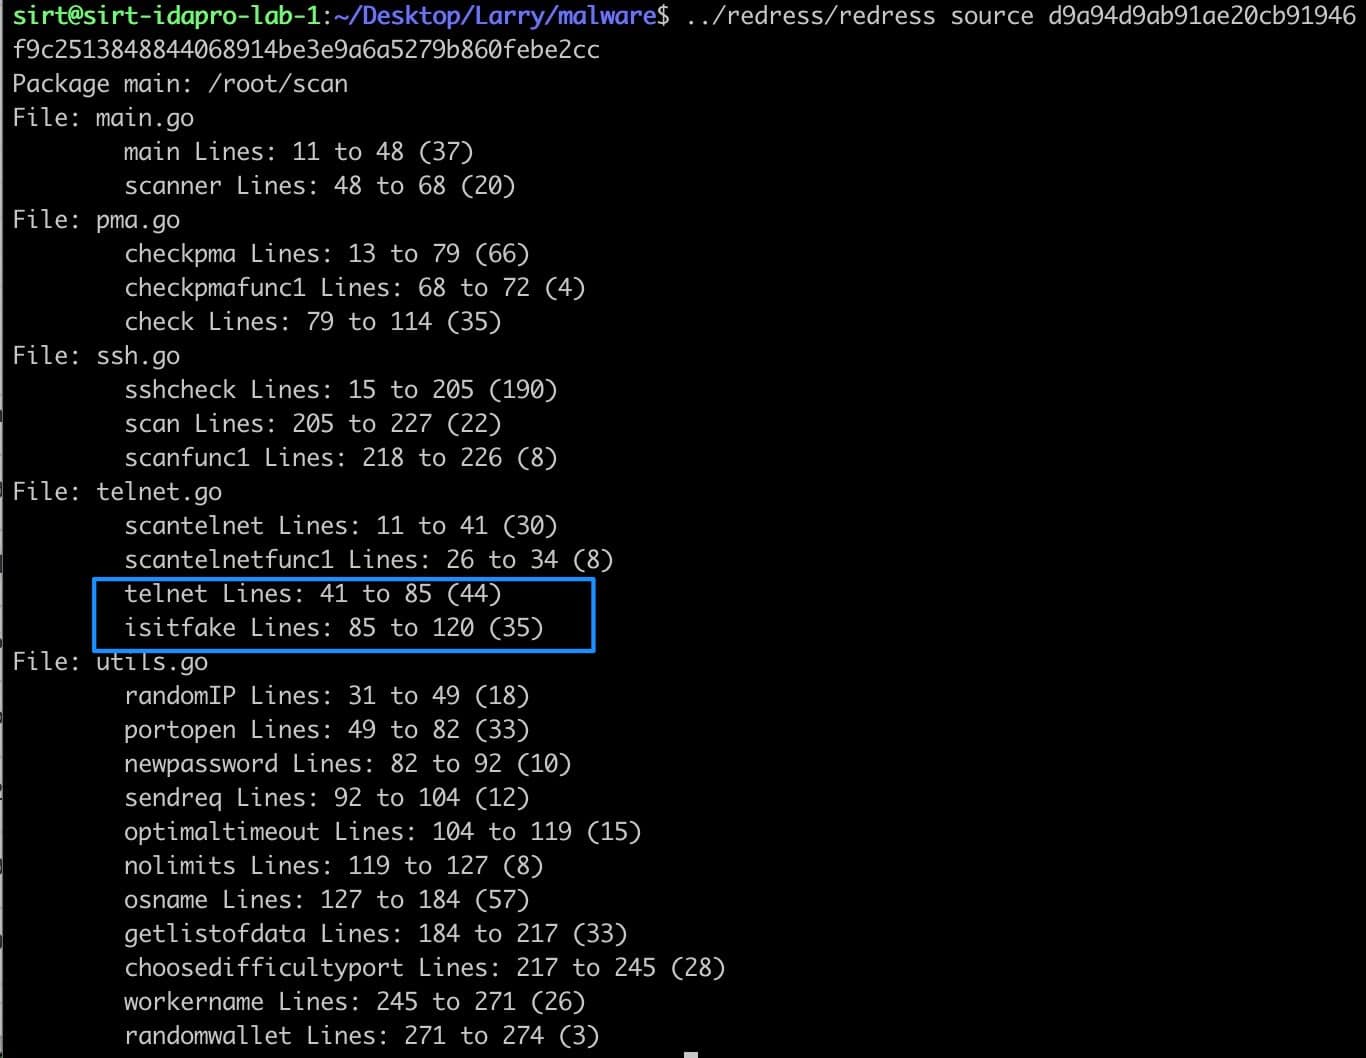
«Как и SSH-сканер, сканер Telnet вызывает функцию, генерирующую случайный IP-адрес. Затем он пытается соединиться с портом под номером 23 по этому адресу», — Кэшдоллар.

Атака сопровождается загрузкой текстового файла в формате .TXT — telnet.txt, в котором содержится список часто используемых слабых паролей. Операторы делают ставку на то, что многие владельцы IoT-устройств не меняют дефолтные учётные данные.

Подпишитесь на новости

Avanpost представила систему DAG: поиск чувствительных файлов и лишних прав

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru