



Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

Тулкит WoofLocker прячет вредоносный код в PNG, доставляет локер браузера

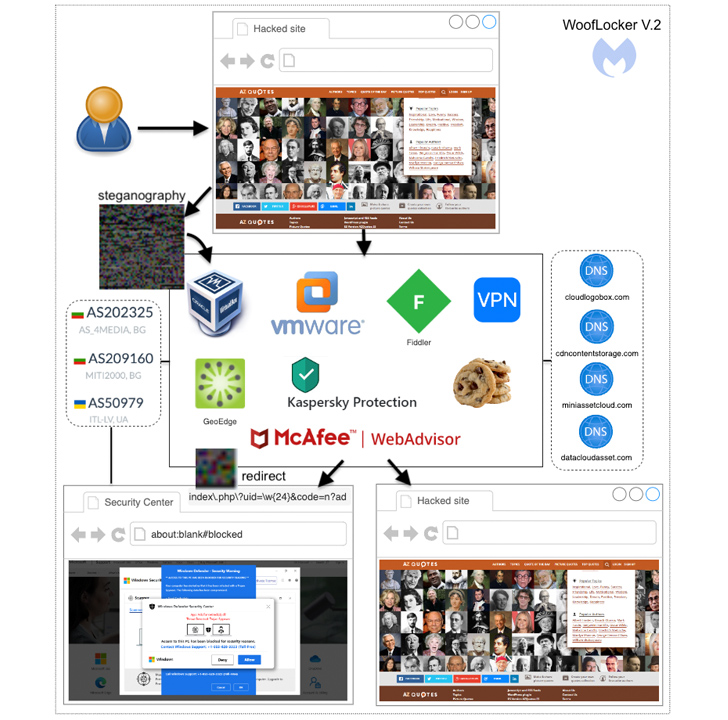
Внимание специалистов по кибербезопасности привлекла обновлённая версия тулкита WoofLocker, которую злоумышленники используют в атаках с фейковой техподдержкой для снятия цифрового отпечатка устройства жертвы, а также доставки блокировщика браузера.

Впервые об этой тулзе заговорили в январе 2020 года, когда Malwarebytes описала метод редиректа трафика с помощью встроенного в страницы взломанных сайтов JavaScript-кода.

Интересно, что киберпреступники использовали стеганографию для помещения кода JavaScript в PNG-изображение. Сначала потенциальную жертву проверяли, пытаясь выяснить, не бот ли это, а уже потом подсовывали вредоносную картинку.

Если же на страницу заходил бот, использовался PNG без дополнительной вредоносной нагрузки. WoofLocker даже получил дополнительное имя — 404Browlock, поскольку при переходе по ссылке напрямую (без редиректа) страница выдавала ошибку 404.

Исследователи также выяснили, что кампания до сих пор активна. В блоге Malwarebytes Жером Сегура, глава киберразведки, пишет:

«Используемая тактика и методы атакующих почти не изменились, однако они значительно усовершенствовали инфраструктуру, которая теперь гораздо устойчивее к попыткам вывода из строя».

«Фактически проверка цифрового отпечатка позволяет злоумышленникам детектировать виртуальные машины, определённые расширения браузеров и даже защитные инструменты».

Большинство веб-сайтов, загружающих WoofLocker, посвящены темам для взрослых. Инфраструктура использует хостеров в Болгарии и Украине, что позволило киберпреступникам построить более грамотную защиту от ликвидации.

Цель кампании — установить на компьютер пользователей блокировщик браузера, который будет предлагать заплатить за некое защитное решение от киберугроз.


Для снятия цифрового отпечатка киберпреступники используют API WEBGL_debug_renderer_info. Реальных пользователей от ботов и виртуальных машин отличают по свойствам графических драйверов.

Кто именно стоит за кампанией, эксперты пока затрудняются сказать. Тем не менее им удалось найти доказательства подготовки этих атак аж с 2017 года.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru