



Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Админ хостера Lolek задержан за помощь банде вымогателей Netwalker

Правоохранители положили хостер Lolek и арестовали пять стоящих за ним граждан. Как отметили в Минюсте США, операторы вымогателя Netwalker пользовались услугами Lolek, который помог им запустить десятки атак.

Lolek — классический хостер, которого зарубежные коллеги именуют bulletproof (пуленепробиваемый). Этот термин описывает компанию, предоставляющую хостинговые услуги, но при этом игнорирующую любые жалобы на киберпреступную деятельность.

Само собой, злоумышленники предпочитают пользоваться услугами именно таких хостеров: благодаря такому подходу появляется возможность запускать кибератаки и не бояться, что тебя выключат по первому репорту.

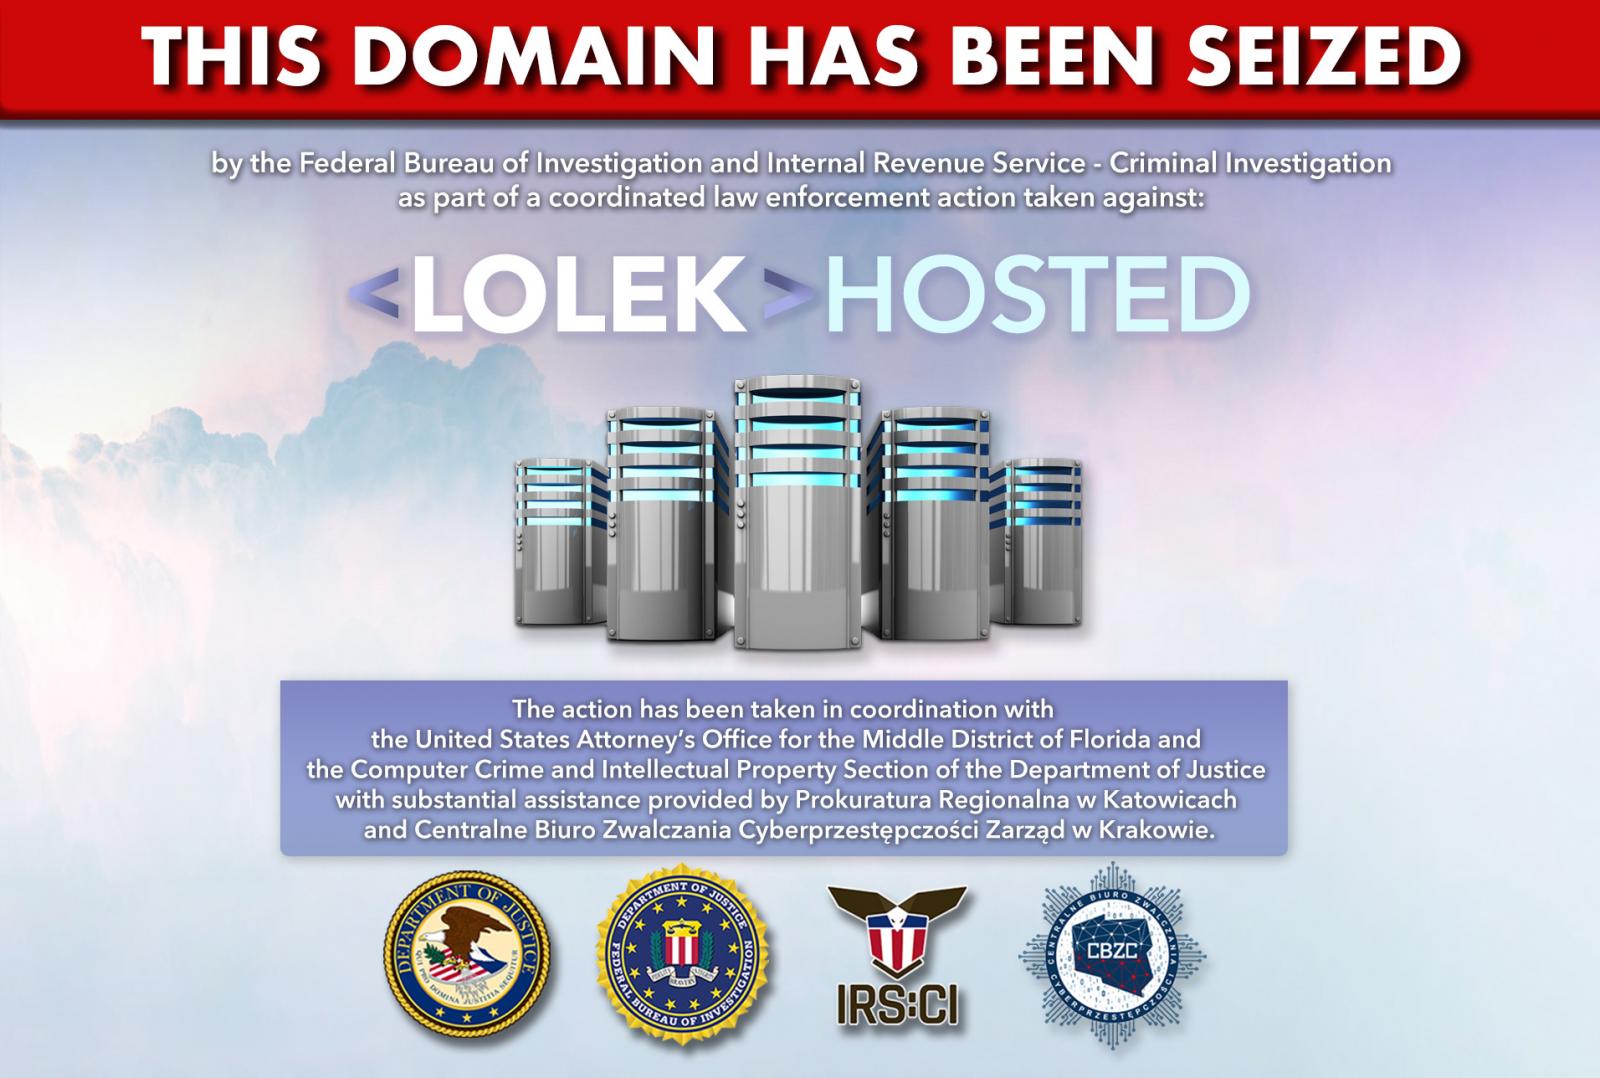
Как выяснили исследователи из BleepingComputer, правоохранительные органы вывели из строя сайт lolekhosted[.]net, который теперь демонстрирует сообщение о совместной операции польских и американских полицейских.

«Этот домен теперь под контролем ФБР и Федерального правоохранительного агентства США. Деятельность сервиса была прекращена в результате совместной операции против LOLEK HOSTED», — говорится на странице веб-ресурса.


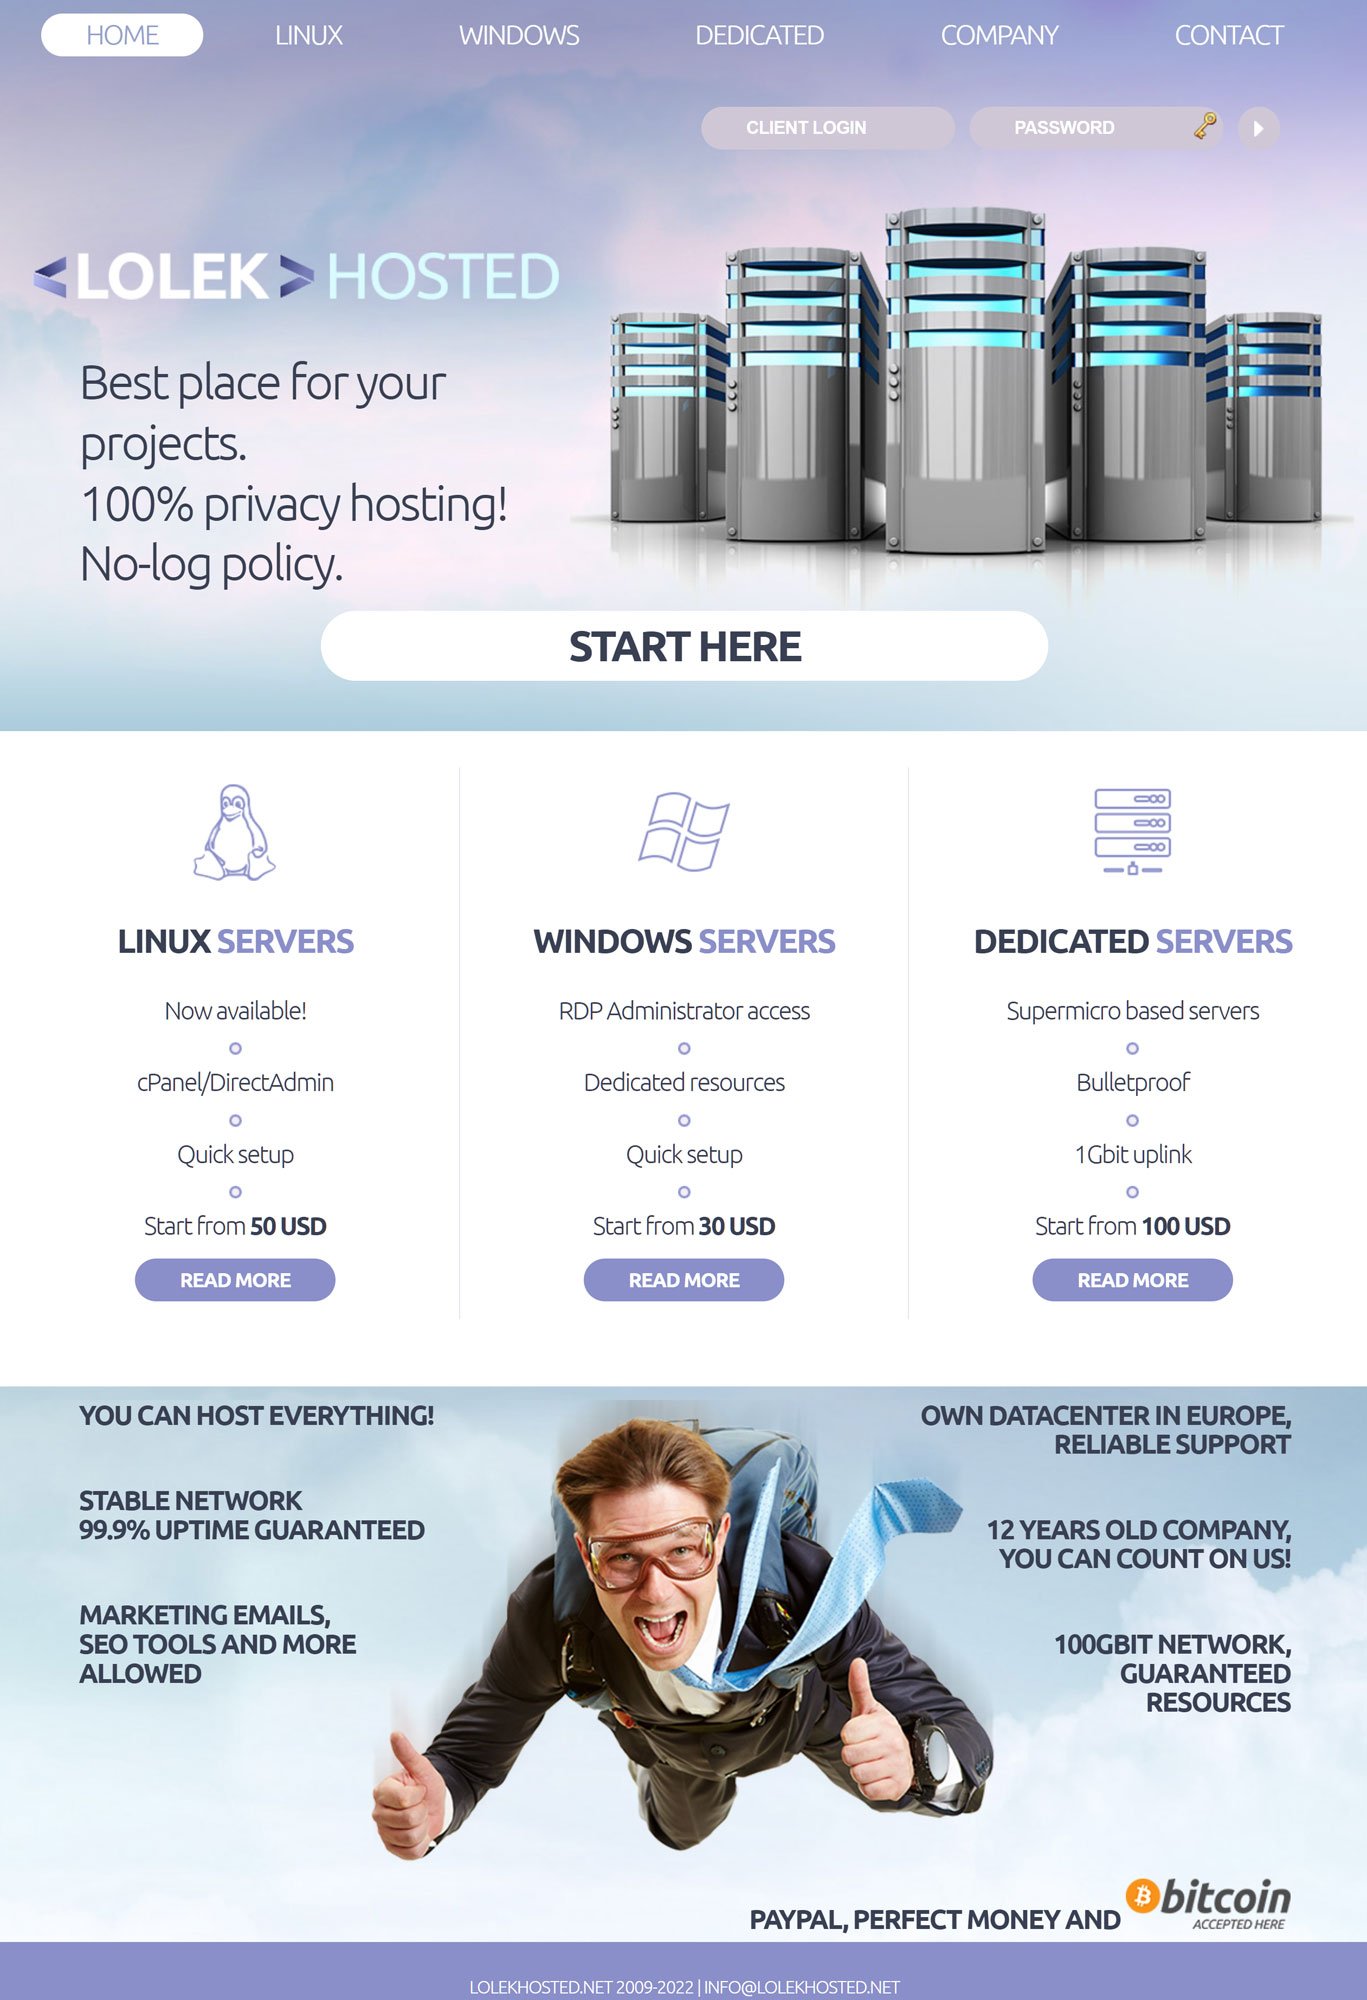
Ранее Lolek рекламировали как «на 100% конфиденциальный хостинг», основным правилом которого было отсутствие логирования. Другими словами, сервис не хранил никакой информации, которая могла бы выдать правоохранителям киберпреступников.


В Европоле отметили, что Lolek использовался злоумышленниками для запуска DDoS-атак, распространения вредоносных программ, в качестве хостинга командных серверов (C2), фейковых онлайн-магазинов и для спам-кампаний.

Министерство юстиции США также отметило связь хостера с NetWalker. Согласно заявлению Минюста, Lolek использовался для запуска около 50 атак программы-вымогателя. По этому делу был арестован некий Артур Грабовски, гражданин Польши.

Напомним, пару лет назад правоохранительные органы США и Болгарии провели совместную операцию с целью пресечь дальнейшее распространение программы-шифровальщика Netwalker. В результате теневой сайт Netwalker был заблокирован, а оператор — призван к ответу.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru