



SSM-агент в AWS может использоваться в качестве трояна удалённого доступа

SSM-агент в AWS может использоваться в качестве трояна удалённого доступа

SSM-агент в AWS может использоваться в качестве трояна удалённого доступа

Специалисты выявили новую интересную постэксплуатационную технику в Amazon Web Services (AWS): условные злоумышленники могут использовать агент System Manager (SSM) в качестве недетектируемого трояна, открывающего удалённый доступ (Remote Access Trojan, RAT).

Концепцию этого вектора атаки расписали эксперты компании Mitiga. Судя по всему, потенциальная проблема затрагивает как Windows-, так и Linux-устройства. Особенность этого метода в том, что его вряд ли «засекут» антивирусные продукты.

«Мы на полном серьёзе полагаем, что этот вектор злоумышленники будут использовать в реальных кибератаках (если уже не делают этого)», — пишет Mitiga в отчёте.

AWS Systems Manager (SSM) представляет собой подписанную Amazon систему управления конечными точками. Как правило, администраторы используют её для настройки, патчинга и мониторинга экосистем AWS.

Поскольку это очень популярный инструмент, предустановленный на многих шаблона ОС, у киберпреступников есть достаточной большой пул хостов, подходящих для кибератаки.

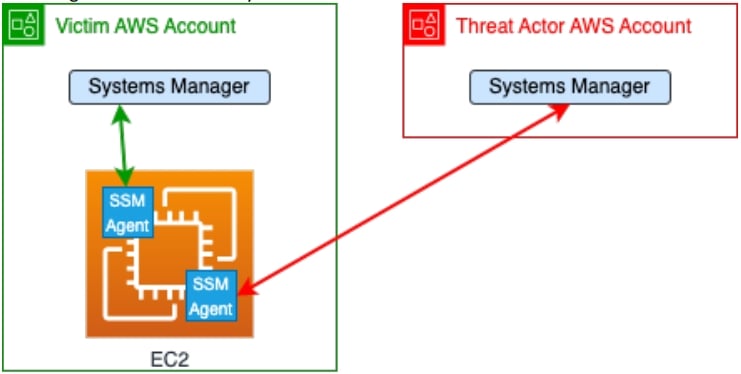
В Mitiga обратили внимание на возможность настройки SSM-агента на работу в «гибридном» режиме даже в пределах ограничений установки EC2. Это позволяет получить доступ к активам и серверам из аккаунтов AWS, находящихся под контролем злоумышленников.

При настройке SSM в гибридном режиме агент позволяет учётной записи управлять IoT-устройствами и виртуальными машинами (включая те, что находятся в других облачных средах).

«В ходе нашего исследования мы сосредоточились на возможности SSM-агента, позволяющей работать не только на экземплярах EC2, но и на других типах машин. Именно так мы нашли уникальный способ использовать службу SSM для взаимодействия с другим AWS-аккаунтом и выступать в роли полноценной интегрированной инфраструктуры трояна», — объясняют специалисты.

«Детектирование подобного вектора осложняется тем, что команды выполняются от лица другой учётной записи, то есть будут скрытыми в исходном аккаунте».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru