



SSM-агент в AWS может использоваться в качестве трояна удалённого доступа

SSM-агент в AWS может использоваться в качестве трояна удалённого доступа

SSM-агент в AWS может использоваться в качестве трояна удалённого доступа

Специалисты выявили новую интересную постэксплуатационную технику в Amazon Web Services (AWS): условные злоумышленники могут использовать агент System Manager (SSM) в качестве недетектируемого трояна, открывающего удалённый доступ (Remote Access Trojan, RAT).

Концепцию этого вектора атаки расписали эксперты компании Mitiga. Судя по всему, потенциальная проблема затрагивает как Windows-, так и Linux-устройства. Особенность этого метода в том, что его вряд ли «засекут» антивирусные продукты.

«Мы на полном серьёзе полагаем, что этот вектор злоумышленники будут использовать в реальных кибератаках (если уже не делают этого)», — пишет Mitiga в отчёте.

AWS Systems Manager (SSM) представляет собой подписанную Amazon систему управления конечными точками. Как правило, администраторы используют её для настройки, патчинга и мониторинга экосистем AWS.

Поскольку это очень популярный инструмент, предустановленный на многих шаблона ОС, у киберпреступников есть достаточной большой пул хостов, подходящих для кибератаки.

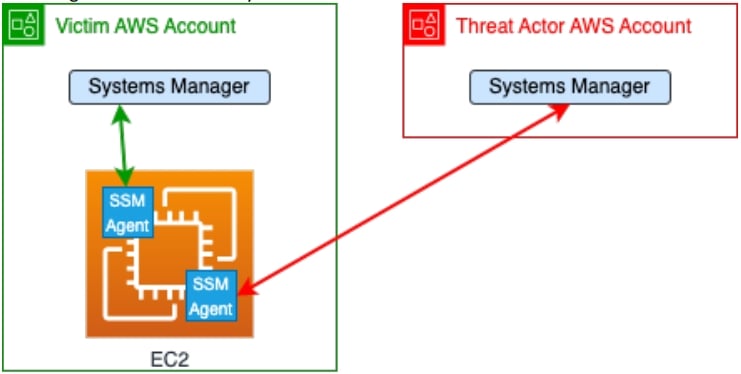
В Mitiga обратили внимание на возможность настройки SSM-агента на работу в «гибридном» режиме даже в пределах ограничений установки EC2. Это позволяет получить доступ к активам и серверам из аккаунтов AWS, находящихся под контролем злоумышленников.

При настройке SSM в гибридном режиме агент позволяет учётной записи управлять IoT-устройствами и виртуальными машинами (включая те, что находятся в других облачных средах).

«В ходе нашего исследования мы сосредоточились на возможности SSM-агента, позволяющей работать не только на экземплярах EC2, но и на других типах машин. Именно так мы нашли уникальный способ использовать службу SSM для взаимодействия с другим AWS-аккаунтом и выступать в роли полноценной интегрированной инфраструктуры трояна», — объясняют специалисты.

«Детектирование подобного вектора осложняется тем, что команды выполняются от лица другой учётной записи, то есть будут скрытыми в исходном аккаунте».

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru