



Новая уязвимость в MikroTik RouterOS грозит захватом 900 тысяч роутеров

Новая уязвимость в MikroTik RouterOS грозит захватом 900 тысяч роутеров

Новая уязвимость в MikroTik RouterOS грозит захватом 900 тысяч роутеров

Раскрыты детали критической уязвимости в RouterOS, позволяющей повысить права доступа через Winbox или веб-интерфейс до суперадмина. Владельцам устройств MikroTik рекомендуется обновить софт до релиза 6.49.8 или последней сборки 7.x.

Согласно блог-записи VulnCheck, уязвимость CVE-2023-30799 (9,1 балла CVSS) вызвана возможностью повышения привилегий с уровня простого администратора до root-шелл. Эксплойт требует аутентификации и позволяет выполнить любой код в системе, в том числе с целью изменения ОС или сокрытия вредоносной активности.

Требование аутентификации в данном случае не преграда: в RouterOS вшит дефолтный аккаунт админа. В руководстве MikroTik по безопасности рекомендовано его удалить, однако пользователи часто игнорируют эти инструкции.

Более того, в сборках ниже RouterOS 6.49 заданный по умолчанию админ-пароль представляет собой пустую строку, и почти 60% роутеров MikroTik до сих пор его используют. При замене пароля RouterOS не подсказывает, как его усилить; в ней также не предусмотрена защита от брутфорса (исключение составляет SSH).

Первыми CVE-2023-30799 обнаружили год назад исследователи из Margin Research. На тот момент уязвимость еще не получила CVE-идентификатор — только PoC-эксплойт для виртуальной машины RouterOS x86, нареченный FOISted. Позднее в VulnCheck развили эту концепцию, распространив ее на оборудование MikroTik другой архитектуры (MIPS).

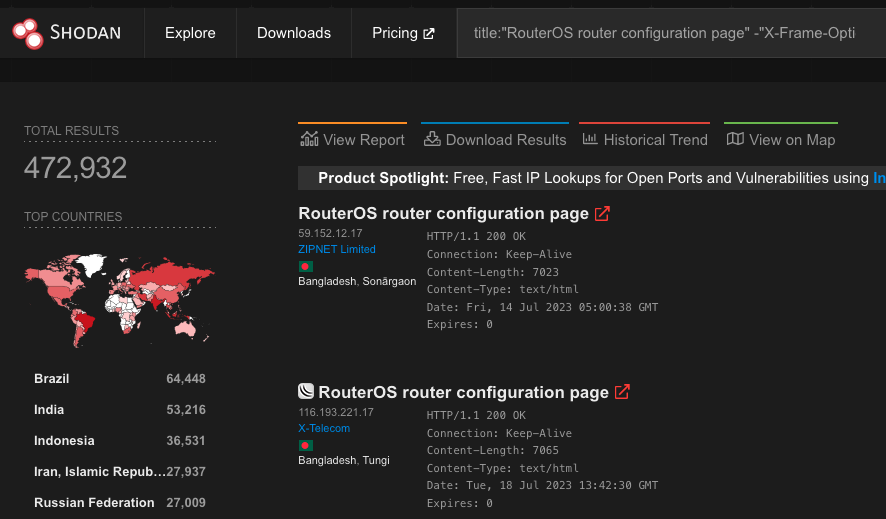
Патч для стабильной версии RouterOS вышел в октябре 2022 года (сборка 6.49.7), для ОС с долгосрочной техподдержкой — лишь в этом месяце (6.49.8), да и то благодаря настойчивости ИБ-исследователей. Поиск через Shodan выявил около 500 тыс. роутеров MikroTik с доступной по HTTP панелью управления, а также более 900 тыс. устройств с открытым портом Winbox.


Пользователям рекомендуется как можно скорее обновить прошивки или как минимум принять меры для предотвращения эксплойта:

  • убрать админ-интерфейсы из интернета;
  • ограничить вход для пользователей с помощью белых списков IP;
  • отключить Winbox и использовать только SSH;
  • в настройках SSH выставить аутентификацию на базе ключей RSA вместо паролей.

Латвийская MikroTik часто медлит с латанием дыр, и авторам опасных находок приходится многократно напоминать о прорехе, чтобы добиться положительного результата. Пользовательская база вендора обширна (свыше 2 млн устройств), и последствия в таких случаях бывают плачевными: массовый взлом и мобилизация в ботнет, используемый, к примеру, для проведения DDoS-атак.

«Роутеры Mikrotik весьма популярны в различных рыночных сегментах, но действительно в них отсутствует целый ряд механизмов безопасности, которые реализованы в более дорогих устройствах, — отметил в комментарии для Anti-malware.ru руководитель группы защиты инфраструктурных ИТ компании «Газинформсервис» Сергей Полунин. — В то же время сами администраторы продолжают управлять ими, использую дефолтную учетную запись, открывая интерфейсы управления для удаленного доступа. В такой ситуация выявленная уязвимость представляет реальную опасность, хотя реализация угрозы будет весьма нетривиальна».

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru