



Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

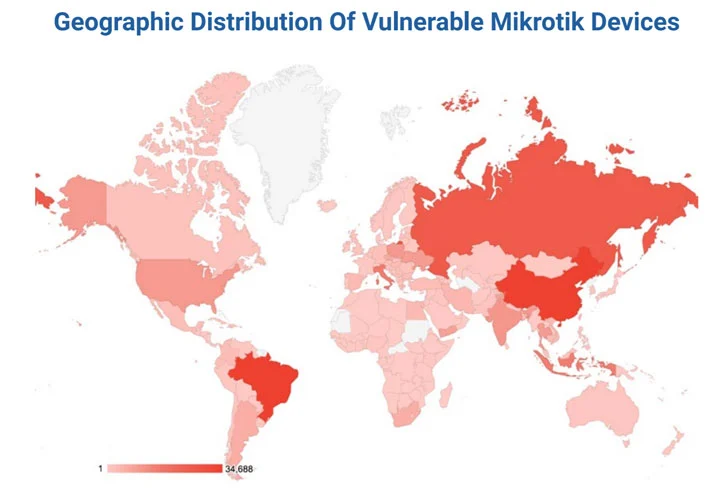
Как минимум 300 тысяч IP-адресов, связанных с устройствами MikroTik, оказались уязвимы перед известными эксплойтами, несмотря на то что производитель давно выпустил соответствующие патчи. Большинство девайсов находятся на территории Китая, Бразилии, России, Италии и Индонезии.

На непропатченные устройства обратили внимание исследователи из Eclypsium, также указавшие на тот факт, что именно девайсы от MikroTik являются одной из излюбленных целей для киберпреступников.

Взломав оборудование, злоумышленники могут использовать его для проведения DDoS-атак, туннелирования трафика и тому подобного. Одна из причин популярности устройств MikroTik у киберпреступников заключается в огромной поверхности атаки — по всему миру развёрнуто более двух миллионов таких девайсов.

Именно сетевое оборудование MikroTik взял на вооружение ботнет Mēris, атаковавший «Яндекс» в сентябре этого года. Тогда в качестве вектора атаки использовался эксплойт для уязвимости CVE-2018-14847.


По данным исследователей Eclypsium, 20 тыс. уязвимых устройств MikroTik внедряли скрипты для майнинга криптовалюты в веб-страницы, которые посещали пользователи.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru