



Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

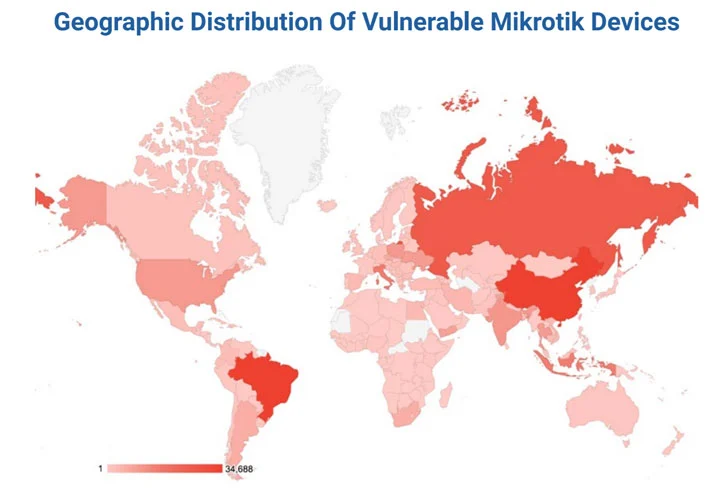
Как минимум 300 тысяч IP-адресов, связанных с устройствами MikroTik, оказались уязвимы перед известными эксплойтами, несмотря на то что производитель давно выпустил соответствующие патчи. Большинство девайсов находятся на территории Китая, Бразилии, России, Италии и Индонезии.

На непропатченные устройства обратили внимание исследователи из Eclypsium, также указавшие на тот факт, что именно девайсы от MikroTik являются одной из излюбленных целей для киберпреступников.

Взломав оборудование, злоумышленники могут использовать его для проведения DDoS-атак, туннелирования трафика и тому подобного. Одна из причин популярности устройств MikroTik у киберпреступников заключается в огромной поверхности атаки — по всему миру развёрнуто более двух миллионов таких девайсов.

Именно сетевое оборудование MikroTik взял на вооружение ботнет Mēris, атаковавший «Яндекс» в сентябре этого года. Тогда в качестве вектора атаки использовался эксплойт для уязвимости CVE-2018-14847.


По данным исследователей Eclypsium, 20 тыс. уязвимых устройств MikroTik внедряли скрипты для майнинга криптовалюты в веб-страницы, которые посещали пользователи.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru