



Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Операторы банковского трояна Casbaneiro начали использовать метод обхода контроля контроля учётных записей (User Account Control, UAC) для получения полных прав администратора на атакованных компьютерах.

Исследователи из компании Sygnia считают, что авторы Casbaneiro совершенствуют свои техники для ухода от детектирования и незаметного выполнения кода на устройствах жертв.

«Нововведения, которыми киберпреступниками оснастили свою вредоносную программу, создают серьёзные риски для финансовых организаций во многих странах», — пишут специалисты в отчёте.

Casbaneiro (или как его ещё называют — Metamorfo и Ponteiro) известен сообществу кибербезопасников как банковский троян. В июле 2021 года Microsoft предупреждала о его активности: вредонос стоял за спамерской кампанией и использовал HTML smuggling.

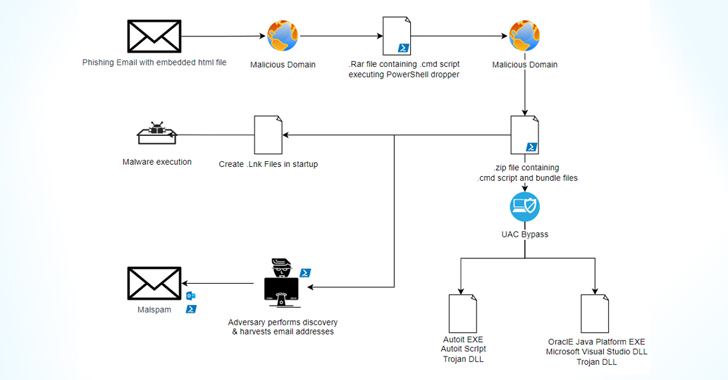
Атаки Casbaneiro, как правило, начинаются с фишингового письма с вредоносным вложением, которое при запуске разворачивает в системе троян. Параллельно на устройство сбрасывается скрипт, отвечающий за снятие цифрового отпечатка машины и сбора системных метаданных.

Casbaneiro на начальной стадии сопровождает ещё один бинарник — Horabot. Его задача — «двигать» вредонос латерально по сети, заражая других сотрудников кредитных организаций.

В последних атаках операторы немного изменили подход: всё начинается с целевого фишинга, а в письме есть ссылка на HTML-файл. Последний перенаправляет пользователя на загрузку RAR-архива.

Вторым важным изменением стало использование исполняемого файла fodhelper.exe, который и отвечает за обход UAC. Вредонос также создаёт директорию C:\Windows[пробел]\system32, в которую копируется fodhelper.exe.

Подпишитесь на новости

VK WorkSpace подселит ИИ в корпоративные чаты, почту и календарь

VK Tech готовит для платформы VK WorkSpace единый ИИ-Ассистент, семантический поиск и MCP-сервер для подключения автономных агентов. Корпоративная рутина наконец-то может получить достойного противника, однако, разворачивать наступление будут постепенно.

Обновлённый поиск позволит находить документы, письма и сообщения по смыслу, даже если сотрудник напрочь забыл их названия и точные формулировки.

Видеоконференции научатся автоматически расшифровывать встречи, выделять основные темы, принятые решения и дальнейшие задачи.

На первом этапе ИИ-Ассистент будет работать с доступными пользователю переписками в Мессенджере VK WorkSpace. Ему можно будет задать вопрос на естественном языке и получить структурированный ответ со ссылками на исходные сообщения и чаты. Функция уже появилась в локальной версии On-Premise, а в облачной SaaS должна заработать в октябре.

Позднее ассистент доберётся до Почты, Диска и Календаря. Например, по запросу «Что обсуждали по проекту на прошлой неделе?» он соберёт данные из переписок, писем, встреч и документов. Самостоятельно копаться во всём корпоративном архиве ему не позволят: доступ ограничат правами сотрудника и политиками компании.

Как сообщила VK Tech, в платформе также появится MCP-сервер. Через него ИИ-агенты смогут искать информацию, готовить материалы к встречам и выполнять действия внутри сервисов. Подключить можно будет в том числе агентов, созданных в VK AI Space.

MCP-сервер войдёт в VK WorkSpace On-Premise 26.3, а облачная версия получит его в октябре. Сначала агентам откроют Мессенджер, до конца года — Почту, Диск и Календарь.

RSS: Новости на портале Anti-Malware.ru