



Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Операторы банковского трояна Casbaneiro начали использовать метод обхода контроля контроля учётных записей (User Account Control, UAC) для получения полных прав администратора на атакованных компьютерах.

Исследователи из компании Sygnia считают, что авторы Casbaneiro совершенствуют свои техники для ухода от детектирования и незаметного выполнения кода на устройствах жертв.

«Нововведения, которыми киберпреступниками оснастили свою вредоносную программу, создают серьёзные риски для финансовых организаций во многих странах», — пишут специалисты в отчёте.

Casbaneiro (или как его ещё называют — Metamorfo и Ponteiro) известен сообществу кибербезопасников как банковский троян. В июле 2021 года Microsoft предупреждала о его активности: вредонос стоял за спамерской кампанией и использовал HTML smuggling.

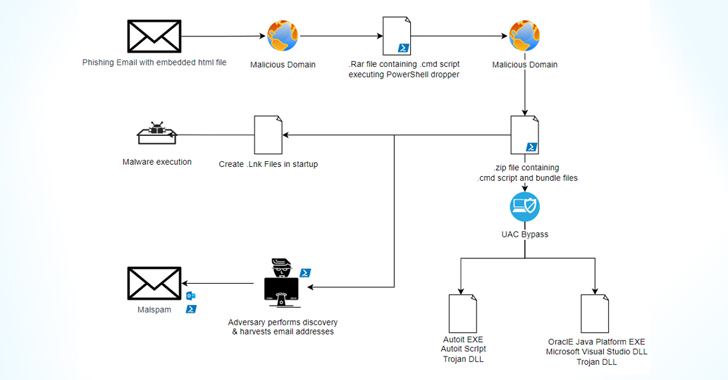
Атаки Casbaneiro, как правило, начинаются с фишингового письма с вредоносным вложением, которое при запуске разворачивает в системе троян. Параллельно на устройство сбрасывается скрипт, отвечающий за снятие цифрового отпечатка машины и сбора системных метаданных.

Casbaneiro на начальной стадии сопровождает ещё один бинарник — Horabot. Его задача — «двигать» вредонос латерально по сети, заражая других сотрудников кредитных организаций.

В последних атаках операторы немного изменили подход: всё начинается с целевого фишинга, а в письме есть ссылка на HTML-файл. Последний перенаправляет пользователя на загрузку RAR-архива.

Вторым важным изменением стало использование исполняемого файла fodhelper.exe, который и отвечает за обход UAC. Вредонос также создаёт директорию C:\Windows[пробел]\system32, в которую копируется fodhelper.exe.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru